
CVE-2026-85880: Análisis del Día Cero en Windows ALPC y Escalada SYSTEM Bajo Explotación Activa
Análisis del día cero CVE-2026-85880 en Windows ALPC: corrupción de memoria en el kernel, secuestro de tokens SYSTEM y directivas de CISA KEV.

📌
Serie de Resúmenes de Seguridad: Semana del 11 de Septiembre de 2026 • 6 min de lectura
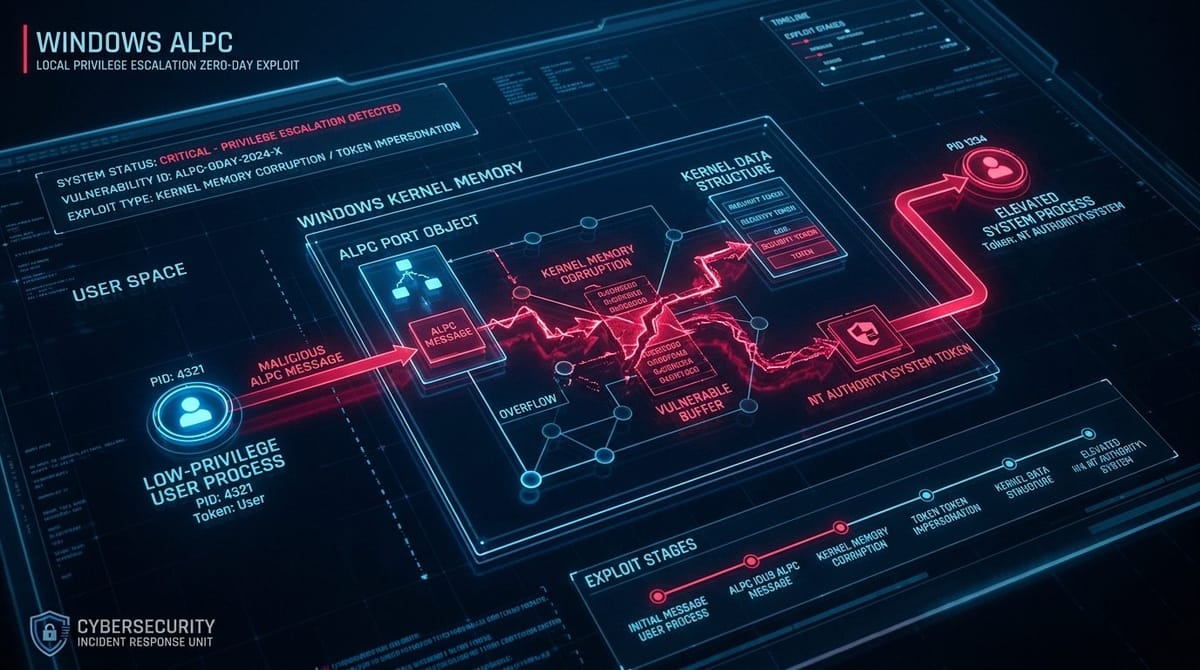
El Patch Tuesday de septiembre de 2026 de Microsoft corrigió una vulnerabilidad de día cero de escalada de privilegios bajo explotación activa en el subsistema ALPC de Windows (CVE-2026-85880), catalogada en CISA KEV.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-85880
Clasificación: CWE-269: Gestión Indebida de Privilegios en Objetos ALPC
Severidad: Alta (CVSS 7.8 - Escalada Local a SYSTEM)
Estado: 🚨 Día Cero Bajo Explotación Activa / Catálogo CISA KEV
Sistemas Afectados: Windows 10, Windows 11 y Windows Server 2019/2022/2025
Mitigación: Aplicar las actualizaciones acumulativas de Microsoft de septiembre de 2026
Corrupción de Memoria del Kernel Mediante ALPC
La vulnerabilidad radica en cómo el kernel de Windows procesa los atributos de mensajes en la comunicación entre procesos mediante ALPC. Un atacante local sin privilegios puede manipular estas estructuras para sobreescribir punteros de seguridad en el kernel y elevar su token a NT AUTHORITY\SYSTEM.
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-81963: Falla de Resolución de Enlaces en Windows Update Stack
CVE-2026-12744 / 12745: RCE Crítico CVSS 9.8 en Ivanti Neurons for ITSM
CVE-2026-83527: Omisión de Autenticación en Ivanti Sentry
Guía de Defensa Empresarial: Mitigación de Días Cero del Patch Tuesday
← Volver al Resumen Semanal Completo

