
CVE-2026-81963: Falla de Resolución de Enlaces en Windows Update Stack y Escalada a SYSTEM
Análisis de CVE-2026-81963 en Windows Update Stack: redirección de enlaces simbólicos, bypass de listas de control de acceso y escalada a SYSTEM.

📌
Serie de Resúmenes de Seguridad: Semana del 11 de Septiembre de 2026 • 5 min de lectura
Una segunda vulnerabilidad de día cero bajo explotación activa en el Windows Update Stack (CVE-2026-81963) permite a atacantes locales utilizar enlaces simbólicos y condiciones de carrera para eludir permisos del sistema y obtener acceso SYSTEM.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-81963
Clasificación: CWE-59: Resolución Indebida de Enlaces Simbólicos
Severidad: Alta (CVSS 7.8)
Estado: 🚨 Explotación Activa de Día Cero / Catálogo CISA KEV
Sistemas Afectados: Plataformas Windows 10, Windows 11 y Windows Server
Mitigación: Aplicar las actualizaciones del Servicing Stack de Microsoft
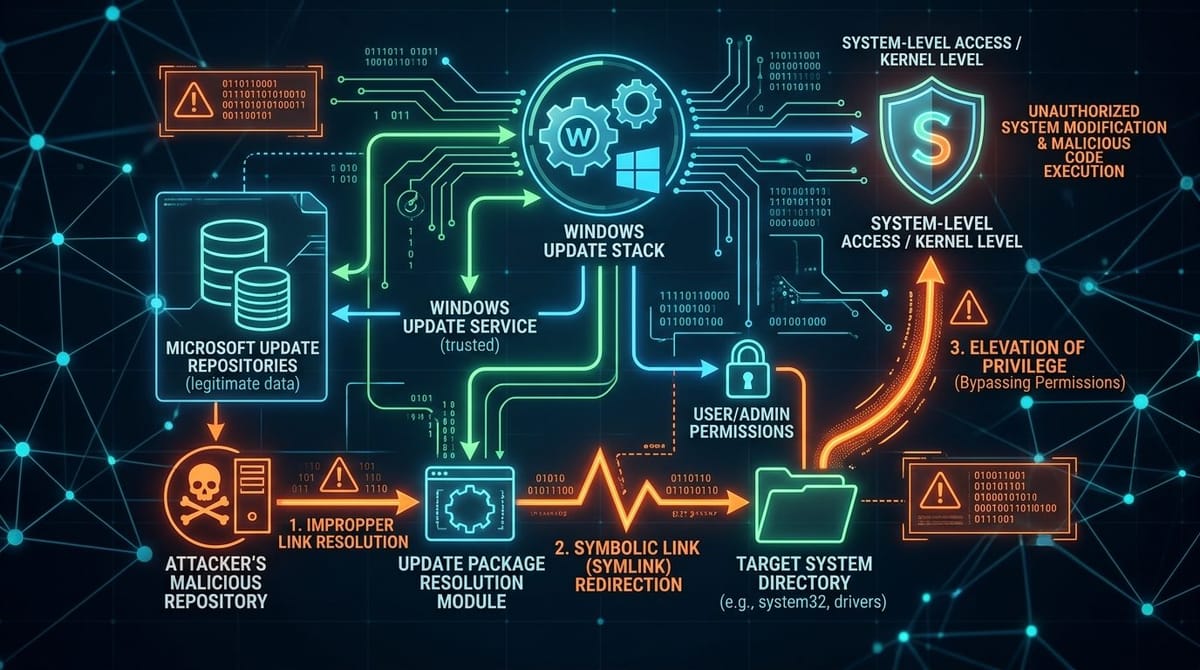
Mecánica de Redirección de Enlaces Simbólicos
El servicio de actualización de Windows genera carpetas temporales durante la instalación de paquetes. Un atacante crea enlaces simbólicos NTFS hacia directorios protegidos como System32, logrando sobreescritura arbitraria de binarios cuando el servicio aplica permisos permisivos.
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-85880: Análisis del Día Cero en Windows ALPC y Escalada SYSTEM
CVE-2026-12744 / 12745: RCE Crítico CVSS 9.8 en Ivanti Neurons for ITSM
CVE-2026-83527: Omisión de Autenticación en Ivanti Sentry
Guía de Defensa Empresarial: Mitigación de Días Cero del Patch Tuesday
← Volver al Resumen Semanal Completo

