
Aviso SecOps: Protección de Repositorios Git Autogestionados y Pasarelas de Comercio Electrónico Frente a Ataques Activos
Guía estratégica para aislar instancias de GitLab, rotar secretos de integración continua y proteger pasarelas de comercio electrónico.

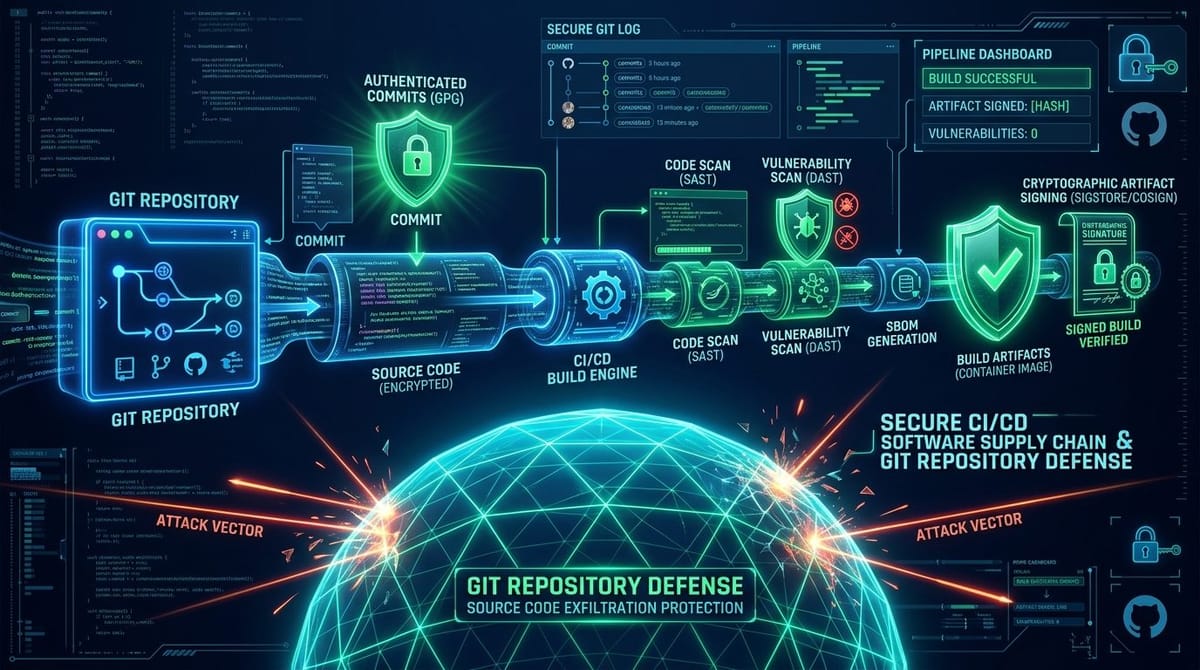
📌
Serie de Resúmenes de Seguridad: Edición de Fin de Semana • 14 de Septiembre de 2026 • 5 min de lectura
Con actores de amenazas explotando fallas de lectura de archivos CVSS 10.0 en servidores GitLab autogestionados y vulnerabilidades críticas en comercio electrónico, los equipos de SecOps deben aislar el perímetro y auditar secretos de CI/CD.
🏛️
Resumen de Recomendaciones SecOps:
Aislamiento de Servidores Git: Eliminar la exposición pública de instancias GitLab; exigir acceso VPN o Zero Trust.
Rotación de Secretos de CI/CD: Revocar y regenerar credenciales de AWS, bases de datos y claves GPG en repositorios.
Monitoreo de WAF: Bloquear secuencias de escape de directorios y llamadas AJAX no autenticadas en pasarelas de pago.
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-85706: Lectura Arbitraria de Archivos CVSS 10.0 en GitLab
CVE-2026-75650: RCE Crítico Sin Autenticación en Adobe Commerce (APSB26-146)
CVE-2025-25249: Desbordamiento de Heap en Fortinet FortiOS y FortiSASE
APSB26-141: Ola de Ejecución de Código en Adobe Acrobat y Reader
← Volver al Resumen de Fin de Semana Completo

