
CVE-2026-93952: Falla CVSS 10.0 en Arista VeloCloud SD-WAN Orchestrator en el Catálogo CISA KEV

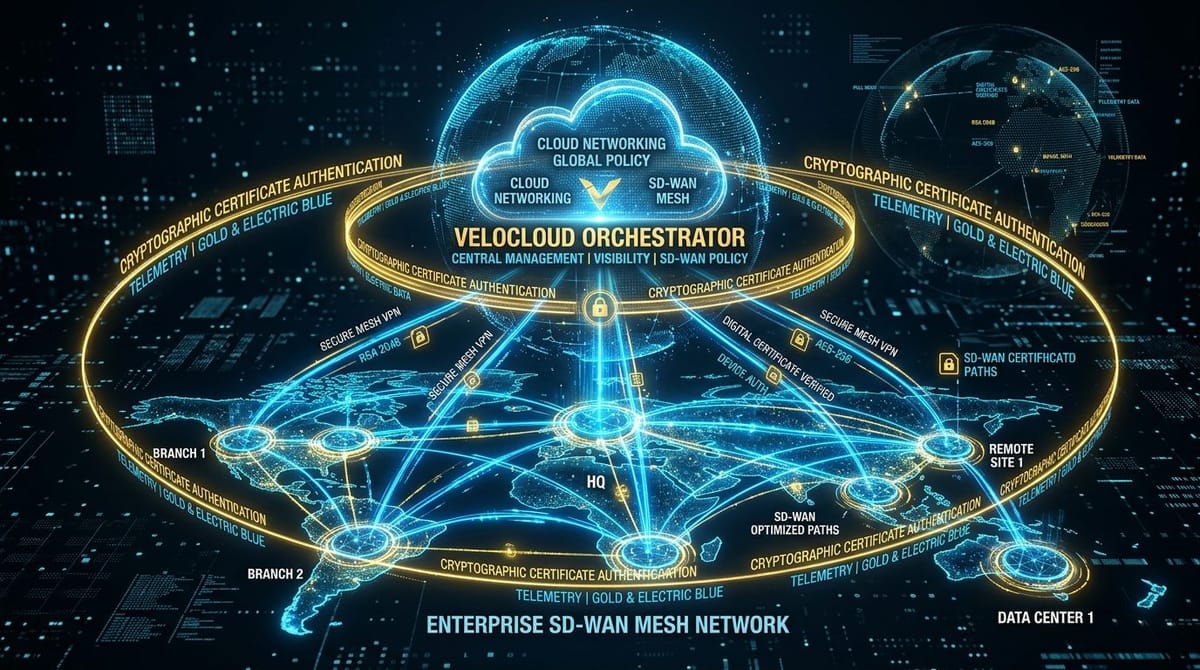
Con una calificación de gravedad máxima de CVSS 10.0, CVE-2026-93952 es una vulnerabilidad de validación incorrecta de certificados que afecta a instancias locales de VeloCloud Orchestrator (VCO). Permite a atacantes remotos que posean la clave pública del certificado de un dispositivo Edge evadir la autenticación e invocar funciones administrativas en toda la red SD-WAN.
Mecánica de la Omisión de Validación Criptográfica
VeloCloud Orchestrator coordina el enrutamiento y el establecimiento de túneles IPsec entre sedes remotas y centros de datos. Al procesar conexiones TLS mutuas (mTLS), el backend del orquestador validaba la estructura y el nombre común del certificado presentado, pero omitía verificar la firma criptográfica contra el desafío de la clave privada.
De este modo, un atacante que presente una clave pública de certificado Edge ampliamente distribuida puede autenticarse como un enrutador legítimo y ejecutar llamadas RPC privilegiadas en el orquestador.
Riesgo de Secuestro de la Malla SD-WAN
Con acceso privilegiado al orquestador, los atacantes pueden alterar las tablas de enrutamiento SD-WAN, redirigir el tráfico de las sucursales hacia proxies de intercepción maliciosos o desplegar configuraciones dañinas en miles de enrutadores conectados.
Recomendaciones de Seguridad
- Actualizar VeloCloud Orchestrator: Instalar de inmediato las versiones oficiales parcheadas.
- Renovar Certificados de Dispositivos Edge: Revocar y regenerar los pares de claves públicas y privadas en todas las sucursales.
- Verificación Estricta de Firmas: Confirmar que el orquestador valide rigurosamente la firma criptográfica en todas las negociaciones TLS.



