
Blindaje de Perímetros Corporativos: DTLS en NetScaler, Aislamiento de SharePoint y Resiliencia ante IA

📌
Security Roundup Series: Fin de Semana del 28 de Septiembre de 2026 • 4 min read deep dive
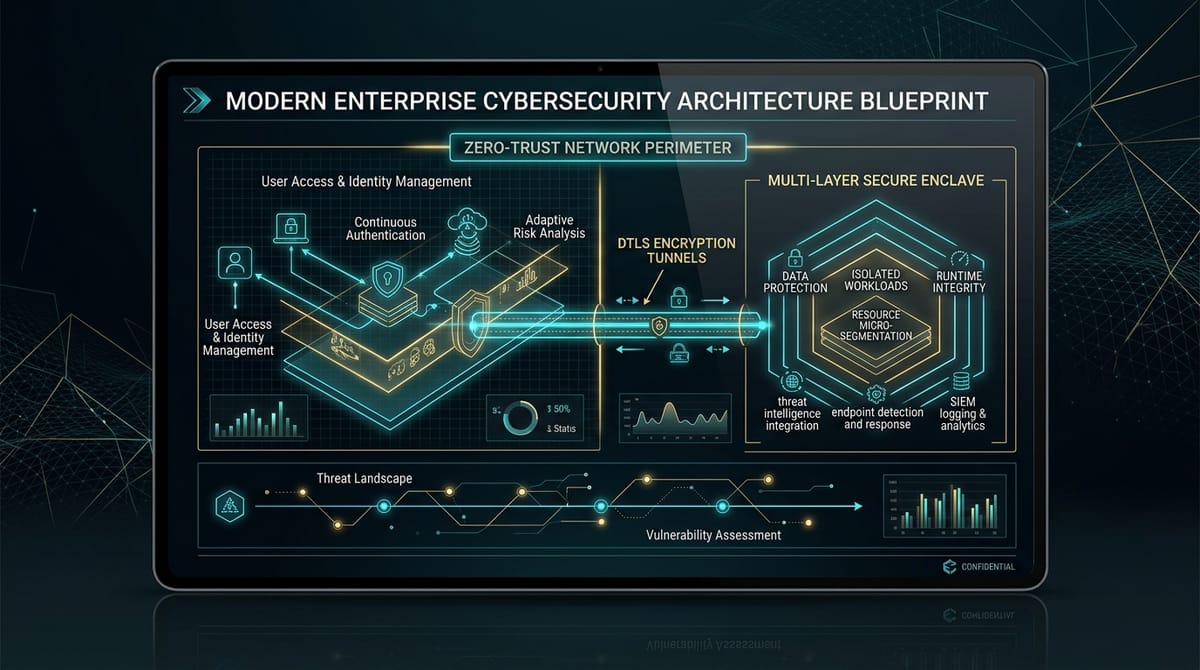
Los eventos del fin de semana del 26 al 28 de septiembre de 2026 evidencian que los dispositivos de borde perimetral y los servicios de identidad sufren una presión extrema. Esta guía técnica detalla los controles arquitectónicos fundamentales para neutralizar fallas críticas en NetScaler, aislar granjas SharePoint y reforzar la resiliencia frente a ataques automatizados con IA.
Pilares Arquitectónicos de Blindaje
1. Protección de DTLS y Motor de Paquetes en NetScaler
- Actualizar a compilaciones corregidas del boletín CTX697096.
- Deshabilitar DTLS en VIPs públicos de gateway si no se puede parchear inmediatamente (
set vpn vserver "VIP" -dtls OFF). - Aislar estrictamente la IP de gestión (NSIP) en VLANs fuera de banda.
2. Blindaje de Granjas SharePoint contra Deserialización
- Aplicar parches acumulativos de septiembre y finalizar la actualización con
psconfig.exe. - Habilitar la inspección AMSI en IIS para evaluar en tiempo real los scripts .NET en memoria.
- Monitorear y restringir escrituras en las carpetas
_layouts/15mediante herramientas de FIM.
3. Resiliencia Perimetral ante Reconocimiento con IA
- Implementar pasarelas de API con detección de anomalías comportamentales y mTLS obligatorio.
- Establecer microsegmentación estricta entre redes corporativas y sistemas de control industrial u operativo (OT).
- Aislar copias de seguridad en entornos inmutables fuera del alcance del dominio Active Directory.
🧭
More Deep Dives from this Roundup:
CVE-2026-88771 y CVE-2026-88772: Zero-Days Críticos de RCE en Citrix NetScaler
CVE-2026-65660: RCE por Inyección de Código en SharePoint en CISA KEV
Dentro del Cierre de Kiteworks: Respuesta Preventiva Ante Día Cero
Ciberataque a Adif y Renfe: Primera Intrusión con IA en Infraestructura Crítica
Represalia de ShinyHunters: Arresto en Ámsterdam Desata Oleada de Extorsión
Qilin Lidera el Ransomware en 2026: Destrucción de Active Directory con IA
← Return to Weekly Overview: Full Roundup



