
CVE-2026-65660: RCE por Inyección de Código en Microsoft SharePoint Añadida a CISA KEV

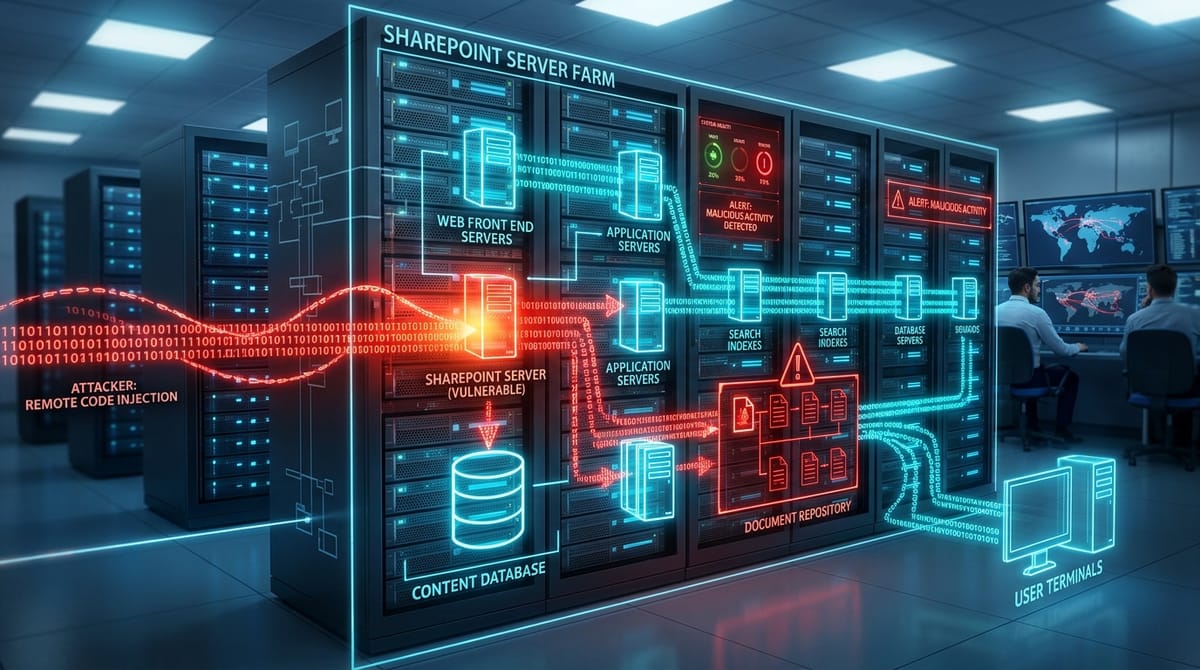
CVE-2026-65660 (CWE-94 / CWE-502)
Severity: CRÍTICA / ALTA (CVSS 8.8)
Status: 25 de Septiembre de 2026 (En CISA KEV)
Affected Systems: Microsoft SharePoint Server 2016, 2019, Subscription Edition
Fixed In: Actualización Acumulativa de Septiembre 2026 de Microsoft
CISA ha sumado CVE-2026-65660 a su catálogo de vulnerabilidades explotadas (KEV) imponiendo una fecha límite de remediación hasta el 28 de septiembre de 2026. Aunque Microsoft la catalogó originalmente como un fallo de suplantación, analistas de inteligencia y respuesta a incidentes confirmaron que se trata de una vulnerabilidad crítica de ejecución remota de código (RCE) explotada activamente en granjas locales de SharePoint.
Mecánica de Deserialización Insegura
El fallo se encuentra en el motor de ejecución de flujos de trabajo de SharePoint y en el procesamiento de formularios serializados. Al procesar peticiones web que contienen definiciones de flujo de trabajo XML o recursos serializados, SharePoint deserializa objetos sin validar tipos permitidos:
// Patrón vulnerable en Microsoft.SharePoint.Workflow
public object DeserializarDefinicionFlujo(Stream flujoEntrante) {
    BinaryFormatter formateador = new BinaryFormatter();
    // Ejecución arbitraria de código mediante cadenas de gadgets .NET
    return formateador.Deserialize(flujoEntrante);
}
Los atacantes combinan esta deserialización con clases puente en .NET para ejecutar código en el proceso w3wp.exe de IIS, adquiriendo las credenciales de la base de datos de la granja y tokens de Active Directory.
Detección y Caza de Amenazas
Monitorear procesos secundarios anómalos iniciados desde el proceso de trabajo de SharePoint (w3wp.exe) como cmd.exe o powershell.exe.
# Búsqueda en registros de IIS de peticiones sospechosas a layouts
Get-ChildItem -Path "C:\inetpub\logs\LogFiles" -Recurse -Filter "*.log" |
Select-String -Pattern "POST /_layouts/15/.*.ashx|POST /_layouts/15/ToolShell"
Guía de Remediación
- Instalar Parche de Septiembre 2026: Aplicar la actualización acumulativa en todos los servidores WFE y de aplicaciones de la granja.
- Ejecutar Asistente de Configuración: Completar el comando
psconfig.exe -cmd upgrade -inplace b2b -waitpara actualizar los esquemas de bases de datos. - Activar AMSI en IIS: Verificar que la interfaz Antimalware Scan Interface esté habilitada para inspeccionar scripts .NET en memoria.



