
Blindaje Frente a Amenazas de IA Autónoma: Dispositivos Perimetrales, Autorización de APIs y Enclaves de Identidad

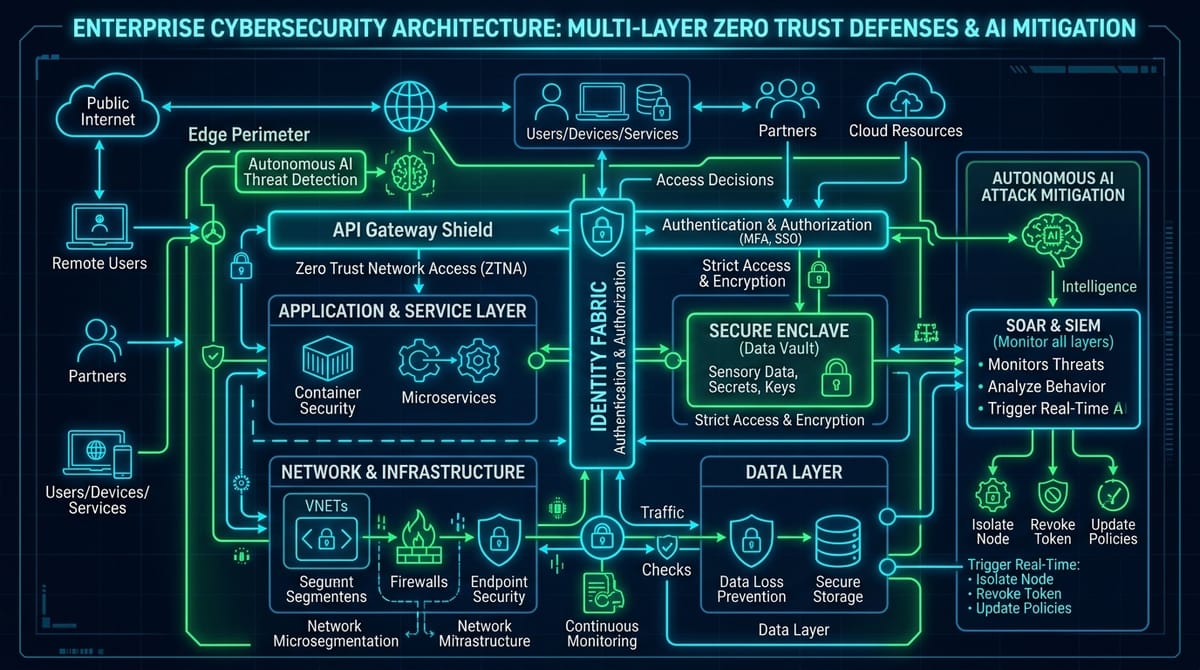
El panorama de ciberamenazas registrado a principios de octubre de 2026 —con ataques autónomos con IA capaces de encadenar días cero en 3 segundos (DIVD), vulnerabilidades críticas en dispositivos de borde (Fortinet, Cisco) y fallas estructurales de autorización en APIs en la nube— exige una evolución inmediata en los paradigmas defensivos corporativos. Este plano de ingeniería detalla las medidas indispensables para blindar infraestructuras frente a agentes maliciosos automatizados y establecer un modelo Zero-Trust inexpugnable.
Pilares del Blindaje Arquitectónico
1. Defensa Activa Frente a Agentes Autónomos con IA
Ante adversarios algorítmicos capaces de descubrir y explotar vulnerabilidades sin latencia humana, la respuesta manual resulta obsoleta:
Arquitectura Defensiva Frente a IA Autónoma
  ┌─────────────────────────────────────────────────────────────┐
  │                 Tráfico de Entrada Perimetral               │
  └──────────────────────────────┬──────────────────────────────┘
                                 │
                                 ▼
  ┌─────────────────────────────────────────────────────────────┐
  │ 1. Motor de Detección de Anomalías de Comportamiento        │
  │    Bloquea sondeos ultra-rápidos que exceden patrones humanos│
  └──────────────────────────────┬──────────────────────────────┘
                                 │
                                 ▼
  ┌─────────────────────────────────────────────────────────────┐
  │ 2. Aislamiento Epímero con eBPF y Seccomp                   │
  │    Bloquea ejecución de shells en usuarios de aplicaciones  │
  └──────────────────────────────┬──────────────────────────────┘
                                 │
                                 ▼
  ┌─────────────────────────────────────────────────────────────┐
  │ 3. Interruptor de Tráfico Saliente de Cero Conectividad     │
  │    Impide que el malware contacte modelos externos de IA    │
  └─────────────────────────────────────────────────────────────┘
- Controles de Llamadas al Sistema con eBPF: Desplegar sondas (Cilium Tetragon) en servidores de aplicaciones. Si un proceso de servidor web (como
zammadoapache) ejecuta una shell o accede a/etc/shadow, el socket de red y el proceso deben abortarse de inmediato a nivel de kernel. - Aislamiento Saliente Estricto: Configurar listas blancas estrictas para el tráfico saliente. Ningún servidor de base de datos o aplicación debe poder conectarse a internet abierto.
2. Blindaje de Dispositivos Perimetrales
- Desconexión del Plano Administrativo: Ninguna consola web o puerto de gestión de appliances (FortiMail, SD-WAN, Citrix) debe estar expuesta a internet. Requerir ZTNA con certificados de cliente obligatorios.
- Normalización Estricta de URIs: Garantizar que proxies inversos y WAFs rechacen peticiones con codificación hexadecimal doble o ambigüedades en la ruta antes de despacharlas hacia servidores de aplicaciones.
3. Erradicación de Falsos Supuestos de Autorización en APIs
El caso FELG Dent demuestra que autenticar al usuario no equivale a autorizar el acceso al dato solicitado. Es imprescindible incorporar la comprobación de inquilino a nivel de consulta:
// Seguro: La pertenencia de la organización se valida en la base de datos
async function obtenerHistorial(req, res) {
  const { tenantId } = req.user; // Obtenido del token JWT validado
  const { pacienteId } = req.params;

  const historial = await prisma.paciente.findFirst({
    where: {
      id: pacienteId,
      clinicId: tenantId // CONDICIÓN INMUTABLE DE PROPIEDAD
    }
  });

  if (!historial) {
    return res.status(404).json({ error: 'Registro no encontrado' });
  }
  return res.json(historial);
}
Resumen de Directivas Técnicas
| Área de Enfoque | Vector de Riesgo | Medida Defensiva Clave | Validación Operativa |
|---|---|---|---|
| Pasarelas de Correo | Salto de Directorio / Byte Nulo | Desactivar IBE y aislar consolas | config system encryption ibe -> get |
| Controladores SD-WAN | Evasión por codificación URI | Parchear a 20.9.10.1+ y auditar logs | Revisión de serviceproxy-access.log |
| Ataques con IA Autónoma | Cadenas de exploit sub-segundo | Interrupción inmediata vía eBPF | Despliegue de Cilium Tetragon |
| APIs en la Nube | Extracción por IDOR / BOLA | Validación forzosa de pertenencia en ORM | Pruebas DAST continuas en endpoints |
| Custodia Criptográfica | Compromiso de tokens de terceros | Firmas distribuidas MPC en enclaves | Auditoría criptográfica independiente |



