
Operación KillSwitch: Desarticulación Global del Ransomware KillSec y Decomiso de 110TB

📌
Security Roundup Series: Semana del 2 de Octubre de 2026 • 4 min read deep dive
🏛️
Incident Overview:
Target / Organization: Organización de Ransomware KillSec (RaaS)
Threat Actor / Attribution: Operación Policial Conjunta: LKA de Hamburgo, Europol, Eurojust, FBI, Policía Nacional de España
Impact / Records Compromised: 110 Terabytes de datos recuperados; 5 servidores de mando incautados
Initial Attack Vector: Arresto del líder de 16 años en Alicante (España) y acusación de Archduke en Reino Unido
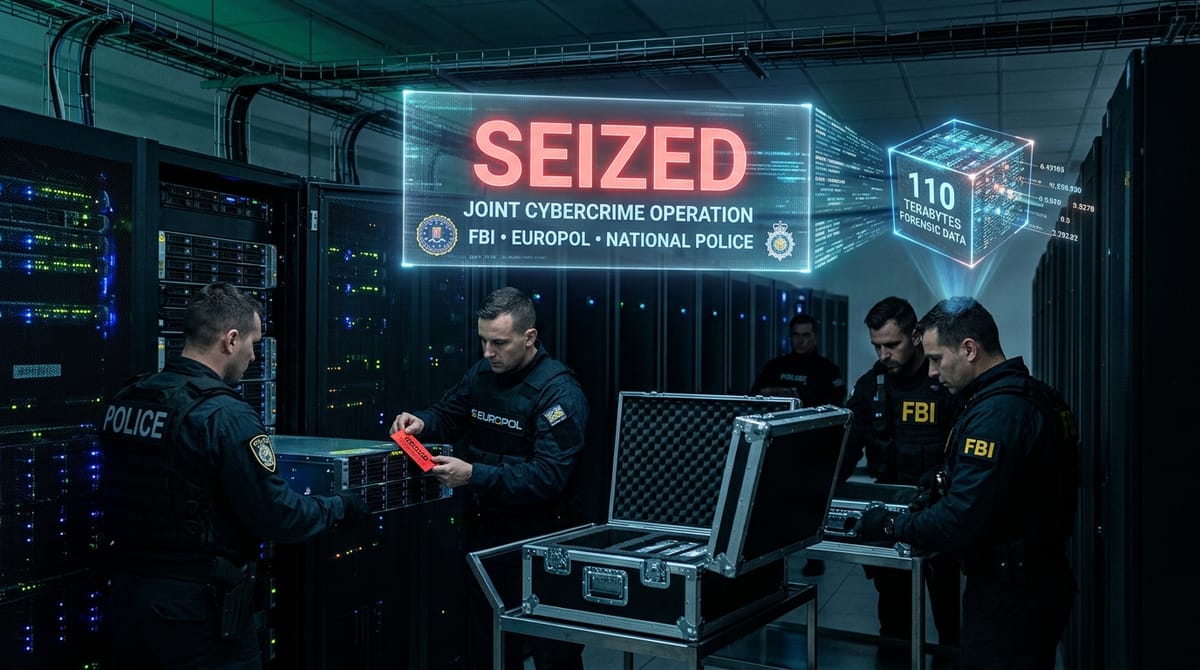
El 1 de octubre de 2026, las autoridades policiales de Alemania, encabezadas por la Oficina Estatal de Policía Criminal de Hamburgo (LKA) y la Fiscalía General, anunciaron el éxito de la Operación KillSwitch. Coordinada a través de Europol y Eurojust en diez países, la operación desmanteló los servidores centrales y sitios de extorsión del cártel de ransomware KillSec, asegurando más de 110 terabytes de información corporativa sustraída.
Hitos de la Intervención Policial
- Detención del Presunto Administrador: La Policía Nacional arrestó en Alicante (España) a un joven de 16 años señalado como el principal desarrollador de la infraestructura de KillSec.
- Acusación Formal contra "Archduke": La fiscalía federal de EE. UU. imputó al ciudadano neerlandés Fouad Eltibrizi ("Archduke"), detenido en el Reino Unido por blanqueo de rescates en criptomonedas y aprovisionamiento de accesos vulnerables.
- Bloqueo de Sitios Tor y Servidores: Se confiscaron cinco servidores clave en Alemania, Rumanía y Grecia, sustituyendo los portales de extorsión por carteles oficiales de incautación.
- 110 Terabytes Rescatados: La recuperación íntegra de los discos duros neutraliza las amenazas de filtración pública contra medio millar de organizaciones afectadas.
Guía para Organizaciones Previamente Afectadas
- Coordinar con las Fuerzas de Seguridad: Contactar con Europol o el grupo de delitos telemáticos de la policía nacional para cotejar si sus datos forman parte de los 110TB recuperados de cara a auditorías de cumplimiento RGPD.
- Ignorar Demandas Residuales: Cualquier contacto extorsivo posterior debe considerarse un intento fraudulento, dado que la infraestructura principal está bajo control judicial.
- Revisión de Accesos en la Nube: Auditar contenedores S3 y Azure Blobs, vector principal empleado por KillSec para obtener accesos iniciales.
🧭
More Deep Dives from this Roundup:
CVE-2026-104286: Zero-Day en Fortinet FortiMail por Salto de Directorio y Byte Nulo
CVE-2026-76504: Evasión Crítica de Autenticación en Cisco Catalyst SD-WAN Manager en CISA KEV
CVE-2026-86950: Zero-Day en Apple CoreGraphics Explotado en Ataques de Espionaje
Análisis de la Intrusión en DIVD: IA Agéntica Autónoma Explota Doble Zero-Day en Zammad
Filtración Sanitaria en FELG Dent: Falla de IDOR en API Expone 2.4 Millones de Pacientes
Brecha de $387.5M en Bitget: Zero-Day en Software de Terceros y Riesgo en Billeteras Calientes
Blindaje Frente a Amenazas de IA Autónoma: Dispositivos Perimetrales, Autorización de APIs y Enclaves de Identidad
← Return to Weekly Overview: Full Roundup



