
Ola de Extorsión de RansomHub en el Sector Sanitario: Tácticas de Doble Extorsión y Telemetría en Active Directory
Análisis de las campañas de RansomHub contra hospitales: movimiento lateral mediante LOLBins, cifrado de bases de datos y medidas de mitigación.

📌
Serie de Resúmenes de Seguridad: Edición de Fin de Semana • 31 de Agosto de 2026 • 5 min de lectura
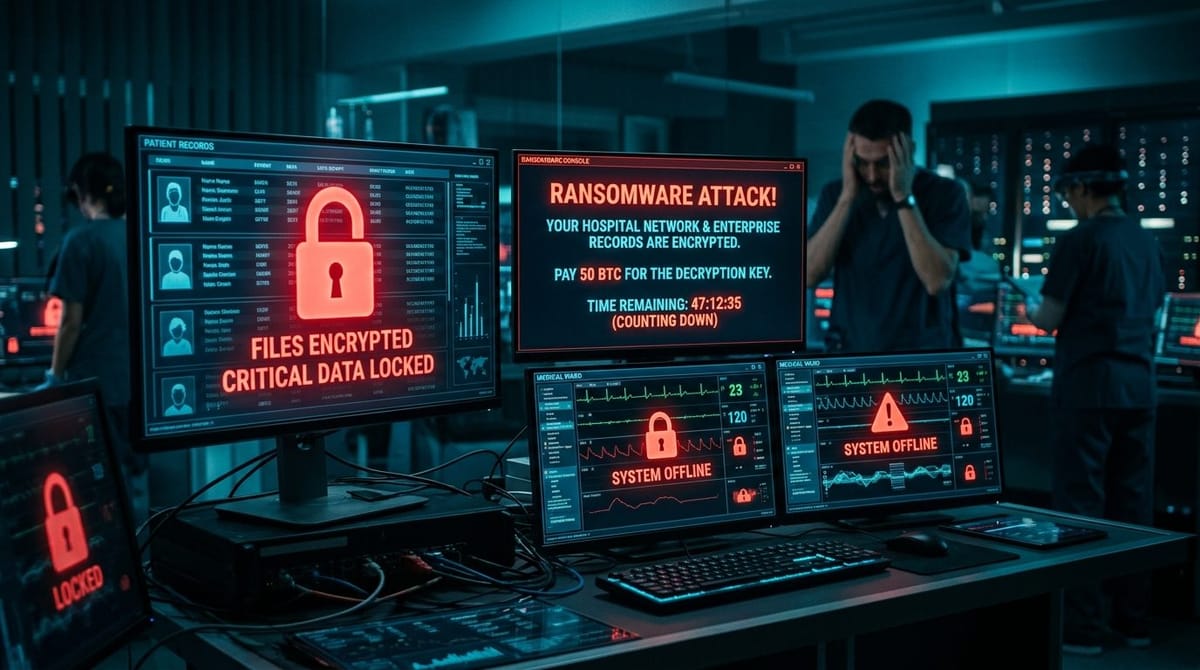
El sindicato de extorsión RansomHub ha intensificado sus ataques contra redes hospitalarias y servicios municipales, utilizando cuentas de dominio comprometidas y tácticas de doble extorsión.
🚨
Resumen del Incidente:
Víctimas: Proveedores de Salud Regionales y Servicios Públicos
Actor de Amenazas: Sindicato RansomHub
Vector de Entrada: Dispositivos VPN expuestos y credenciales filtradas en Active Directory
Impacto: Cifrado de historias clínicas electrónicas y amenazas de filtración de datos
Respuesta: Restauración de copias aisladas y aislamiento de credenciales privilegiadas
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-59285: Análisis Crítico de RCE en Spring for GraphQL
SSRF Encadenado y RCE como Root en SonicWall SMA 1000 por UTA0533
CVE-2026-59270: Bypass de Autenticación LDAP en Spring Security
Inyección de Código y Ejecución como Root en SonicWall Email Security
← Volver al Resumen de Fin de Semana Completo

