
CVE-2026-59285: Análisis Crítico de RCE en Spring for GraphQL — Deserialización en el Analizador de Consultas
Análisis técnico de CVE-2026-59285 en Spring for GraphQL: evaluación de código en mutaciones, impacto en la JVM y guía de actualización de dependencias.

📌
Serie de Resúmenes de Seguridad: Edición de Fin de Semana • 31 de Agosto de 2026 • 5 min de lectura
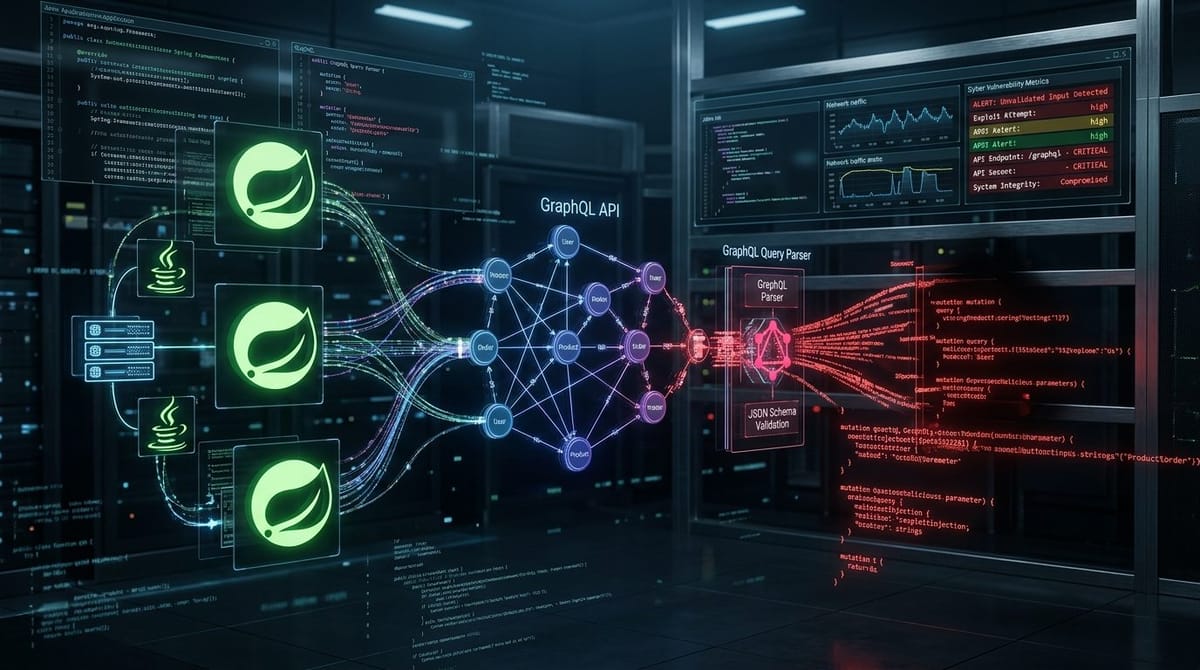
Una vulnerabilidad crítica de ejecución remota de código en Spring for GraphQL (CVE-2026-59285), incluida en el paquete masivo de 91 avisos de seguridad de Spring, permite a atacantes remotos no autenticados ejecutar código arbitrario mediante consultas GraphQL manipuladas.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-59285
Clasificación: CWE-94 / CWE-502: Control Inadecuado de Generación de Código / Deserialización
Severidad: Crítica (CVSS 9.8)
Estado: 🚨 Alta Severidad Empresarial / Pruebas de Concepto Activas
Sistemas Afectados: Spring for GraphQL 1.2.x anterior a 1.2.8, 1.3.x anterior a 1.3.3
Mitigación: Actualizar dependencias de Spring for GraphQL a 1.2.8 o 1.3.3+
Causa Raíz y Mecánica del Analizador
La falla se produce en la capa de resolución de argumentos de Spring for GraphQL al procesar tipos anidados complejos. Durante la coerción de tipos en las operaciones GraphQL, se evalúan expresiones sin sanitizar, lo que permite invocar métodos arbitrarios de Java en la JVM del servidor.
📚
Más Análisis en Detalle de este Resumen:
SSRF Encadenado y RCE como Root en SonicWall SMA 1000 por UTA0533
CVE-2026-59270: Bypass de Autenticación LDAP en Spring Security
Inyección de Código y Ejecución como Root en SonicWall Email Security
Ola de Extorsión de RansomHub en el Sector Sanitario y Tácticas de Doble Extorsión
← Volver al Resumen de Fin de Semana Completo

