
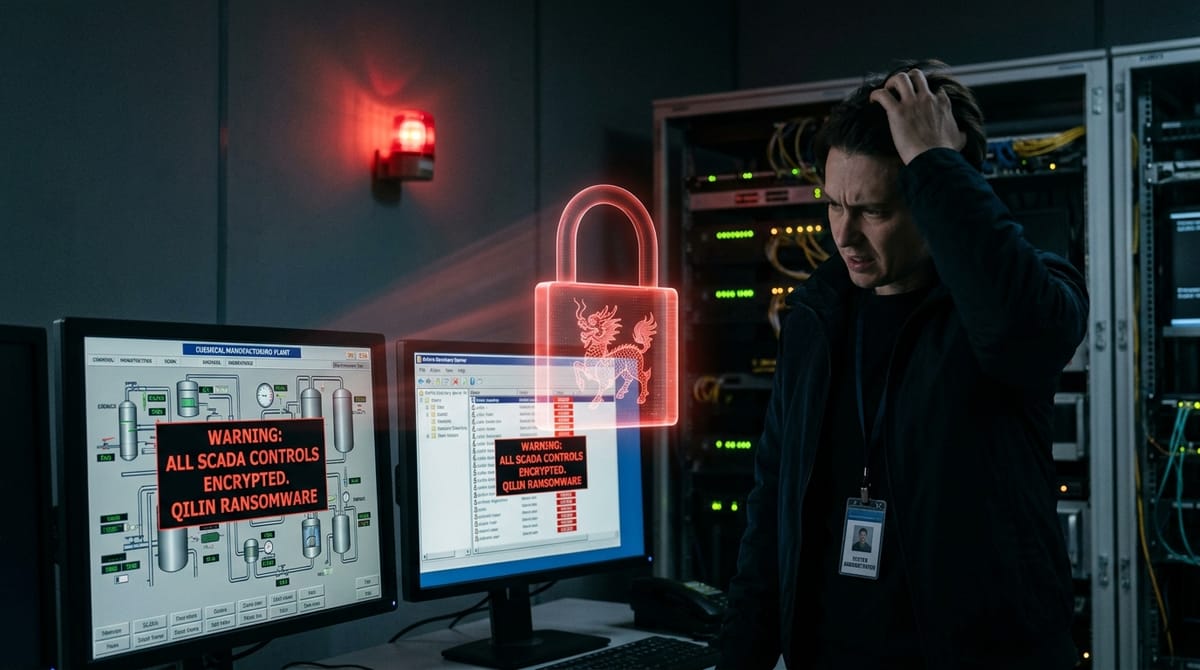
Qilin Lidera el Panorama de Ransomware en 2026: Cadenas de Destrucción en Active Directory Asistidas por IA

📌
Security Roundup Series: Fin de Semana del 28 de Septiembre de 2026 • 4 min read deep dive
🏛️
Incident Overview:
Target / Organization: Sectores Industriales, Salud y Manufactura Global
Threat Actor / Attribution: Sindicato de Ransomware Qilin (RaaS)
Impact / Records Compromised: Máximo Histórico: 15% de Todos los Ataques Mundiales en Agosto/Septiembre 2026
Initial Attack Vector: Cadenas de Ataque a Active Directory Asistidas por IA y Destrucción de Respaldos
El volumen global de ataques de ransomware alcanzó récords de 1.073 incidentes mensuales al cierre de septiembre de 2026. La operación Qilin acapara el 15% del total mundial mediante la utilización de scripts destructivos en PowerShell y Python sintetizados mediante modelos de lenguaje (LLM) para erradicar árboles de Active Directory y respaldos corporativos.
Mecánica de los Scripts Destructivos con IA
Los scripts detectados deshabilitan servicios de seguridad, borran copias de volumen sombra (vssadmin) y alteran configuraciones del servicio de directorio a velocidades inalcanzables para defensores humanos, impidiendo la recuperación de servidores afectados.
Medidas de Protección
- Respaldos Inmutables Fuera de Banda: Almacenamiento WORM aislado física y lógicamente de credenciales de Active Directory.
- Restricción de PowerShell y Manipulación de Servicios: Reglas EDR para bloquear el cese no autorizado de servicios de respaldo y sensores de seguridad.
- Aislamiento de Controladores de Dominio: Desconexión total de acceso directo a internet en servidores de Nivel 0.
🧭
More Deep Dives from this Roundup:
CVE-2026-88771 y CVE-2026-88772: Zero-Days Críticos de RCE en Citrix NetScaler
CVE-2026-65660: RCE por Inyección de Código en SharePoint en CISA KEV
Dentro del Cierre de Kiteworks: Respuesta Preventiva Ante Día Cero
Ciberataque a Adif y Renfe: Primera Intrusión con IA en Infraestructura Crítica
Represalia de ShinyHunters: Arresto en Ámsterdam Desata Oleada de Extorsión
Blindaje de Perímetros Corporativos: NetScaler, SharePoint y Resiliencia ante IA
← Return to Weekly Overview: Full Roundup



