
CVE-2026-93616: Día Cero de Salto de Directorio en Check Point Security Management Server en CISA KEV

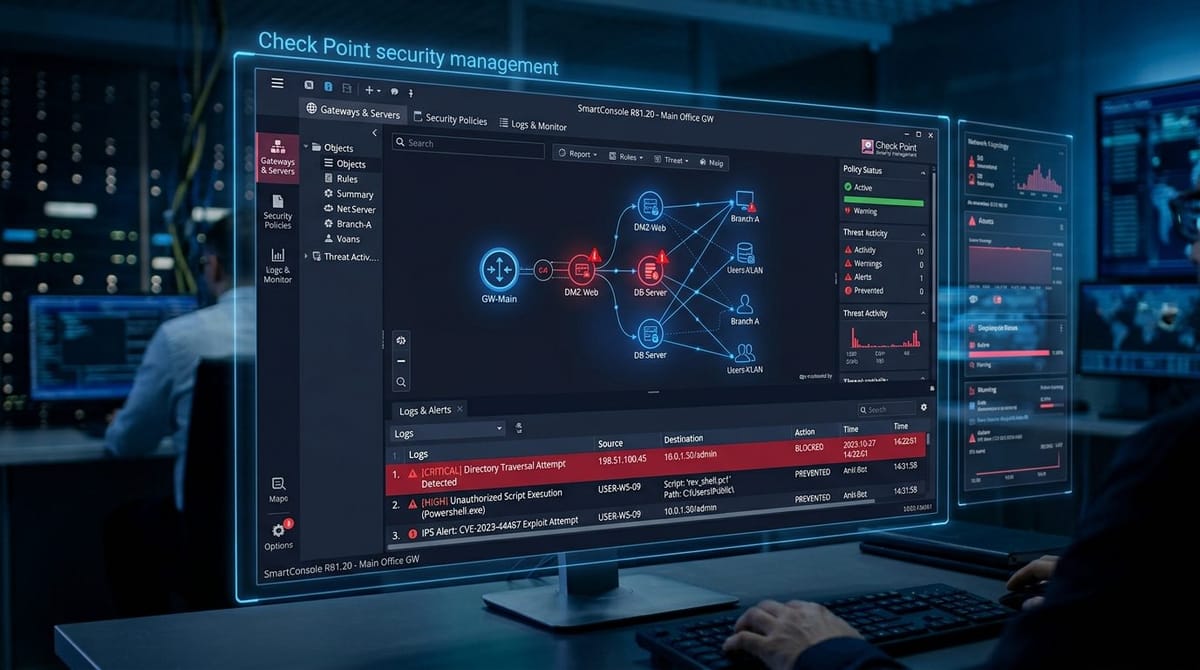
Check Point ha emitido un aviso urgente detallando CVE-2026-93616, una vulnerabilidad de día cero en el servicio web de su servidor de gestión de seguridad. Descubierta durante intrusiones dirigidas contra centros de operaciones de seguridad corporativos, permite a atacantes remotos realizar saltos de directorio, subir scripts y tomar el control de las políticas de cortafuegos.
Mecánica de la Falla en Puerto 19009
El daemon de gestión web que opera en el puerto TCP 19009 procesa paquetes de diagnóstico enviados desde clientes SmartConsole. El endpoint no sanea secuencias de salto de directorio (../) en los parámetros HTTP de carga de archivos.
Atacante (Internet / Red Adyacente) -> Puerto TCP 19009
  └── HTTP POST /CPM/Service/UploadDiagnostic
        ├── Archivo: "../../../../../opt/CPsuite-R81.20/fw1/scripts/backdoor.sh"
        ├── Archivo escrito con permisos de ejecución en el servidor Gaia OS
        └── HTTP GET /CPM/Service/Execute -> Ejecuta backdoor.sh -> Acceso Root
Dado que el servidor de gestión centraliza las claves criptográficas y las definiciones de reglas de todos los gateways gestionados, comprometer este nodo permite anular la inspección de seguridad en toda la red.
Guía de Remediación
- Instalar Jumbo Hotfix: Aplicar el hotfix acumulativo correspondiente para la versión de Gaia OS en uso.
- Bloquear el Puerto 19009 en el Perímetro: Asegurar que el puerto 19009 jamás sea accesible desde redes públicas o no administrativas.
- Auditar Cuentas de Administrador: Verificar los registros en busca de creación de administradores no autorizados o cambios inesperados en las políticas.



