Guía de Blindaje Empresarial: Gobernanza de Service Principals en Entra ID, Caza de Malware en Memoria con eBPF y Aislamiento de Gestión

📌
Security Roundup Series: Fin de Semana del 19 de Octubre de 2026 • 7 min de lectura deep dive
🛡️
Alcance de Ingeniería Defensiva: Esta guía traduce las causas raíz de los incidentes del 16 al 19 de octubre de 2026 en controles técnicos listos para producción:
Dominio 1: Blindaje de Service Principals en Microsoft Entra ID (Mitigación del caso ConnectWise/SkyKick)
Dominio 2: Detección eBPF de Inyección en Memoria sin Archivos (Mitigación de PEERSTITCH y BARECLAW)
Dominio 3: Aislamiento de Planos de Gestión y Cabeceras IPC (Mitigación de CVE-2026-102764, CVE-2026-106931 y CVE-2026-0322)
Dominio 4: Cortafuegos de Presupuesto en AI Gateways contra Destilación de Modelos (Mitigación del caso OpenCode)
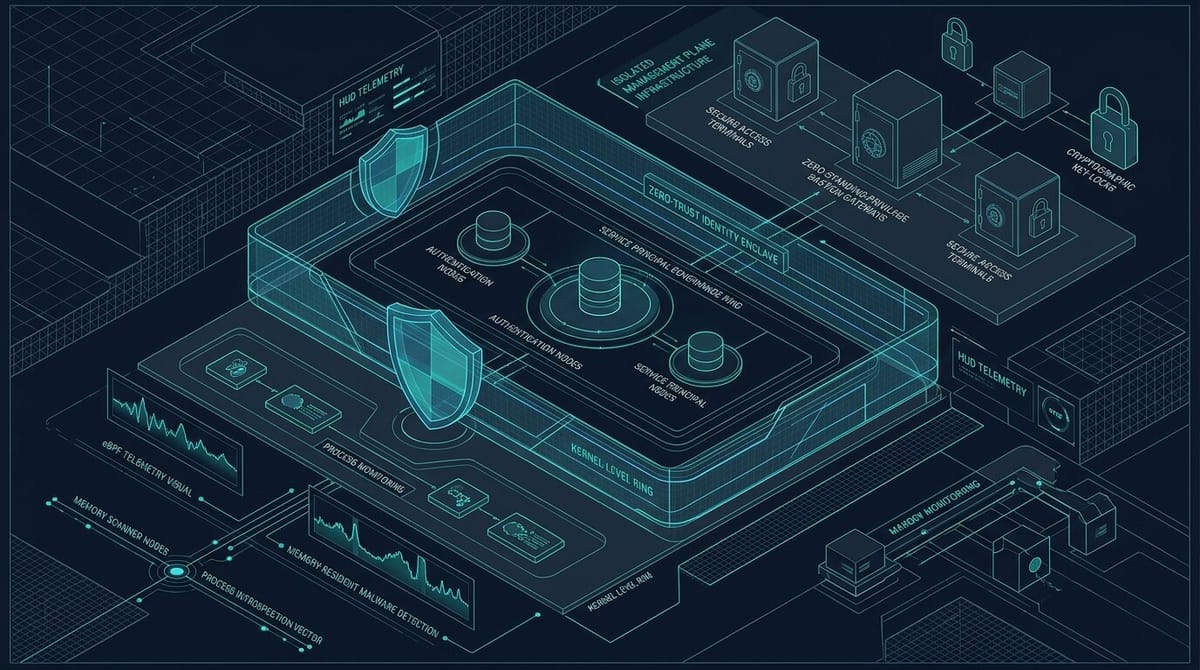
Los incidentes del fin de semana del 16 al 19 de octubre de 2026 demuestran que los controles tradicionales son ciegos ante tres vectores críticos: entidades de servicio OAuth multi-tenant preaprobadas, implantes residentes en memoria RAM en dispositivos de red y el drenaje automatizado de tokens de APIs de IA. A continuación se presentan las configuraciones de ingeniería para neutralizar estos vectores.
1. Auditoría y Bloqueo de Service Principals de Terceros en Entra ID
# PowerShell (Microsoft.Graph): Auditar Service Principals externos con permisos críticos
Connect-MgGraph -Scopes "Application.Read.All", "Directory.Read.All"

$ServicePrincipals = Get-MgServicePrincipal -All | Where-Object {
    $_.AppOwnerOrganizationId -ne (Get-MgOrganization).Id -and
    $_.AppOwnerOrganizationId -ne "f8cdef31-a31e-4b4a-93e4-5f571e91255a"
}

foreach ($sp in $ServicePrincipals) {
    $grants = Get-MgServicePrincipalAppRoleAssignment -ServicePrincipalId $sp.Id
    foreach ($grant in $grants) {
        Write-Output "[AUDITORÍA] SP Externo: $($sp.DisplayName) | AppId: $($sp.AppId) | RoleId: $($grant.AppRoleId)"
    }
}
2. Telemetría eBPF contra Inyección de Demonios en Memoria (PEERSTITCH / BARECLAW)
// bpftrace: detect_daemon_memory_injection.bt
tracepoint:syscalls:sys_enter_ptrace
/args->request == 4 || args->request == 5/
{
    printf("[ALERTA CRÍTICA] Inyección PTRACE en Memoria: pid=%d (%s) -> target_pid=%d\n",
           pid, comm, args->pid);
}

tracepoint:syscalls:sys_enter_process_vm_writev
{
    printf("[ALERTA CRÍTICA] Escritura VM entre Procesos: pid=%d (%s) -> target_pid=%d\n",
           pid, comm, args->pid);
}
3. Reglas de Proxy Inverso contra Suplantación IPC e Inyección en Drupal/WAF
server {
    listen 443 ssl http2;
    server_name soporte.empresa.ejemplo;

    # Eliminar cabeceras IPC internas falsificadas (Mitiga BeyondTrust CVE-2026-102764)
    proxy_set_header X-Bt-Internal-Origin "";
    proxy_set_header X-Bt-Component-Auth "";

    # Aislar rutas de estadísticas WAF y administración (Mitiga SiteGuard CVE-2026-106931)
    location ~* ^/(siteguard/stats|siteguard/manager|php/utils/|api/v1/admin) {
        allow 10.250.1.0/24;
        deny all;
    }

    # Bloquear inyección de callbacks '#' (%23) en Drupal (Mitiga CVE-2026-108097)
    if ($query_string ~* "(%23|#)(pre_render|post_render|lazy_builder)") {
        return 403;
    }
}
🧭
More Deep Dives from this Roundup:
CVE-2026-102764: Zero-Day en BeyondTrust Remote Support Explotado por Armory Castle con SAWFLY y BARECLAW
Ataque a la Cadena de Suministro en ConnectWise Cloud Backup: Entidades de Servicio Comprometen Cientos de Tenants de Microsoft 365
CVE-2025-61624: Salto de Directorio en Auto-Script de Fortinet en CISA KEV e Inyección en Memoria del Malware PEERSTITCH
CVE-2026-106931: Inyección de Comandos Zero-Day en el WAF SiteGuard Server Edition Bajo Explotación Activa
CVE-2026-0322: RCE en la Interfaz de Gestión de PAN-OS y Fallas Críticas en Drupal (CVE-2026-108097 / CVE-2026-108099)
Brecha en OpenCode Console: Robo de Claves API Impulsa Ataques Masivos de Destilación de Modelos de IA
Caída del Centro de Notificaciones de Quiebras de EE. UU. (BNC): Ciberataque a BAE Systems Paraliza Avisos Judiciales
Oleada de Extorsión Marítima ("n0n") contra 38 Puertos y Ciberataque a Loxone: Riesgo de Proveedor vs. Aislamiento OT Local
← Return to Weekly Overview: Full Roundup