Oleada de Extorsión Marítima ("n0n") contra 38 Puertos y Ciberataque a Loxone: Riesgo de Proveedor vs. Aislamiento OT Local

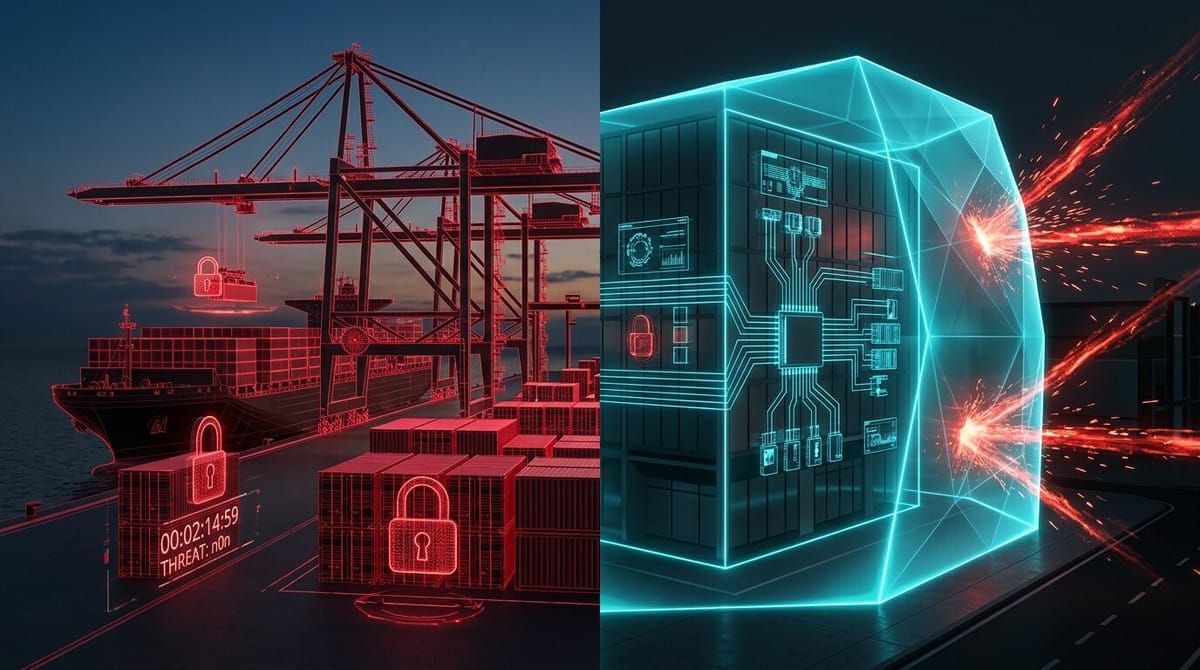
Dos incidentes de alto perfil en los sectores industrial y de tecnología operativa (OT) convergieron durante el fin de semana del 18 y 19 de octubre de 2026, ofreciendo una lección magistral sobre el riesgo de concentración en proveedores frente a la resiliencia del diseño local. Mientras 38 terminales portuarias y compañías navieras de 18 países alcanzaron la fecha límite de extorsión del 19 de octubre de 2026 (13:27 UTC) impuesta por el grupo "n0n", el líder europeo en automatización de edificios Loxone reveló el 18 de octubre un ciberataque con exfiltración de datos en su red corporativa de TI, demostrando cómo su arquitectura local Miniserver impidió cualquier impacto en los edificios de sus clientes.
Parte 1: La Campaña de Extorsión Marítima "n0n" contra 38 Organizaciones
El grupo n0n publicó simultáneamente a 38 organizaciones portuarias y marítimas (con fuerte presencia en terminales de Busan en Corea del Sur como BNCT y PNC, además de Eurogate Tanger y Santos Brasil) exigiendo rescates de entre 2.4 y 14 millones de dólares. El análisis forense de las muestras filtradas —compuestas por mensajes EDI de estiba de contenedores, registros de despliegue de sistemas operativos de terminales (TOS) y archivos de configuración— indica que, en lugar de 38 intrusiones independientes, los atacantes comprometieron el repositorio de soporte o proyectos de un único proveedor compartido de software marítimo (vinculado en análisis técnicos a integraciones del ecosistema CyberLogitec).
Parte 2: Ciberataque a Loxone y el Triunfo del Aislamiento OT "Sin Nube"
El domingo 18 de octubre de 2026, Loxone confirmó un ataque a sus sistemas internos de TI con exfiltración de datos corporativos. Sin embargo, debido a que los controladores Miniserver de Loxone ejecutan toda la lógica de climatización, iluminación y control de accesos de forma 100% local dentro de cada edificio sin depender de una nube central, la brecha corporativa no afectó a ninguna instalación de clientes ni a los servicios Remote Connect.
Conclusiones Defensivas para Entornos Portuarios y de Automatización
- Anonimizar Paquetes de Soporte EDI/TOS: Las terminales portuarias deben eliminar credenciales VPN, cadenas de conexión y claves API antes de enviar diagnósticos a proveedores de software marítimo.
- Exigir Operación Autónoma Local en Controladores OT: Los sistemas de automatización industrial e inmobiliaria deben operar de forma autónoma sin aceptar comandos administrativos no solicitados desde las redes corporativas del fabricante.