Brecha en OpenCode Console: Robo de Claves API Impulsa Ataques Masivos de Destilación de Modelos de IA

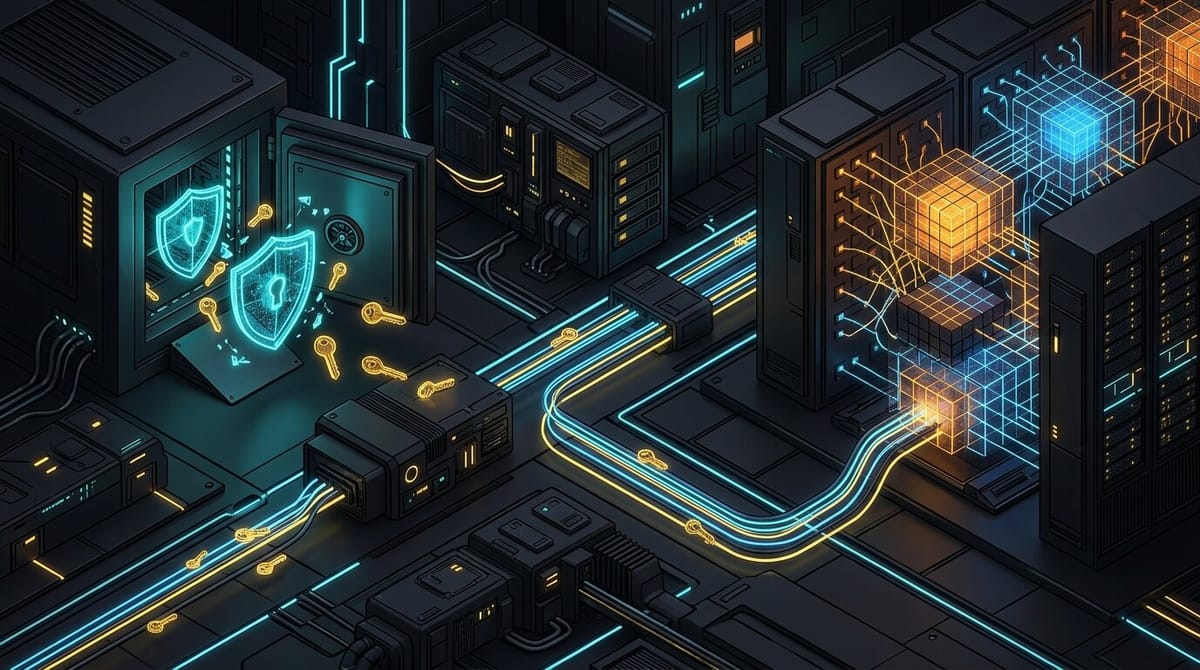
Una nueva modalidad de ciberdelito cobró protagonismo durante el fin de semana del 16 al 17 de octubre de 2026: el robo masivo de claves API de desarrolladores para financiar ataques industriales de destilación de modelos de IA. En la mañana del 17 de octubre, la plataforma de agentes de programación OpenCode notificó que un intruso accedió a un servidor legado en proceso de retiro dentro de su servicio en la nube OpenCode Console, sustrayendo claves API de OpenAI, Anthropic y Google pertenecientes al 1.4% de sus usuarios y utilizándolas de inmediato para generar conjuntos de datos sintéticos de entrenamiento a costa de las víctimas.
Anatomía del Incidente: Console vs. CLI Local
OpenCode enfatizó que la brecha afectó exclusivamente al servicio web opcional OpenCode Console. Los desarrolladores que utilizan únicamente la herramienta de línea de comandos (CLI) o la aplicación de escritorio local —donde las credenciales se guardan localmente en el equipo del usuario— no se vieron afectados. Sin embargo, quienes vincularon sus propias claves (BYOK) en los espacios de trabajo de Console vieron sus secretos expuestos en un nodo legado durante la noche del 16 de octubre.
Cómo Funcionan los Ataques de Destilación con Claves Robadas
En lugar de revender las claves en foros clandestinos, los atacantes las conectaron a un clúster automatizado de alta concurrencia que ejecutó miles de peticiones por minuto contra modelos de razonamiento frontera (como Claude Opus/Sonnet, OpenAI o-series y Gemini Pro) para extraer cadenas de pensamiento (Chain-of-Thought) y entrenar modelos propios gratuitos, agotando miles de dólares en saldo prepago de los desarrolladores afectados en cuestión de horas.
Pasos de Remediación y Gobernanza de APIs de IA
- Revocar las Claves Directamente en el Proveedor: Eliminar la clave dentro de la interfaz de OpenCode Console no invalida el token ya robado. Debe ingresar directamente en los paneles de OpenAI, Anthropic y Google Cloud para eliminar las claves expuestas y generar unas nuevas.
- Implementar un AI Gateway con Límites de Gasto por Hora: Nunca almacene claves maestras sin restricciones en plataformas SaaS de terceros; utilice un proxy intermedio (como LiteLLM o Cloudflare AI Gateway) con límites estrictos de presupuesto por hora y bloqueo de IP.