CVE-2026-0322: RCE en la Interfaz de Gestión de PAN-OS y Fallas Críticas en Drupal (CVE-2026-108097 / CVE-2026-108099)

CVE-2026-0322 y CVE-2026-108097 / CVE-2026-108099 (CWE-94 (Inyección de Código en PAN-OS) y CWE-94 (Inyección de Render Callbacks en Drupal))
Severity: ALTA / CRÍTICA (CVSS 8.6 (PAN-OS) / 9.8 (Drupal RCEs))
Status: CVE-2026-0322 Explotado en Ataques Dirigidos y en CISA KEV; Avisos Críticos de Drupal Publicados el 17 de octubre
Affected Systems: Palo Alto Networks PAN-OS (PA-Series, VM-Series, Panorama) y Drupal Core (field_ui) / Entity List
Fixed In: Parches de PAN-OS 10.2, 11.1, 11.2, 12.1, 12.2 | Drupal Core 10.6.19 / 11.3.19 / 11.4.10 y entity_list 3.0.10
Los cortafuegos perimetrales y los gestores de contenido empresariales recibieron órdenes críticas de actualización este fin de semana. Por un lado, Palo Alto Networks y CISA alertaron sobre la explotación activa en ataques dirigidos de CVE-2026-0322 (CVSS 8.6), una vulnerabilidad de inyección de código en la interfaz de administración de PAN-OS que fue añadida al catálogo CISA KEV. Por otro lado, el 17 de octubre, el equipo de seguridad de Drupal publicó parches urgentes para dos vulnerabilidades críticas de ejecución remota de código (RCE) en el módulo Field UI del núcleo (CVE-2026-108097) y en el módulo contribuido Entity List (CVE-2026-108099).
Parte 1: Inyección de Código en la Interfaz de Gestión de PAN-OS (CVE-2026-0322)
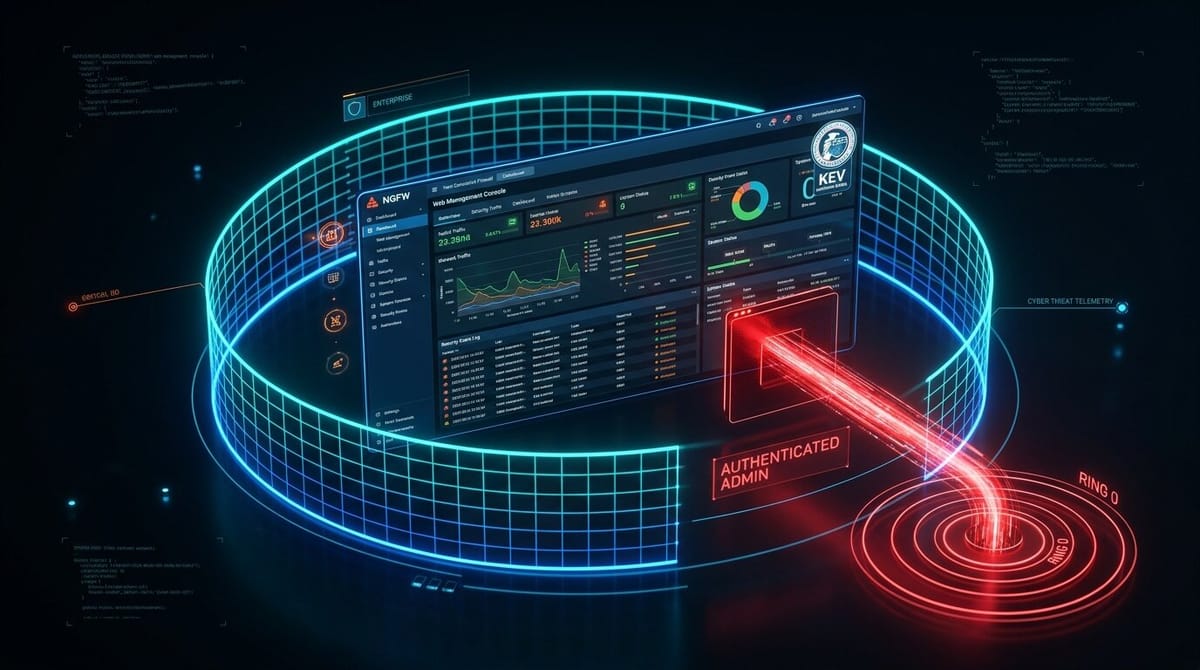
CVE-2026-0322 afecta a los cortafuegos físicos PA-Series, virtuales VM-Series y dispositivos Panorama. Aunque requiere autenticación administrativa en la interfaz de gestión, permite a un atacante escapar del entorno restringido del servidor de gestión (mgmtsrvr) y ejecutar código arbitrario con privilegios de root. En escenarios reales, los atacantes encadenan este fallo con credenciales o claves API robadas previamente (como las expuestas en herramientas de migración Expedition).
# CLI de PAN-OS: Verificar perfiles de gestión para asegurar que no haya exposición WAN
show network interface-management-profile
Parte 2: RCE en Drupal Core field_ui (CVE-2026-108097) y entity_list (CVE-2026-108099)
Ambas vulnerabilidades de Drupal (SA-CORE-2026-014 y SA-CONTRIB-2026-218) se producen durante el procesamiento de callbacks de pre-renderizado de tablas (#pre_render). Cuando ciertos módulos contribuidos o código personalizado permiten que parámetros externos influyan en la estructura de las filas de una tabla sin filtrar las propiedades con prefijo #, un atacante —incluso sin autenticación en determinadas combinaciones de módulos— puede inyectar un callback PHP ejecutable.
# Buscar intentos de inyección de callbacks de Drupal en registros de Nginx/Apache
grep -Ei "(%23|#)(pre_render|post_render|lazy_builder|access_callback)" /var/log/nginx/access.log
Directivas de Remediación
- Actualizar PAN-OS y Aislar el Plano de Gestión: Aplique los parches de seguridad de PAN-OS y limite el acceso HTTPS/SSH de administración exclusivamente a hosts bastión internos.
- Actualizar Drupal y Deshabilitar
field_uien Producción: Actualice a Drupal 10.6.19, 11.3.19 o 11.4.10+ yentity_list3.0.10+, y desinstale el módulo de interfaz de campos en producción (drush pmu field_ui).