CVE-2025-61624: Salto de Directorio en Auto-Script de Fortinet en CISA KEV e Inyección en Memoria del Malware PEERSTITCH

CVE-2025-61624 (CWE-22 (Limitación Inadecuada de Ruta de Directorio / Path Traversal))
Severity: ALTA / CRÍTICA EN CADENA (CVSS 5.4 (Encadenado para RCE Root))
Threat Actor: CL-STA-0954 / UNC5820 (Despliegue del Implante ARM64 PEERSTITCH)
Status: Explotado Activamente en Espionaje Dirigido; Añadido a CISA KEV el 16 de octubre de 2026
Affected Systems: FortiOS, FortiProxy, FortiPAM y FortiSwitchManager (Intérprete CLI / Motor Auto-Script)
Fixed In: FortiOS 7.6.2+, 7.4.6+, 7.2.11+, FortiProxy 7.4.7+ (Aviso FG-IR-25-084)
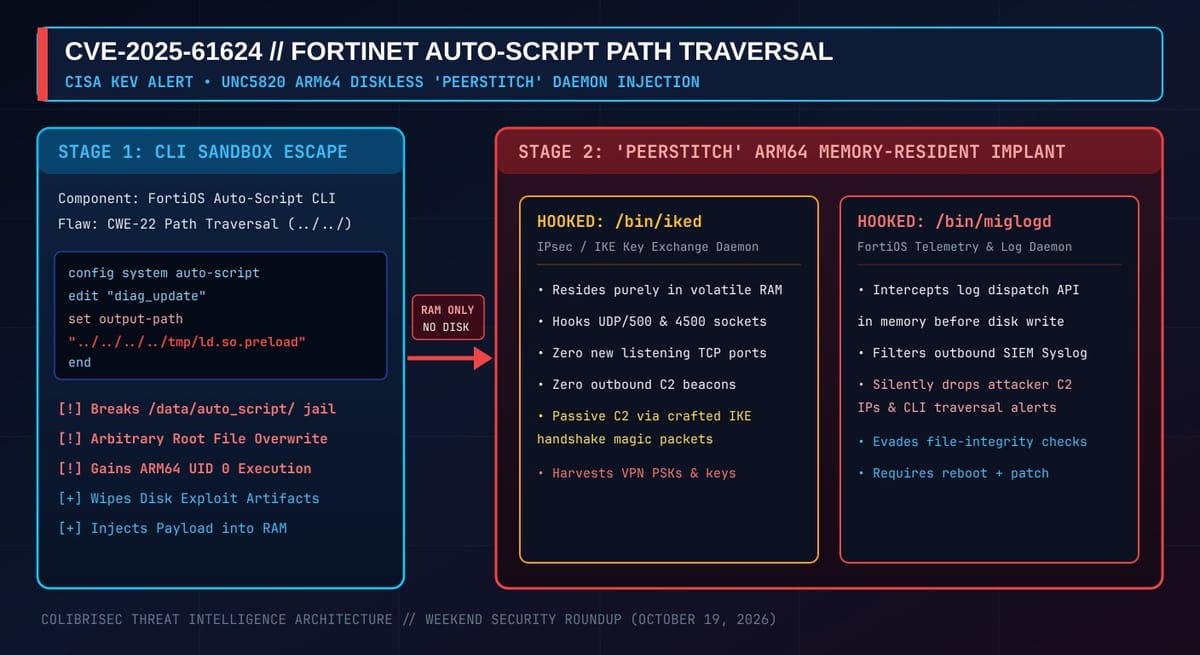
El 16 de octubre de 2026, CISA incorporó CVE-2025-61624 a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) tras los informes técnicos de Palo Alto Networks Unit 42 y Fortinet PSIRT. Los reportes detallan cómo el grupo de amenazas avanzadas CL-STA-0954 (UNC5820) explotó un fallo de salto de directorio en el motor auto-script del intérprete de línea de comandos de Fortinet para escapar del entorno restringido en cortafuegos FortiGate e inyectar PEERSTITCH, un implante ARM64 residente exclusivamente en memoria RAM.
Mecánica del Exploit: Escape del Sandbox CLI mediante CVE-2025-61624
Incluso cuando un atacante obtiene credenciales de administrador en un FortiGate (por ejemplo, tras comprometer un FortiManager central), la consola CLI restringe el acceso al sistema operativo Linux subyacente. CVE-2025-61624 permite evadir esta restricción al no sanitizar secuencias ../../ en los parámetros de ruta del comando config system auto-script:
# Ejemplo conceptual de escape del directorio restringido mediante CVE-2025-61624
config system auto-script
    edit "diag_update"
        set interval 60
        set repeat 1
        set start auto
        set script "diagnose debug info"
        set output-path "../../../../tmp/init_hook/ld.so.preload"
    next
end
Anatomía de PEERSTITCH: Inyección en Memoria en iked y miglogd
- Residencia Exclusiva en RAM (Sin Archivos en Disco): PEERSTITCH se inyecta directamente en el espacio de memoria de los demonios
iked(gestión de túneles VPN IPsec/IKE) ymiglogd(demonio de registro del sistema). - Canal C2 Oculto en Tráfico VPN: No abre puertos nuevos ni realiza conexiones salientes sospechosas; intercepta paquetes IKE en
ikedque contienen una firma criptográfica específica para ejecutar comandos. - Filtrado de Logs en Tiempo Real: Al habitar dentro de
miglogd, descarta en memoria cualquier evento de registro que contenga las direcciones IP del atacante antes de que se envíe al servidor Syslog/SIEM.
Detección y Remediación
# 1. Auditar scripts automáticos configurados en FortiGate
show full-configuration system auto-script

# 2. Revisar registros de fallos de memoria (segfault) en iked y miglogd
diagnose debug crashlog read | grep -E "iked|miglogd|signal 11|segfault"
- Actualizar Firmware y Reiniciar: Actualice a FortiOS 7.6.2+, 7.4.6+ o 7.2.11+. El reinicio limpia el implante volátil PEERSTITCH de la memoria RAM.
- Rotar Claves IPsec y Credenciales Administrativas: Debido a que PEERSTITCH tuvo acceso a la memoria del proceso
iked, todas las claves precompartidas (PSK), certificados VPN y contraseñas deben rotarse tras aplicar el parche.