Fortalecimiento de Pasarelas Corporativas: Guía de Defensa para AsyncOS, VPNs y Módems Celulares

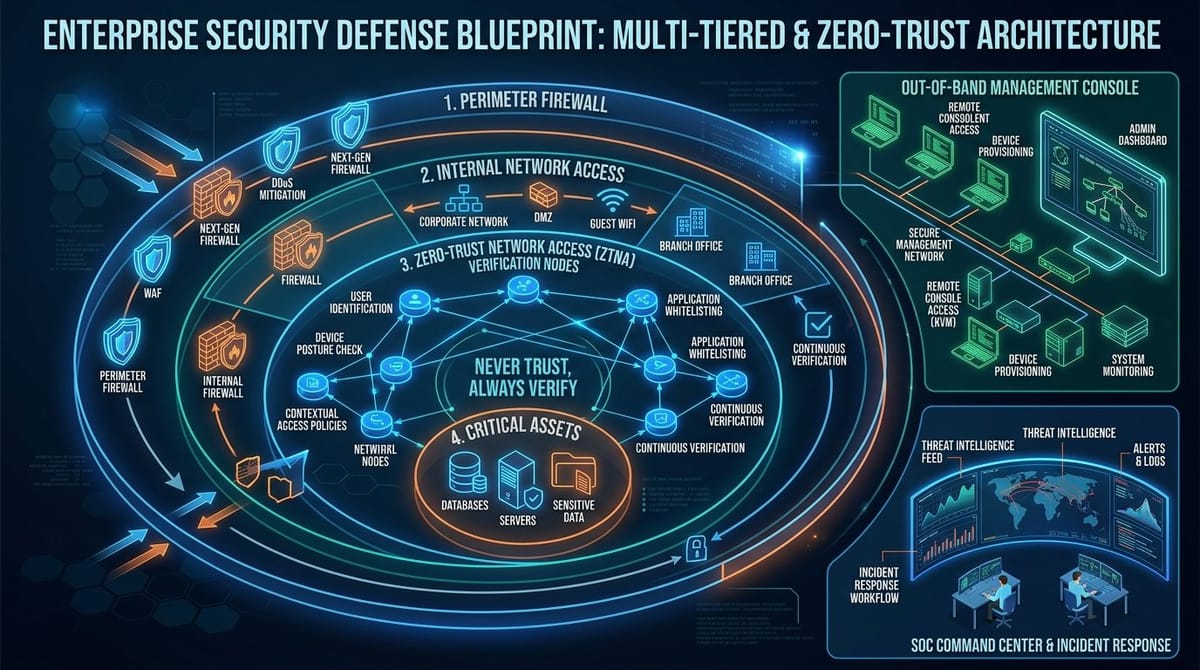
La confluencia de vulnerabilidades de día cero afectando pasarelas de correo (Cisco AsyncOS), subsistemas del kernel (Linux Netfilter), procesadores celulares (Google Pixel) y servicios de VPN (Windows SSTP) demuestra que los dispositivos de borde y controladores de protocolos son los blancos principales de atacantes sofisticados. Esta guía detalla un marco de ingeniería defensiva para blindar la infraestructura perimetral.
Pilares de Fortalecimiento Arquitectónico
1. Separación Total del Plano de Gestión (Fuera de Banda)
Los dispositivos como Cisco Secure Email Gateway, Cisco ISE y servidores Windows RRAS jamás deben exponer sus interfaces de administración en los mismos segmentos de red por donde fluye el tráfico de datos no confiable.
- Implementar VLANs dedicadas de gestión fuera de banda (OOB) accesibles exclusivamente mediante bastiones con autenticación por token físico.
- Configurar Listas de Control de Acceso de Infraestructura (iACLs) en los switches para descartar tráfico de gestión no autorizado a nivel de hardware.
2. Aislamiento y Endurecimiento de Contenedores y Kernel
Para neutralizar fallas de corrupción de memoria en el kernel como CVE-2026-53266:
# Deshabilitar espacios de nombres de usuario sin privilegios
sysctl -w user.max_user_namespaces=0
sysctl -w kernel.unprivileged_userns_clone=0

# Aplicar perfiles estrictos de seccomp en containerd/CRI-O
# Bloquear socket(AF_NETLINK) y unshare(CLONE_NEWNET) en contenedores no confiables
3. Modernización de Pasarelas VPN y Transición a ZTNA
Protocolos VPN heredados como SSTP operan servicios en C/C++ propensos a vulnerabilidades de gestión de memoria. Se aconseja:
- Migrar los túneles hacia WireGuard o IPsec IKEv2, reduciendo drásticamente la base de código criptográfico a menos de 4.000 líneas auditadas.
- Adoptar modelos de Acceso de Red Zero Trust (ZTNA), donde las conexiones se realizan mediante túneles inversos autenticados sin exponer puertos de escucha en internet.
Matriz de Verificación Continua
| Capa de Perímetro | Clase de Amenaza | Control de Mitigación | Comando / Verificación |
|---|---|---|---|
| Pasarelas de Correo (AsyncOS) | Inyección SQL / RCE | Parche 15.5.5-014+ y admin OOB | diagnostic system integrity verify |
| Cargas Linux | Escritura Fuera de Límites | Kernel 6.10.8+ y desactivar ebtables | sysctl -a | grep unprivileged_userns |
| Flota Móvil | Fallas en Banda Base | Desactivar 2G y parche OTA | Nivel de parche >= 2026-09-05 |
| Infraestructura VPN | Use-After-Free en SSTP | Actualización Microsoft / ZTNA | Inspeccionar exposición TCP 443 |