
CVE-2026-73009: Ejecución Remota de Código CVSS 9.8 en Windows SSTP VPN Análisis a Fondo

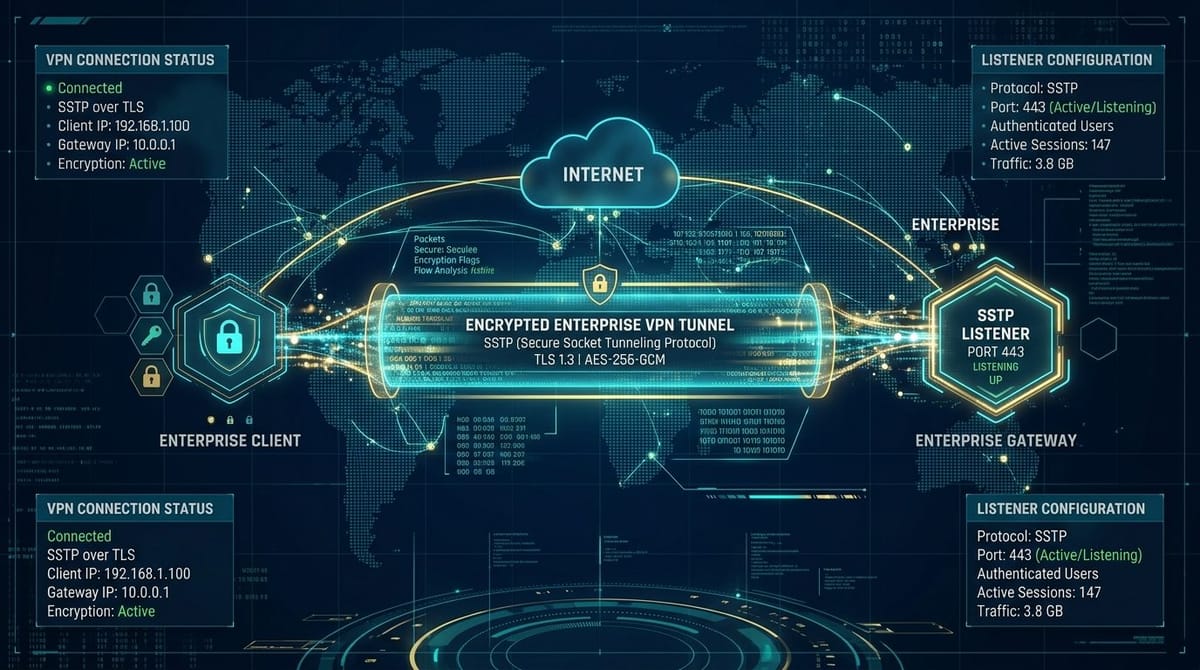
Divulgada en la actualización de seguridad de septiembre de 2026 de Microsoft, CVE-2026-73009 es una vulnerabilidad crítica de tipo Use-After-Free con puntaje CVSS 9.8 en el protocolo Windows SSTP (Secure Socket Tunneling Protocol). Permite a atacantes remotos no autenticados ejecutar código arbitrario con privilegios de SYSTEM en servidores de acceso remoto.
Mecánica del Protocolo y Condición Use-After-Free
SSTP encapsula tráfico PPP dentro de túneles HTTPS (puerto TCP 443). Al iniciarse una conexión, el servicio sstpsvc.dll gestiona el proceso de negociación. Cuando se recibe un paquete de control SSTP_MSG_CALL_CONNECT_REQUEST con una longitud de atributo criptográfico inválida, el puntero de contexto del cliente se libera prematuramente tras el fallo de análisis; sin embargo, rutinas posteriores continúan escribiendo banderas de estado sobre el bloque de memoria liberado.
Cliente (Atacante)                 Gateway Windows SSTP (Puerto 443)
      │                                       │
      │ ──── Negociación TLS 1.3 ───────────> │
      │ <─── Sesión TLS Establecida ───────── │
      │                                       │
      │ ──── SSTP_MSG_CALL_REQ Malformado ──> │
      │      (Longitud de Atributo Inválida)  │
      │                                       ├── Puntero de Contexto Liberado
      │                                       └── Gestor de Estado Escribe en Memoria Liberada
      │                                           -> Sobrecarga de Heap y Ejecución de Shellcode
Detección y Regla Sigma
Los centros de operaciones de seguridad (SOC) pueden identificar anomalías monitoreando la creación de procesos secundarios inusuales generados por el servicio de acceso remoto:
# Regla Sigma: Proceso Anómalo Derivado de SSTP
title: Intento de Explotacion SSTP Windows (CVE-2026-73009)
status: experimental
logsource:
    category: process_creation
    product: windows
detection:
    selection:
        ParentImage|endswith: 'svchost.exe'
        ParentCommandLine|contains: 'RasMan'
        Image|endswith:
            - 'cmd.exe'
            - 'powershell.exe'
    condition: selection
level: critical
Recomendaciones de Remediación
- Instalar la Actualización Acumulativa de Microsoft: Aplicar el parche de seguridad de septiembre de 2026 en todos los servidores Windows Server.
- Inhabilitar SSTP si No se Utiliza: Si la organización utiliza soluciones IKEv2 o túneles de terceros, desactivar el adaptador SSTP en el panel de RRAS.
- Segmentación de Red: Evitar exponer el puerto 443 del servidor RRAS a rangos de IP públicos sin una capa previa de filtrado WAF o protección perimetral.



