
CVE-2026-59822: Falla Crítica de Autenticación en BerriAI LiteLLM Añadida al Catálogo CISA KEV
Análisis de CVE-2026-59822 en BerriAI LiteLLM: bypass de autenticación en proxies de IA, exfiltración de claves de LLM y directivas de mitigación de CISA.

📌
Serie de Resúmenes de Seguridad: Semana del 4 de Septiembre de 2026 • 5 min de lectura
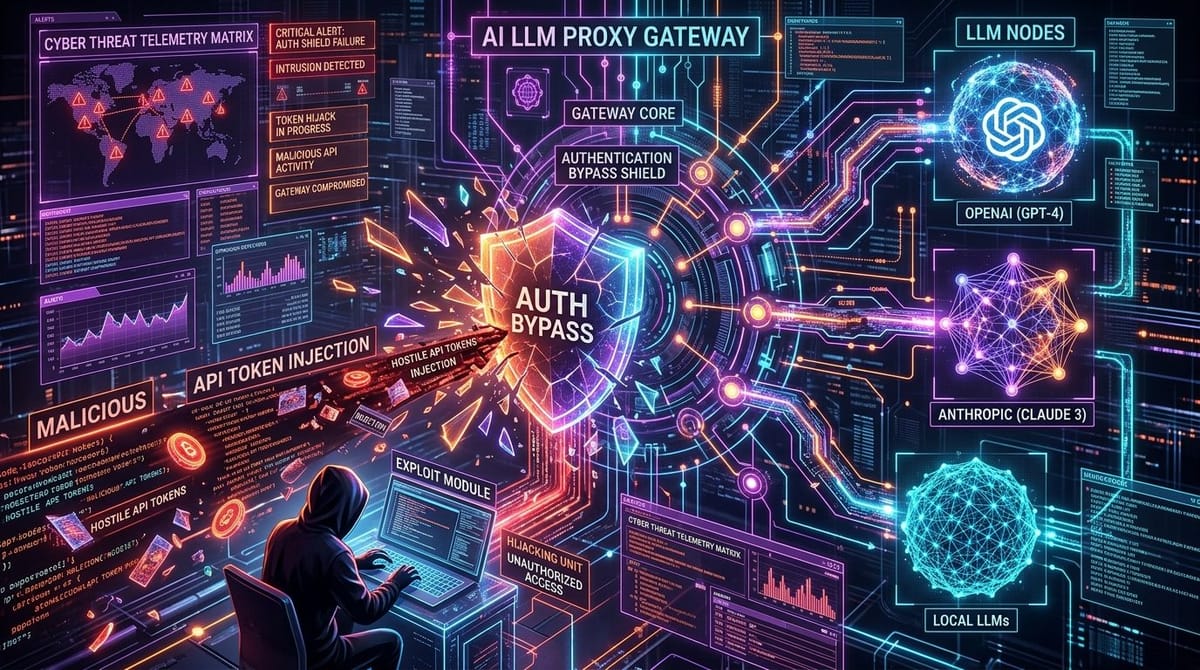
CISA ha añadido una vulnerabilidad de autenticación indebida en BerriAI LiteLLM (CVE-2026-59822) a su catálogo de vulnerabilidades explotadas (KEV), marcando un hito en los ataques dirigidos contra infraestructuras de proxies de inteligencia artificial y modelos LLM.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-59822
Clasificación: CWE-287: Autenticación Indebida en Proxy de IA
Severidad: Crítica (CVSS 9.8)
Estado: 🚨 Catálogo CISA KEV / Explotación Activa Confirmada
Sistemas Afectados: Despliegues de BerriAI LiteLLM anteriores a 1.44.15
Mitigación: Actualizar a LiteLLM 1.44.15+ y revocar claves API expuestas
Impacto en Pasarelas de Inteligencia Artificial
LiteLLM funciona como intermediario para orquestar peticiones hacia proveedores como OpenAI y Anthropic. La omisión de autenticación en su API administrativa permite a atacantes remotos consultar modelos internos, exfiltrar secretos de API y manipular contextos conversacionales.
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-85046: Análisis del Día Cero de Type Confusion en Chrome V8
Día Cero FalconFlank en CrowdStrike y Manipulación de Sensores EDR
CVE-2026-82329: Secuestro de Repositorios en JFrog Artifactory
CVE-2026-48710: Smuggling de Peticiones HTTP en Kludex Starlette
← Volver al Resumen Semanal Completo

