
CVE-2026-48710: Smuggling de Peticiones HTTP en Kludex Starlette y Aplicaciones FastAPI Bajo Explotación Activa
Análisis de CVE-2026-48710 en Kludex Starlette: desincronización de peticiones HTTP en backends Python, secuestro de sesiones y parches de CISA KEV.

📌
Serie de Resúmenes de Seguridad: Semana del 4 de Septiembre de 2026 • 4 min de lectura
Una vulnerabilidad de contrabando de peticiones HTTP (HTTP Request/Response Smuggling) en el framework ASGI Kludex Starlette (CVE-2026-48710), ampliamente utilizado por FastAPI, ha sido catalogada por CISA debido a ataques activos en el perímetro.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-48710
Clasificación: CWE-444: Contrabando de Peticiones HTTP (HTTP Smuggling)
Severidad: Alta (CVSS 8.6)
Estado: 🚨 Catálogo CISA KEV / Explotación Activa
Sistemas Afectados: Versiones de Starlette anteriores a 0.38.0
Mitigación: Actualizar Starlette a la versión 0.38.0 o superior en entornos Python
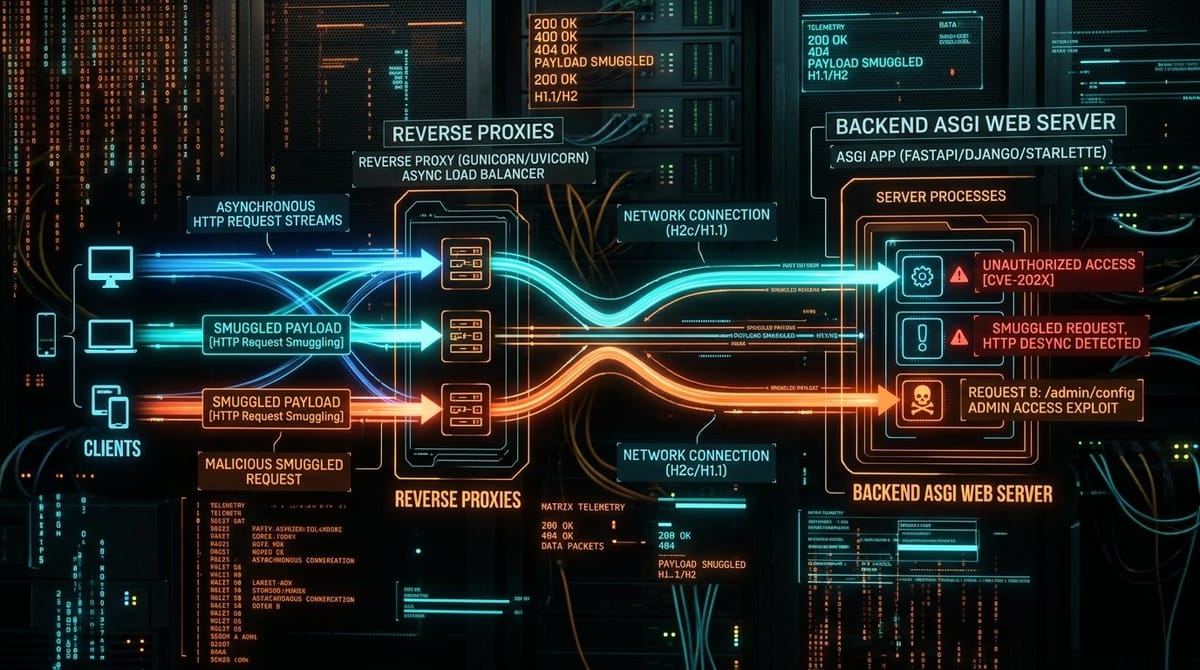
Mecánica de Desincronización
Discrepancias en el procesamiento de cabeceras Transfer-Encoding entre proxies inversos y la aplicación Starlette permiten inyectar peticiones ocultas en las conexiones de otros usuarios, facilitando el secuestro de sesiones y envenenamiento de caché.
📚
Más Análisis en Detalle de este Resumen:
CVE-2026-85046: Análisis del Día Cero de Type Confusion en Chrome V8
Día Cero FalconFlank en CrowdStrike y Manipulación de Sensores EDR
CVE-2026-59822: Falla de Autenticación en LiteLLM AI Proxy en CISA KEV
CVE-2026-82329: Secuestro de Repositorios en JFrog Artifactory
← Volver al Resumen Semanal Completo

