
CVE-2026-21962: Control de Acceso Indebido en el Proxy Plug-in de Oracle WebLogic y HTTP Server — Análisis de la Directiva Federal de 72 Horas de CISA
Análisis detallado de CVE-2026-21962: evasión de controles de proxy en Oracle WebLogic y las razones del mandato de mitigación de 72 horas emitido por CISA.

📌
Serie de Resúmenes de Seguridad: Semana del 28 de Agosto de 2026 • 5 min de lectura
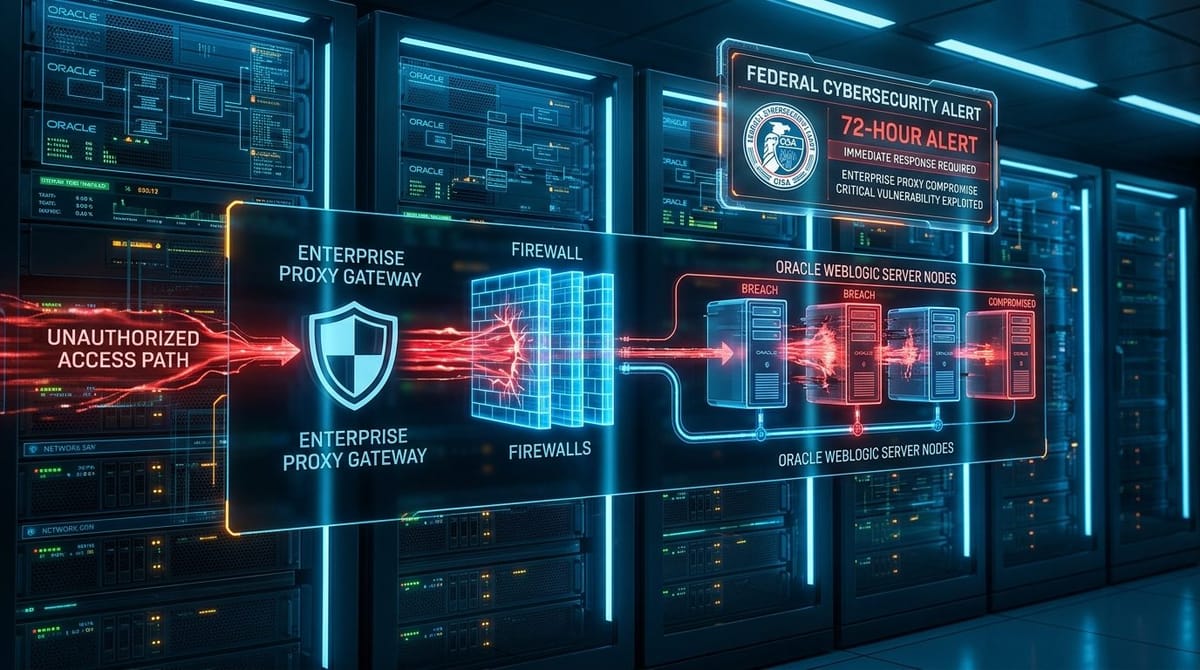
Una vulnerabilidad crítica CVSS 9.8 de control de acceso indebido en Oracle HTTP Server y el Proxy Plug-in de Oracle WebLogic está siendo explotada activamente, lo que llevó a CISA a emitir un mandato de mitigación federal de 72 horas bajo la directiva BOD 26-04.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-21962
Clasificación: CWE-284: Control de Acceso Indebido
Severidad: Crítica (CVSS 9.8)
Estado: 🚨 Catálogo CISA KEV / Mandato Federal de Emergencia de 72 Horas
Sistemas Afectados: Oracle HTTP Server 12.2.1.4.0, WebLogic Proxy Plug-in 12.2.1.4.0
Mitigación: Aplicar el parche de seguridad de Oracle y sanear cabeceras de proxy
Mecánica de la Falla y Bypass de Proxy
La vulnerabilidad radica en el analizador de enrutamiento de solicitudes del conector mod_wl_ohs. Al manipular delimitadores de cabeceras HTTP, atacantes remotos sin autenticación eluden los controles de seguridad del proxy inverso y acceden directamente a las consolas de administración backend.
Acciones de Mitigación Obligatorias
- Aplicar Parche de Oracle: Instalar de inmediato las actualizaciones de seguridad de Oracle CPU para servidores HTTP y WebLogic.
- Sanitización de Peticiones en el WAF: Forzar la normalización de rutas y cabeceras en el perímetro antes de reenviar tráfico al clúster interno.
📚
Más Análisis en Detalle de este Resumen:
Día Cero Crítico de RCE Pre-Autenticación en PaperCut NG/MF
CVE-2026-8452: Falla de Memoria en Citrix NetScaler ADC y Gateway
Ciberataques a Halliburton y Microchip Technology en el Sector Energético
Día Cero en el Kernel de Windows AFD.sys (CVE-2026-68820) del Grupo Lazarus
← Volver al Resumen Semanal Completo

