
Día Cero en el Kernel de Windows AFD.sys (CVE-2026-68820): Mecánica de Escalada de Privilegios Use-After-Free del Grupo Lazarus
Análisis técnico del día cero CVE-2026-68820 en afd.sys de Windows: corrupción de memoria en Ring-0, suplantación de tokens de proceso y evasión de EDR por Lazarus.

📌
Serie de Resúmenes de Seguridad: Semana del 28 de Agosto de 2026 • 6 min de lectura
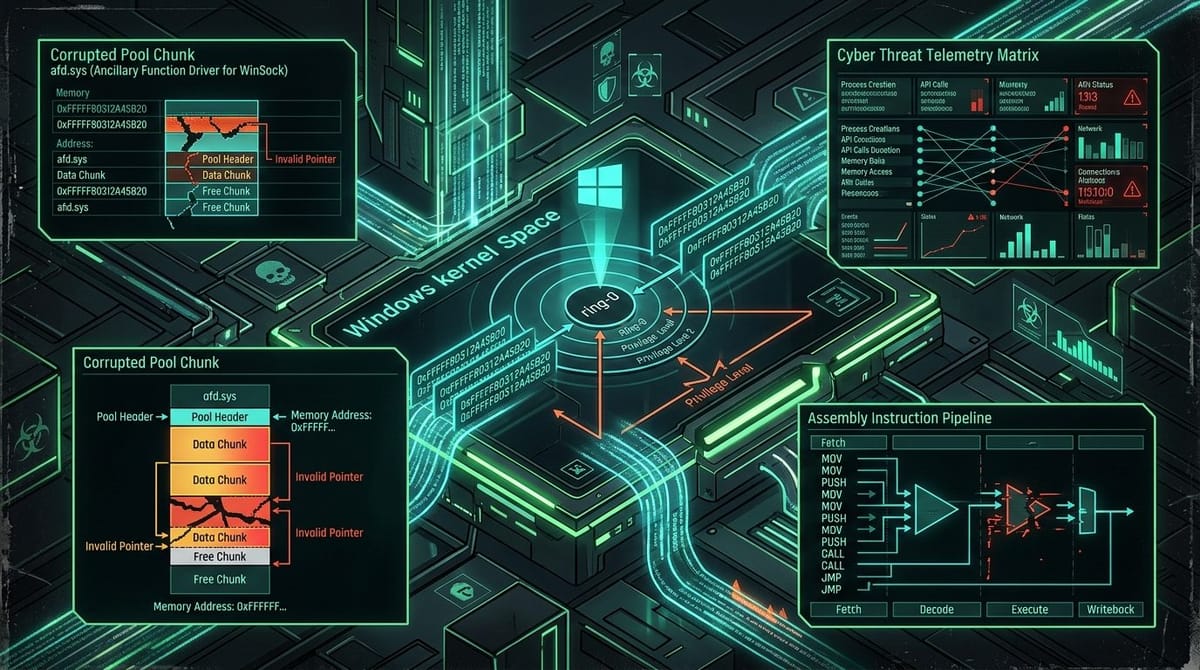
Una vulnerabilidad Use-After-Free de alta severidad en el controlador de funciones auxiliares de WinSock de Windows (afd.sys), registrada como CVE-2026-68820, fue utilizada como día cero por actores estatales como el Grupo Lazarus para obtener ejecución de código en Ring-0 y cegar agentes EDR.
🚨
Inteligencia de Vulnerabilidades:
Identificador: CVE-2026-68820
Clasificación: CWE-416: Uso de Memoria Liberada (Use-After-Free)
Severidad: Alta (CVSS 7.8 - Escalada Local a SYSTEM)
Estado: 🚨 Explotación Activa de Día Cero (Grupo Lazarus)
Sistemas Afectados: Windows 11, Windows 10 y Windows Server 2022/2025
Mitigación: Instalar las actualizaciones acumulativas de Windows y activar HVCI
Causa Raíz en afd.sys
La falla ocurre en la gestión de objetos de sockets asíncronos durante condiciones de carrera. Un proceso local sin privilegios fuerza la liberación prematura de memoria kernel y la sobrescribe con búferes manipulados para alterar punteros de ejecución en Ring-0.
📚
Más Análisis en Detalle de este Resumen:
Día Cero Crítico de RCE Pre-Autenticación en PaperCut NG/MF
CVE-2026-21962: Bypass de Control de Acceso en Oracle WebLogic Proxy
CVE-2026-8452: Falla de Memoria en Citrix NetScaler ADC y Gateway
Ciberataques a Halliburton y Microchip Technology en el Sector Energético
← Volver al Resumen Semanal Completo

