
CVE-2026-59310: VMware vCenter Server Syslog Path Transversal Remote Code Execution
Cómo los atacantes apalancan CVE-2026-59310 en el servicio Syslog de VMware vCenter Server para lograr la raíz no autenticada RCE e implementar backdoors reverse ssh.

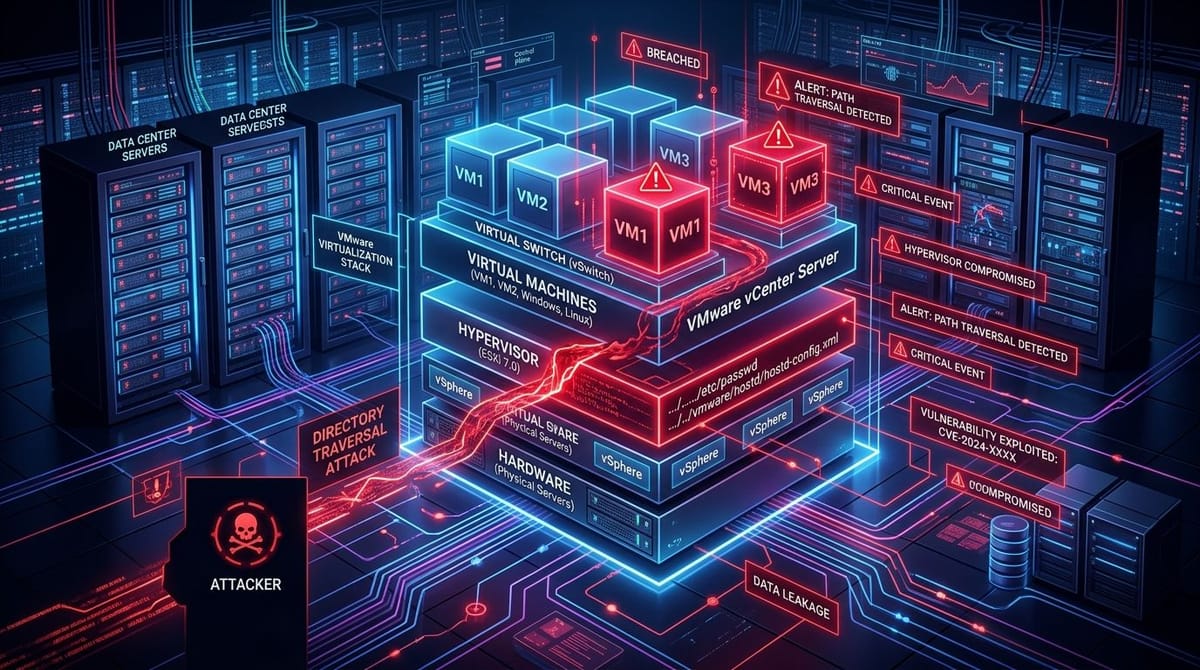
Un fallo transversal crítico del directorio CVSS 9.8 en el servicio Syslog de Broadcom VMware vCenter Server está bajo explotación activa, permitiendo a los atacantes remotos no identificados desplegar backdoors persistentes en centros de datos virtualizados.
CVE-2026-59310 (CWE-22: Improper Limitation of a Pathname to a Restricted Directory) Gravedad: Crítica (CVSS 9.8) Situación: ⚠️ CISA KEV Catalog Added (Active Exploitation) Sistemas afectados: VMware vCenter Server 7.0 and 8.0, VMware Cloud Foundation 4.x and 5.x Fijado en: vCenter Server 8.0U3b / 7.0U3sDesglose técnico " Flujo de explotación "
vCenter Server incorpora un sistema de transmisión de syslog centralizado y la escucha de la ingestión en interfaces de red. Al procesar paquetes entrantes de framing log, el analizador no puede sanitizar adecuadamente las secuencias de ruta dentro de los parámetros de instalación de registro personalizados.
Al inyectar secuencias traversales directorio (../..//), un atacante no autenticado puede escribir cargas de pago binarias y script arbitrarias a directorios de sistema sensibles (como directorios de cron o raíces de servidor web), logrando la ejecución de código remoto raíz en la aplicación VCenter Server subyacente (VCSA).
Caza de amenazas " señales de telemetría
reverse_ssh artifacts).
Verify integrity of /etc/cron* and /usr/lib/vmware-vpx/ directories on VCSA hosts.
