en
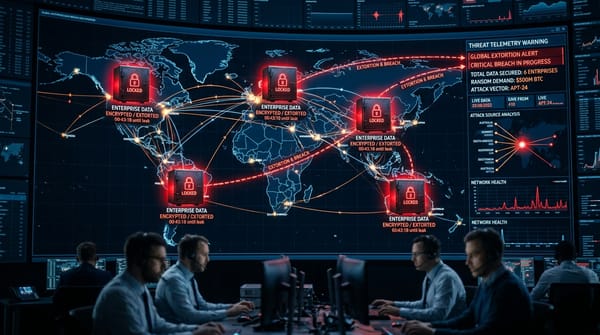
Extortion Surge: Clop Claims 50-Entity Enterprise Infiltration Wave and Global Healthcare Intrusions
Analysis of the Clop extortion wave and recent healthcare data breaches at Baylor Genetics and Poland's MyDr platform.

en
Analysis of the Clop extortion wave and recent healthcare data breaches at Baylor Genetics and Poland's MyDr platform.
es
Análisis de la onda de extorsión Clop y recientes brechas de datos sanitarios en Baylor Genetics y la plataforma MyDr de Polonia.
en
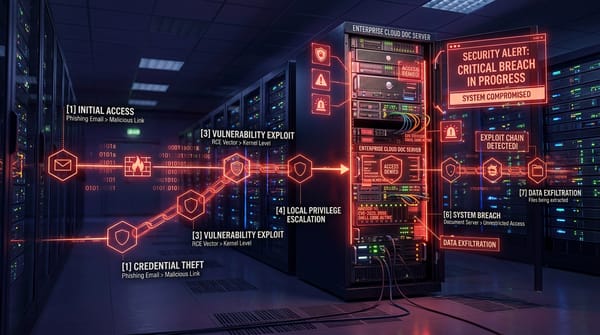
Technical breakdown of CVE-2026-63520 and how threat actors chain SharePoint input validation bugs to achieve pre-auth remote code execution.
es
Desglose técnico de CVE-2026-63520 y cómo los actores amenazan a cadena SharePoint errores de validación de entrada para lograr la ejecución de códigos remotos antes de la navegación.
en
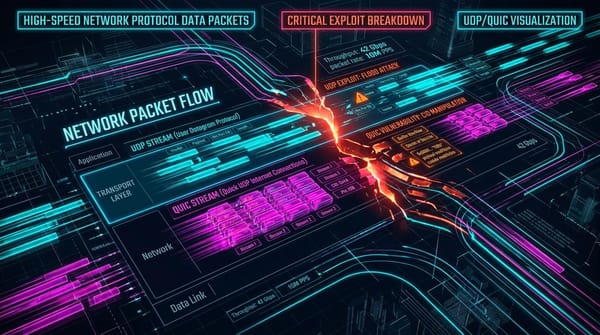
Deep technical analysis of CVE-2026-62815, a CVSS 9.8 Use-After-Free vulnerability in Microsoft QUIC allowing zero-click RCE over UDP.
es
Análisis técnico profundo de CVE-2026-62815, un CVSS 9.8 vulnerabilidad sin uso en Microsoft QUIC permitiendo cero clic en RCE sobre UDP.
en
How the ShieldBreak exploit chain bypasses Defender's RoguePlanet fix to achieve local privilege escalation to SYSTEM.
es
Cómo la cadena de exploit ShieldBreak supera la solución RoguePlanet de Defender para lograr la escalada de privilegios locales a SYSTEM.
en
Technical breakdown of the actively exploited jsonArrayContains SQL injection zero-day in GeoServer leading to PostGIS/Oracle database compromise and RCE.
es
Desglose técnico del jsonArray activadoContiene la inyección SQL de cero días en GeoServer que conduce al compromiso de la base de datos PostGIS/Oracle y RCE.

en
Under the hood of ojo's zero-dependency engine: manifest parsing, Tree-sitter SAST queries, OS package diffing, and offline vulnerability databases.
es
Bajo la capucha del motor de dependencia cero de ojo: manifiesta parsing, búsquedas SAST de árbol, flujo de paquete OS y bases de datos de vulnerabilidad offline.