en
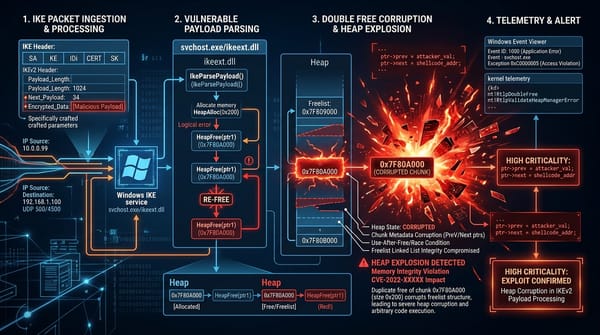
CVE-2026-33824: Windows IKE Extension Service Double-Free Remote Code Execution
Technical root-cause analysis of CVE-2026-33824, a CVSS 9.8 double-free vulnerability in the Windows IKE service enabling unauthenticated remote code execution.

en
Technical root-cause analysis of CVE-2026-33824, a CVSS 9.8 double-free vulnerability in the Windows IKE service enabling unauthenticated remote code execution.
es
Análisis de raíz técnica de CVE-2026-33824, una vulnerabilidad CVSS 9.8 de doble libre en el servicio de Windows IKE que permite la ejecución de código remoto sin autenticar.
en
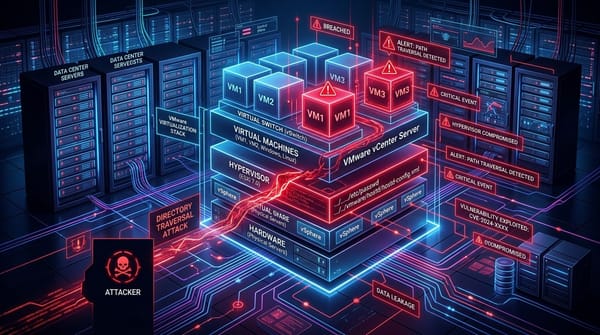
How attackers leverage CVE-2026-59310 in VMware vCenter Server's Syslog service to achieve unauthenticated root RCE and deploy reverse_ssh backdoors.
es
Cómo los atacantes apalancan CVE-2026-59310 en el servicio Syslog de VMware vCenter Server para lograr la raíz no autenticada RCE e implementar backdoors reverse ssh.
en
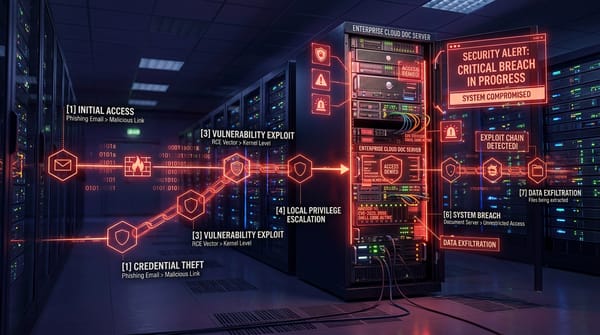
Technical breakdown of CVE-2026-63520 and how threat actors chain SharePoint input validation bugs to achieve pre-auth remote code execution.
es
Desglose técnico de CVE-2026-63520 y cómo los actores amenazan a cadena SharePoint errores de validación de entrada para lograr la ejecución de códigos remotos antes de la navegación.
en
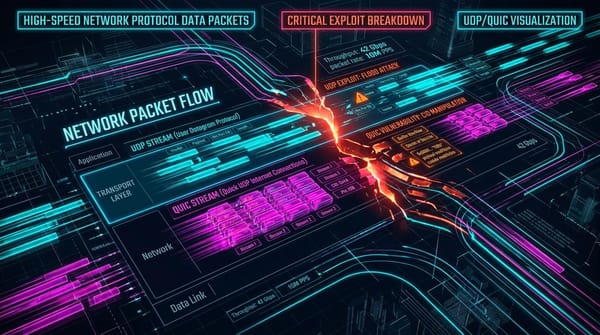
Deep technical analysis of CVE-2026-62815, a CVSS 9.8 Use-After-Free vulnerability in Microsoft QUIC allowing zero-click RCE over UDP.
es
Análisis técnico profundo de CVE-2026-62815, un CVSS 9.8 vulnerabilidad sin uso en Microsoft QUIC permitiendo cero clic en RCE sobre UDP.