
CVE-2026-63520: Aplicación de código remoto de Microsoft SharePoint
Desglose técnico de CVE-2026-63520 y cómo los actores amenazan a cadena SharePoint errores de validación de entrada para lograr la ejecución de códigos remotos antes de la navegación.

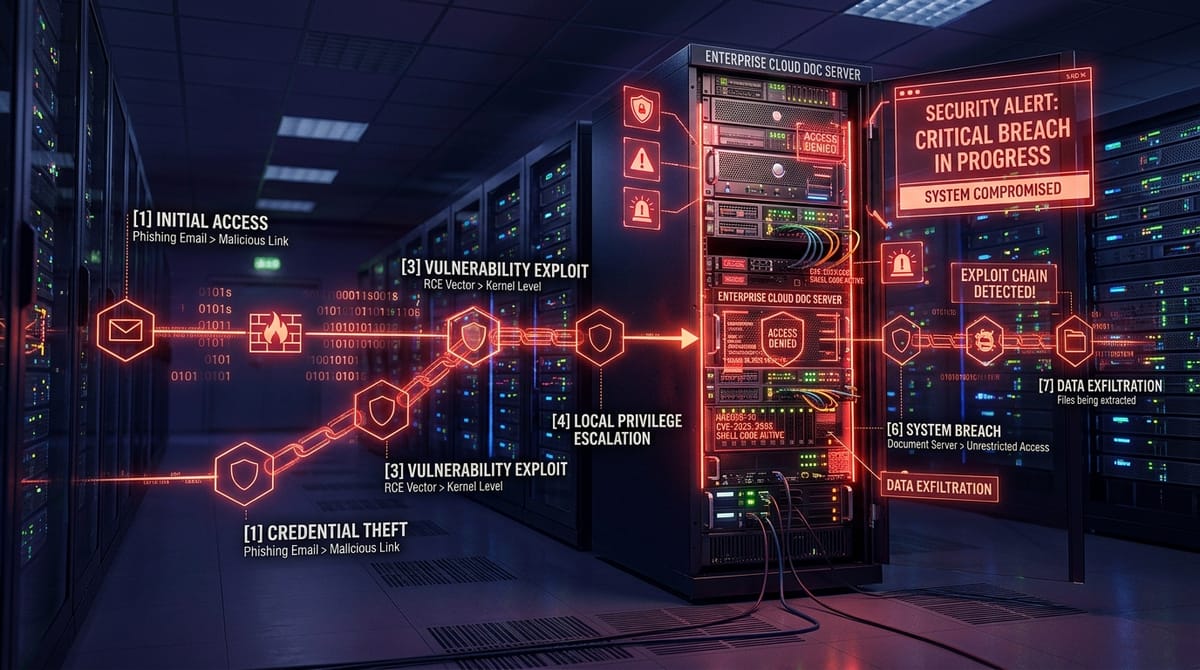
Un defecto de ejecución remota de códigos de alta duración en Microsoft SharePoint Server se puede encadenar con vectores de bypass de autenticación aguas arriba para lograr la toma completa del servidor en entornos intranet corporativos.
CVE-2026-63520 (Chained with CVE-2026-55040) (CWE-20: Improper Input Validation) Severidad: Alta / crítica en cadena (CVSS 8.1 (Standalone) / 9.8 (Chained)) Situación: ⚠️ Active Exploit Chains Reported in Enterprise Environments Sistemas afectados: Microsoft SharePoint Enterprise Server 2016, 2019, and SharePoint Subscription Edition Fijado en: August 2026 SharePoint Security UpdateAnatomía de la cadena de ataque
Los puntos finales de conectividad XML de SharePoint Server procesan esquemas de documentos complejos. En CVE-2026-63520, un defecto impropio de validación de entrada dentro de la tubería de renderización de control del servidor permite que un usuario autenticado inyecte cargas maliciosas de serialización .NET en la compilación de página.
Curiosamente, los investigadores de seguridad han demostrado que cuando se combinan con las técnicas recientes de autenticación de SharePoint (como CVE-2026-55040), los atacantes remotos pueden desencadenar este camino de ejecución sin credenciales previas, ejecutando PowerShell arbitrarios y cargas de pago binarias bajo las w3wp.exe IIS application pool identity.
Indicadores Forenses & Defensa
/_layouts/15/ endpoints returning HTTP 500 errors accompanied by unusual payload sizes.
Hunt for child processes spawned by w3wp.exe (e.g. cmd.exe, powershell.exe, certutil.exe).
Inspect the SharePoint virtual directories for newly created .aspx or .ashx webshells.
