es
CVE-2026-18577: N-able N-central activamente explotado bypass de autenticación
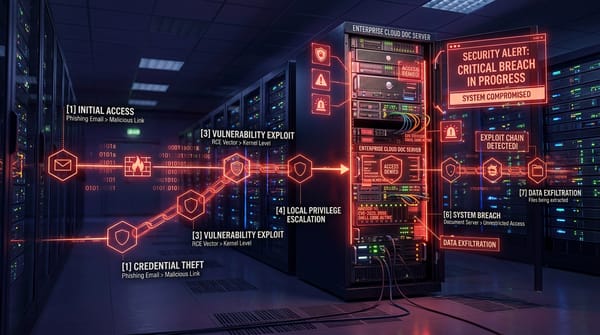
Inmersión profunda en CVE-2026-18577, el desvío de autenticación N-central explotado activamente que permite a los atacantes pivotar desde servidores RMM en puntos finales de clientes gestionados.