Oleada de Ransomware en VPN Perimetrales: Qilin e INC Ransom Explotan GlobalProtect (CVE-2026-0257), Broker "k0t" y Zero-Day en Ivanti (CVE-2026-104935)
CVE-2026-0257 y CVE-2026-104935 (CWE-287 (Autenticación Inadecuada) y CWE-290 (Evasión de Autenticación por Suplantación))
Severity: ALTA / VECTOR CRÍTICO DE RANSOMWARE (CVSS 7.8 – 8.6)
Threat Actor: Qilin (Spikey Scorpius), INC Ransom (Tarnished Scorpius), Broker "k0t" (CryptoFeel) y UTA0576
Status: Explotación Activa por Grupos de Ransomware y Zero-Day; CVE-2026-104935 Añadida a CISA KEV
Affected Systems: Palo Alto Networks PAN-OS GlobalProtect Portal/Gateway | Ivanti Connect Secure (< 25.1.3.0 / 22.8R2.5)
Fixed In: Versiones Parcheadas de PAN-OS (+ Blindaje Auth Override) | Ivanti Connect Secure 25.1.3.0+
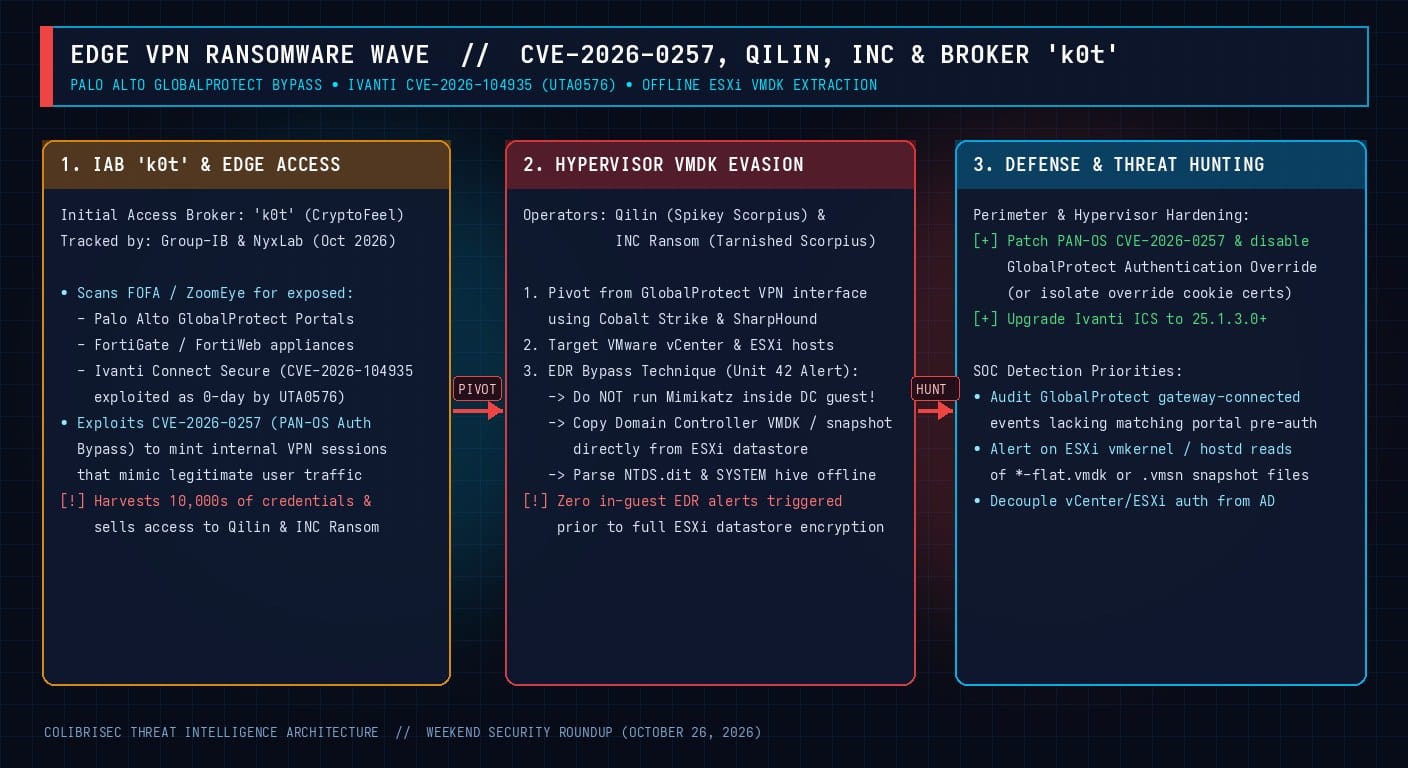
Una serie de informes de inteligencia publicados al inicio del fin de semana por Palo Alto Networks Unit 42, ReliaQuest, Arctic Wolf, Group-IB y Volexity expuso una peligrosa escalada en los ataques contra el perímetro de red empresarial. Dos de los sindicatos de ransomware más activos —Qilin (Spikey Scorpius) e INC Ransom (Tarnished Scorpius)— están explotando masivamente CVE-2026-0257, una evasión de autenticación en portales y pasarelas VPN GlobalProtect de Palo Alto Networks, abastecidos por el broker de acceso inicial "k0t" (CryptoFeel). Más alarmante aún es su técnica post-explotación: para evadir por completo los sensores EDR instalados en Windows, los atacantes pivotan hacia hipervisores VMware ESXi y extraen de forma offline los discos virtuales (.vmdk) de los Controladores de Dominio. Paralelamente, Volexity y CISA alertaron sobre la explotación zero-day de CVE-2026-104935 (CVSS 8.6) en Ivanti Connect Secure por el grupo UTA0576.
1. Intrusión Perimetral: GlobalProtect CVE-2026-0257 y el Broker "k0t"
La vulnerabilidad CVE-2026-0257 en PAN-OS permite a un atacante remoto no autenticado eludir los controles de autenticación en portales y pasarelas GlobalProtect (especialmente cuando se abusa del mecanismo de cookies de Authentication Override) y establecer un túnel VPN interno válido sin completar MFA. Dado que la sesión se origina desde el pool de direcciones IP internas de la VPN, el tráfico malicioso se camufla como el de un empleado legítimo. Según Group-IB, el actor k0t utiliza motores como FOFA y ZoomEye para mapear miles de dispositivos GlobalProtect, FortiGate y FortiWeb expuestos, recolectando decenas de miles de credenciales para vender el acceso a afiliados de Qilin e INC Ransom.
2. Evasión Total de EDR mediante Extracción Offline de VMDK en VMware ESXi
Una vez dentro de la red, en lugar de ejecutar mimikatz o volcar LSASS dentro del sistema operativo Windows del Controlador de Dominio (lo cual dispararía alertas inmediatas del EDR), los operadores de Qilin e INC Ransom ejecutan una maniobra a nivel de hipervisor:
- Comprometen la consola de VMware vCenter o el host ESXi donde reside la máquina virtual del Controlador de Dominio.
- Desde el datastore de ESXi (
/vmfs/volumes/<datastore>/<DC-VM>/), toman una instantánea (snapshot) o copian directamente el archivo de disco virtual.vmdkhacia un sistema controlado por el atacante. - Montan el archivo VMDK de forma offline y extraen la base de datos
C:WindowsNTDSNTDS.dity la colmena del registroSYSTEMdirectamente desde los bloques crudos del sistema de archivos NTFS. - Extraen todos los hashes NTLM de Administradores de Dominio y la cuenta
krbtgtsin haber creado un solo proceso dentro del sistema invitado Windows.
3. Zero-Day en Ivanti Connect Secure (CVE-2026-104935) Explotado por UTA0576
Simultáneamente, Ivanti, Volexity y CISA confirmaron la explotación activa como zero-day de CVE-2026-104935 (CVSS 8.6, CWE-290 Evasión de Autenticación por Suplantación) en dispositivos Ivanti Connect Secure (ICS) anteriores a la versión 25.1.3.0. El actor UTA0576 encadenó esta vulnerabilidad para ejecutar comandos como root y extraer datos de Active Directory, contraseñas de LAPS y claves de recuperación de BitLocker.
Telemetría de Detección y Caza de Amenazas
# 1. PAN-OS GlobalProtect: Detectar conexiones al Gateway sin evento previo de autenticación en el Portal
index=pan_logs sourcetype="pan:system" subtype="globalprotect"
| stats count values(event_id) as events min(_time) as first_seen max(_time) as last_seen by src_ip, user, tunnel_ip
| where mvfind(events, "gateway-connected") >= 0 AND isnull(mvfind(events, "portal-auth"))

# 2. VMware ESXi / vCenter: Detectar descargas o copias anómalas de archivos .vmdk de Controladores de Dominio
index=vmware_esxi (sourcetype="vmw-syslog" OR process="hostd" OR process="vpxa")
| search ("*.vmdk" OR "*.vmsn" OR "/folder/") AND ("DC01" OR "DC02" OR "DomainController")
Directivas de Remediación
- Parchear PAN-OS y Desactivar Authentication Override: Aplique las actualizaciones de PAN-OS contra CVE-2026-0257 y desactive Authentication Override en GlobalProtect (o utilice un certificado aislado exclusivo para las cookies de override).
- Actualizar Ivanti Connect Secure a 25.1.3.0+: Aplique el parche inmediatamente, ejecute la herramienta externa de verificación de integridad (ICT) y revoque las sesiones activas.
- Aislar ESXi y Activar vSphere VM Encryption: Desvincule los hosts ESXi y vCenter de Active Directory y habilite el cifrado de máquinas virtuales (vSphere VM Encryption) en sus Controladores de Dominio para impedir la lectura offline de archivos VMDK.