Cadenas de Exploits Empresariales y KEV: RCE en Plex2Shell, DLL Sideloading "Romulus" en Siemens (CVE-2026-110936), FortiSIEM gRPC y Cisco Expressway
CVE-2026-96652..96656, CVE-2026-110936, CVE-2026-106173 y CVE-2026-76466 (CWE-918 (SSRF), CWE-427 (Ruta de Búsqueda No Controlada), CWE-22 (Path Traversal) y CWE-295 (Validación TLS))
Severity: CRÍTICA (CISA KEV E INFRAESTRUCTURA EMPRESARIAL) (CVSS 7.8 – 10.0)
Threat Actor: Operadores del RAT Romulus, Botnets de Proxies/Mineros y Grupos de Intrusión Corporativa
Status: Plex2Shell y Siemens CVE-2026-110936 Explotadas en CISA KEV; PoC Público para FortiSIEM
Affected Systems: Plex Media Server (< 1.43.3.10861) | Siemens Software Center (< 4.0.9.8) | FortiSIEM 7.5.0 | Cisco Expressway | Oracle Oct CPU
Fixed In: Plex 1.43.3.10861+ | Siemens SSC 4.0.9.8+ | FortiSIEM 7.5.1 | Cisco Expressway X15.x | Oracle Oct 2026 CPU
Además de los runtimes web y las pasarelas VPN, las adiciones recientes al catálogo KEV de CISA y los boletines empresariales mostraron cómo los atacantes están encadenando vulnerabilidades en servidores multimedia, estaciones de ingeniería industrial y recolectores SIEM. Durante el fin de semana se reportó la explotación activa de la cadena de cuatro fallos Plex2Shell (CVE-2026-96652 a CVE-2026-96656), campañas ClickFix que abusan del sideloading de DLL en Siemens Software Center (CVE-2026-110936) para desplegar el troyano Romulus, una vulnerabilidad crítica con PoC público en el servicio gRPC de Fortinet FortiSIEM (CVE-2026-106173, CVSS 9.8), ejecución remota como root en Cisco Expressway (CVE-2026-76466, CVSS 9.8) y el Critical Patch Update de octubre de Oracle con 1,295 parches.
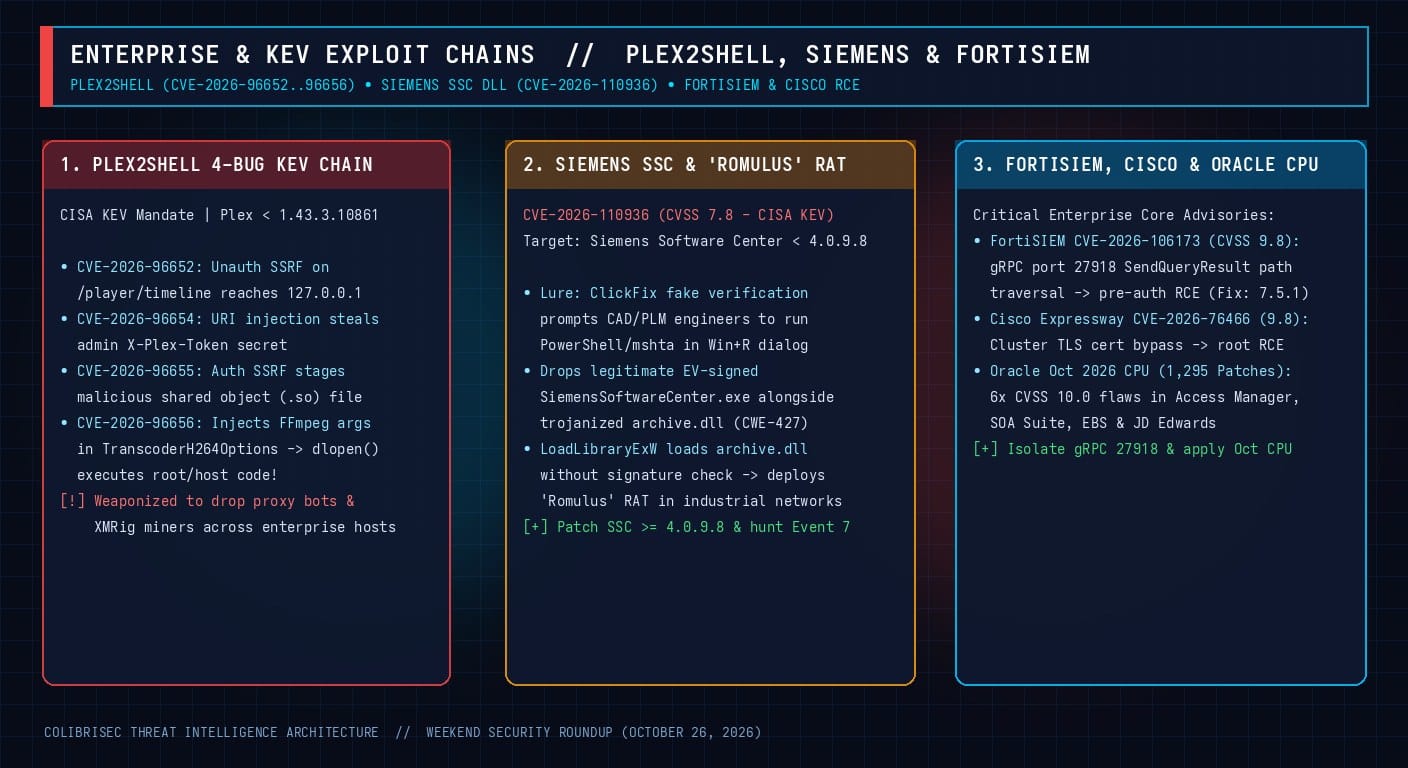
1. La Cadena de 4 Fallos "Plex2Shell" en CISA KEV (CVE-2026-96652 a CVE-2026-96656)
En versiones de Plex Media Server anteriores a la 1.43.3.10861, los atacantes encadenan cuatro fallos para lograr ejecución remota de código sin autenticación:
- CVE-2026-96652 (SSRF sin autenticación): El endpoint
GET /player/timelinepermite falsificar peticiones hacia127.0.0.1:32400. - CVE-2026-96654 (Inyección de URI y Robo de Token): A través de
/Search/searchOne, el atacante extrae el secreto administrativoX-Plex-Token. - CVE-2026-96655 (SSRF autenticado en el transcodificador): Con el token robado, fuerza a
/video/:/transcode/universala descargar una biblioteca compartida maliciosa (.so/.dll) en la caché local. - CVE-2026-96656 (Inyección de opciones FFmpeg hacia
dlopen()): Modifica la preferenciaTranscoderH264Optionspara que FFmpeg cargue el archivo.somediantedlopen(), ejecutando código nativo para desplegar bots proxy y mineros XMRig.
2. DLL Sideloading en Siemens Software Center (CVE-2026-110936) y el RAT "Romulus"
Añadida al catálogo KEV de CISA, CVE-2026-110936 (CVSS 7.8, CWE-427) afecta a Siemens Software Center (SSC) en versiones anteriores a la 4.0.9.8. En la campaña Romulus, los atacantes utilizan señuelos ClickFix (falsas pantallas de verificación que piden al ingeniero presionar Win + R y pegar un comando PowerShell/mshta) para descargar una copia legítima y firmada de SiemensSoftwareCenter.exe junto con una biblioteca maliciosa llamada archive.dll. Al ejecutarse, el binario de Siemens carga archive.dll desde el directorio local sin validar su firma digital, inyectando el RAT Romulus en estaciones de diseño CAD/PLM.
3. FortiSIEM gRPC RCE (CVE-2026-106173), Cisco Expressway (CVE-2026-76466) y Oracle CPU
- Fortinet FortiSIEM 7.5.0 (CVE-2026-106173, CVSS 9.8): Un salto de directorio (
../../) en el método RPCSendQueryResultdel puerto TCP 27918 (gRPC) permite escribir archivos arbitrarios sin autenticación. Debe actualizarse a FortiSIEM 7.5.1 de inmediato. - Cisco Expressway (CVE-2026-76466, CVSS 9.8): Una validación insuficiente del certificado TLS de cliente durante la sincronización de clústeres permite ejecutar comandos OS como
root. - Oracle Octubre 2026 CPU (1,295 Parches): Incluye seis vulnerabilidades CVSS 10.0 pre-autenticación en Oracle Access Manager, SOA Suite, E-Business Suite y JD Edwards EnterpriseOne.
Telemetría de Detección y Remediación
# 1. Windows Sysmon Event ID 7: Detectar SiemensSoftwareCenter.exe cargando archive.dll no firmado
EventID=7 Image="*\SiemensSoftwareCenter.exe" ImageLoaded="*\archive.dll"
| where Signed!="true" OR Signature!="Siemens*"

# 2. Plex Media Server: Auditar Preferences.xml en busca de TranscoderH264Options
grep -i "TranscoderH264Options" "/var/lib/plexmediaserver/Library/Application Support/Plex Media Server/Preferences.xml"

# 3. FortiSIEM: Aislar el puerto TCP 27918 (gRPC) en el cortafuegos local
sudo iptables -A INPUT -p tcp --dport 27918 ! -s 10.0.0.0/8 -j DROP- Actualizar Plex, Siemens SSC y FortiSIEM: Pase a Plex 1.43.3.10861+, Siemens Software Center 4.0.9.8+ y FortiSIEM 7.5.1, además de aplicar los parches de Cisco Expressway y el CPU de octubre de Oracle.