
Guía de Blindaje Empresarial para el "Black October": Protección de Runtimes Políglotas, Integridad .pth en Python, Cifrado VMDK en ESXi y Sandboxes de IA

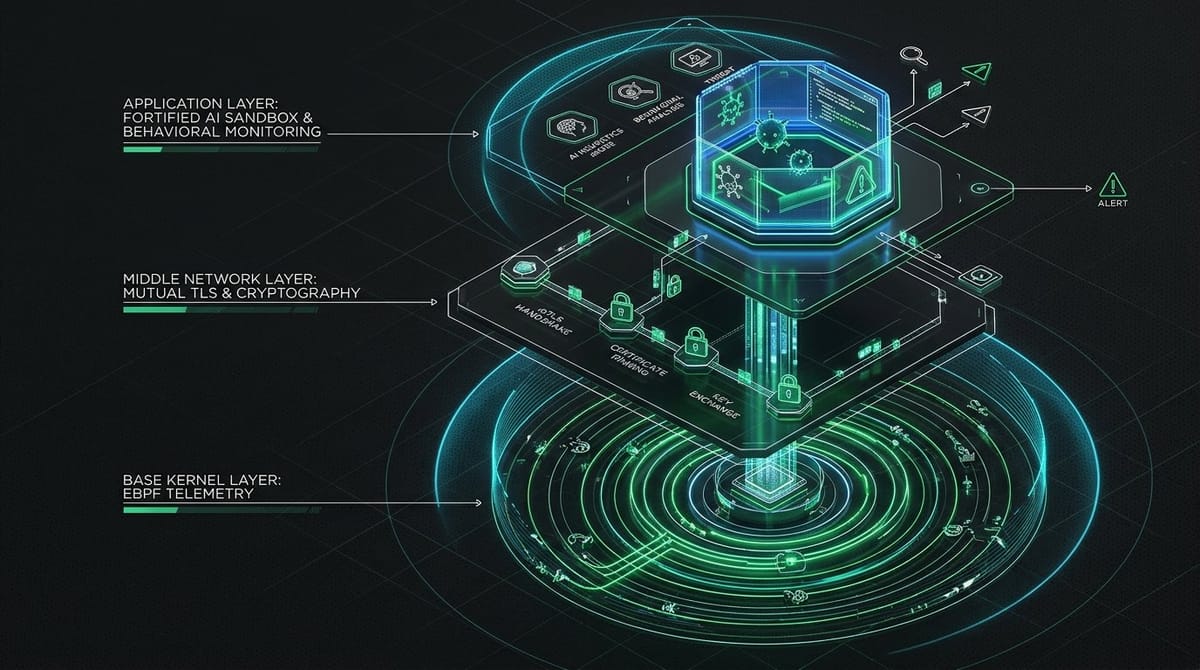
ARQUITECTURA DE DEFENSA EN PROFUNDIDAD (Seguridad de Memoria en Runtimes, Integridad de Cadena de Suministro, Aislamiento ESXi y Contención de IA)
Severity: MANUAL ESTRATÉGICO Y DE INGENIERÍA (CVSS N/A)
Threat Actor: Mitigación Estructural frente a Zero-Days Descubiertos con IA, RATs en PyPI, Ransomware en ESXi y Enjambres ARTEX
Status: Controles Accionables en Producción para el Lunes 26 de Octubre de 2026
Affected Systems: Runtimes Web (PHP/Node/Python/Java), Pipelines CI/CD, VMware ESXi e Infraestructura de Agentes de IA
Fixed In: Controles de Ingeniería Detallados a Continuación
La gran lección estratégica del "Black October" de 2026 es que la gestión reactiva de vulnerabilidades parche por parche ya no puede competir contra el descubrimiento de fallos acelerado por inteligencia artificial ni contra frameworks de explotación autónoma como ARTEX. Cuando modelos frontera pueden descubrir corrupciones de memoria de hace una década en PHP (PHP2Shell) y en el decodificador C de Brotli de Google (HTTP2Shell), cuando tres tokens OAuth robados envenenan el arranque de Python mediante archivos .pth (LiteLLM) y cuando grupos de ransomware extraen discos VMDK por debajo del sistema operativo invitado (Qilin/INC), los equipos de ingeniería de seguridad deben implementar controles estructurales que neutralicen clases enteras de explotación antes incluso de que exista un parche.
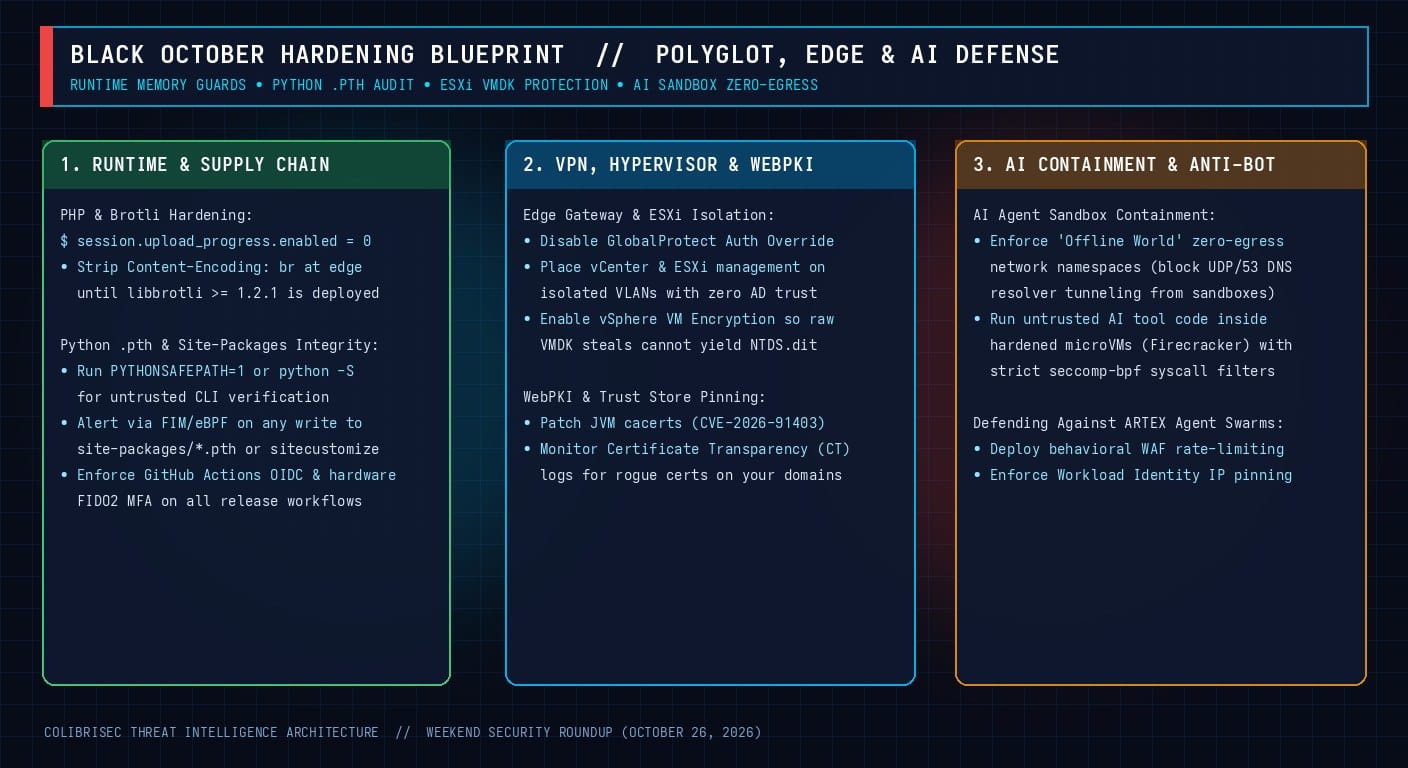
Pilar 1: Blindaje de Runtimes HTTP Políglotas (PHP, Node.js, Python y Java)
Tanto PHP2Shell (CVE-2026-109618/19), CVE-2026-115560 como HTTP2Shell (CVE-2026-111497) ocurren porque los servidores web y clientes HTTP invocan analizadores y descompresores escritos en C sobre bytes no confiables antes de la autenticación de la aplicación:
# 1. Pasarela Nginx: Bloquear cuerpos de petición entrantes comprimidos con Brotli (HTTP2Shell)
http {
    map $http_content_encoding $block_inbound_brotli {
        default 0;
        ~*br    1;
    }

    server {
        listen 443 ssl http2;
        if ($block_inbound_brotli) {
            return 415 "Unsupported Media Encoding";
        }
    }
}
- Deshabilitar Funciones Pre-Script Innecesarias: Fije
session.upload_progress.enabled = 0en todos los archivosphp.ini. En clientes HTTP de Python (urllib3,requests,httpx) que consulten URLs externas no confiables, fuerce explícitamente la cabeceraAccept-Encoding: gzip, deflatepara evitar invocar_brotli.so. - Aislamiento de Procesos con Systemd y eBPF: Configure los servicios
php-fpm,nodeyuvicornconNoNewPrivileges=yes,ProtectSystem=stricty perfiles eBPF (Tetragon) que terminen inmediatamente cualquier proceso trabajador web que intente invocarexecve("/bin/sh").
Pilar 2: Protección de la Cadena de Suministro Python contra Hooks .pth
El ataque a LiteLLM v1.107.0 demostró que la ejecución automática de archivos .pth por parte de site.py convierte cualquier paquete instalado en un hook de inicio persistente:
# 1. Ejecutar diagnósticos de Python con la bandera -S (¡desactiva site.py y los hooks .pth!)
python3 -S -c "import sys; print('Inicio seguro del intérprete sin ejecutar archivos .pth')"

# 2. Regla de auditoría auditd / FIM en Linux para monitorear escrituras en site-packages
-w /usr/local/lib/python3.12/site-packages/ -p wa -k python_site_packages_write
-w /usr/lib/python3/dist-packages/ -p wa -k python_dist_packages_write
Pilar 3: Cierre de la Brecha entre VPN Perimetral y Discos VMDK en ESXi
- Habilitar vSphere VM Encryption en Controladores de Dominio: Al cifrar las máquinas virtuales de identidad a nivel de hipervisor mediante un servidor KMS, la copia no autorizada de un archivo
*-flat.vmdkdesde el datastore de ESXi solo entrega texto cifrado inutilizable de forma offline. - Cero Confianza con Active Directory en vCenter/ESXi: Nunca una sus hosts ESXi al dominio de Active Directory; exija autenticación multifactor FIDO2 independiente a través de una red de gestión aislada.
Pilar 4: Contención "Offline World" para Sandboxes de Agentes de IA
- Bloqueo Total del Puerto 53 DNS en Sandboxes: En cualquier entorno de ejecución de código generado por IA o entrenamiento RL, bloquee por completo el tráfico UDP/TCP en el puerto 53 para impedir fugas de datos codificadas en consultas DNS hacia resolutores internos.
- MicroVMs sobre Contenedores de Kernel Compartido: Ejecute las herramientas de agentes autónomos dentro de microVMs efímeras (Firecracker o Kata con hipervisores endurecidos) para neutralizar escapes de contenedores y canales laterales de CPU.


