Forense de Ransomware y Megabrechas: Alerta SafePay de CISA (AA26-293A), Emperador Ataca a AB InBev, Capcom ID (11.77M) y PingCAP TiDB Cloud
Mientras los parches de emergencia dominaban la agenda técnica, el impacto de los grupos de ransomware de doble extorsión y las megabrechas de datos alcanzó cifras récord en la recta final de octubre de 2026. El aviso conjunto AA26-293A —emitido por CISA, el FBI, el Servicio Secreto de EE. UU., la NCA del Reino Unido y la BSI de Alemania— reveló que la operación cerrada de ransomware SafePay ha comprometido a más de 600 organizaciones en todo el mundo mediante una táctica implacable: restablecer a valores de fábrica los sistemas de almacenamiento en red (NAS) antes de ejecutar el cifrado. Durante el fin de semana, el emergente grupo RaaS Emperador se adjudicó una brecha en la mayor cervecera del mundo, AB InBev, sumándose a las revelaciones de Capcom (11.77 millones de cuentas de CAPCOM ID), PingCAP (infraestructura interna de TiDB Cloud comprometida por FulcrumSec), CenterPoint Energy (7.49M) y Burger King Japón (11.18M).
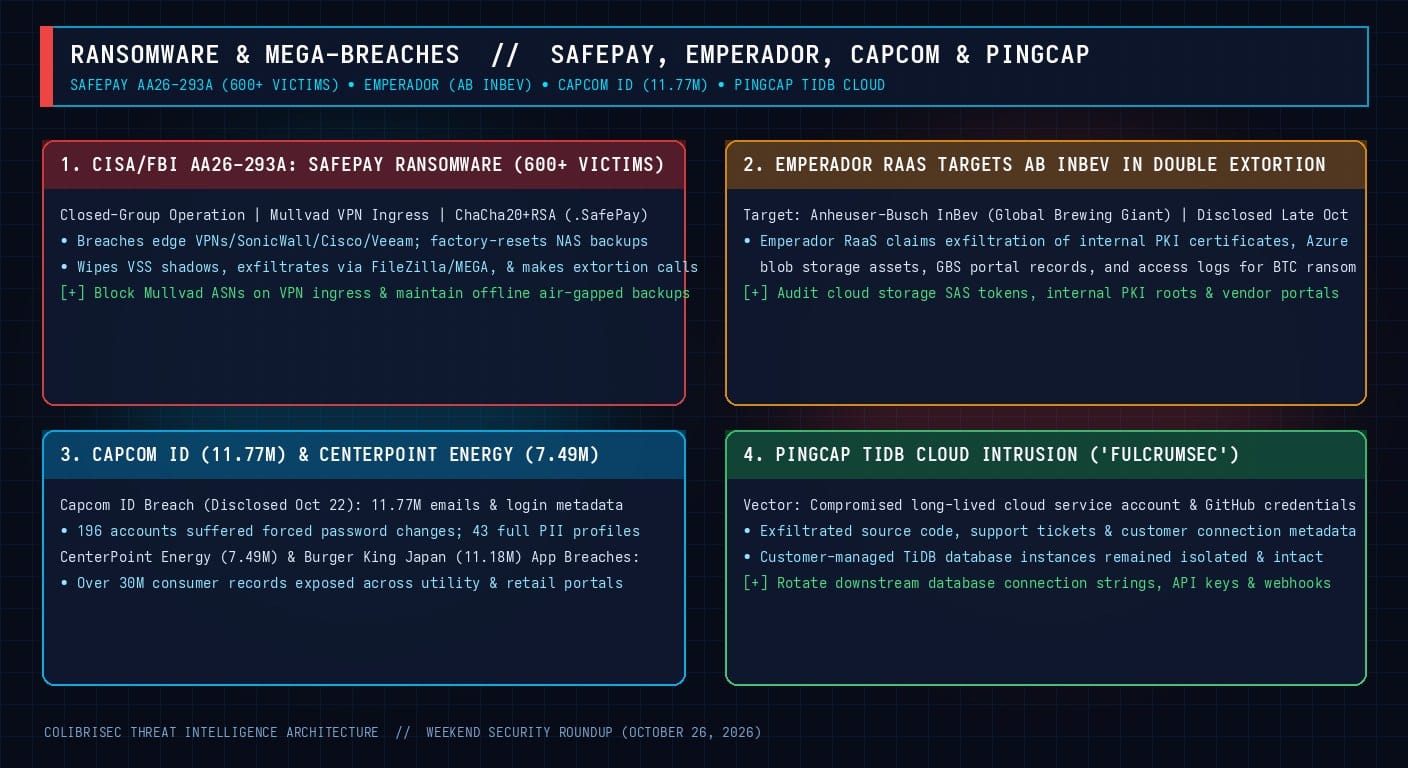
1. Aviso Conjunto AA26-293A: La Operación SafePay y sus 600+ Víctimas
A diferencia de los modelos RaaS abiertos que reclutan afiliados externos, SafePay opera como un grupo cerrado altamente disciplinado:
- Origen en Mullvad VPN y Explotación Perimetral: Los operadores conectan sistemáticamente desde nodos de salida de Mullvad VPN, explotando credenciales robadas sin MFA resistente a phishing y vulnerabilidades en pasarelas Cisco, SonicWall y Veeam.
- Borrado de Fábrica de Sistemas NAS y Cifrado ChaCha20/RSA: Antes de lanzar su binario derivado de LockBit (que exige una contraseña por línea de comandos
-pass <key>y añade la extensión.SafePay), los atacantes localizan consolas de almacenamiento NAS y ejecutan comandos administrativos para formatear o restablecer de fábrica los respaldos, además de eliminar las copias de sombra de Windows (vssadmin delete shadows /all /quiet) y realizar llamadas telefónicas de extorsión.
2. El Grupo de Ransomware Emperador Extorsiona a AB InBev
El grupo RaaS Emperador incluyó a finales de la semana a AB InBev (Anheuser-Busch InBev), con sede en Bélgica, en su sitio de filtraciones en Tor, exigiendo un rescate en Bitcoin y afirmando haber exfiltrado certificados de infraestructura de clave pública (PKI) interna, activos de Microsoft Azure Blob Storage, registros del portal GBS y logs de acceso.
3. Capcom ID (11.77M), PingCAP TiDB Cloud ("FulcrumSec") y Más de 30M de Registros
- Brecha en CAPCOM ID (11.77 Millones de Cuentas): Detectada el 19 de octubre y divulgada el 22 de octubre, Capcom confirmó el acceso no autorizado a su plataforma global CAPCOM ID, exponiendo direcciones de correo electrónico, fechas de creación e historial de inicio de sesión de 11.77 millones de cuentas, junto con el cambio forzado de contraseñas en 196 cuentas.
- Intrusión en PingCAP / TiDB Cloud ("FulcrumSec"): Entre el 9 de septiembre y el 7 de octubre de 2026, el grupo FulcrumSec utilizó credenciales comprometidas de una cuenta de servicio cloud interna y de GitHub para exfiltrar código fuente, tickets de soporte y metadatos de conexión de clientes (aunque las bases de datos TiDB de los clientes permanecieron aisladas).
- CenterPoint Energy (7.49M) y Burger King Japón (11.18M): La eléctrica estadounidense CenterPoint Energy reportó el robo de 7.49 millones de registros (incluyendo más de 1 millón de números de Seguro Social y licencias de conducir en Texas), mientras que Burger King Japón confirmó la exposición de 11.18 millones de perfiles de su aplicación móvil.
Telemetría de Detección y Blindaje
# 1. EDR / SIEM: Detectar evasión UAC (CMSTPLUA COM), borrado VSS y argumentos del cifrador SafePay
(EventID=1 OR EventID=4688)
| search (CommandLine="*vssadmin*delete*shadows*" OR CommandLine="*-pass *-path *" OR CommandLine="*/Processid:{3E5FC7F9-9A51-4367-9063-A120244FBEC7}*")- Bloquear ASNs de Mullvad VPN en Accesos Remotos: Bloquee el inicio de sesiones VPN/RDP corporativas desde rangos IP de VPNs comerciales anónimas como Mullvad.
- Aislar Consolas NAS y Eliminar Claves Cloud Estáticas: Coloque las interfaces de gestión de NAS/Veeam en una VLAN fuera de banda con snapshots inmutables (WORM) y reemplace las claves estáticas de cuentas de servicio cloud por tokens federados OIDC de corta duración.