
Operación QUICSILVER: Stealth QUICAgent Go Backdoor Targeting Diplomatic Infrastructure
Análisis de la Operación QUICSILVER, una campaña avanzada de espionaje cibernético que implementa a medida Regrese los backdoors comunicando sobre túneles de protocolo QUIC cifrados.

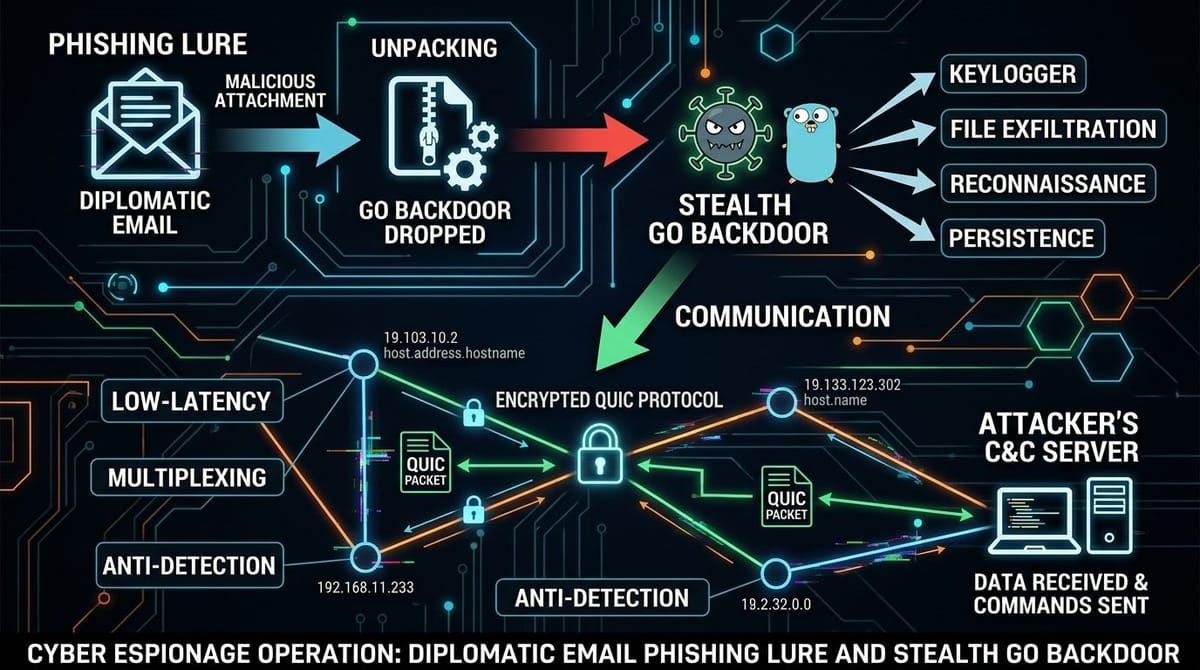
Una sofisticada campaña de espionaje cibernético llamada 'Operación QUICSILVER' está dirigida a entidades gubernamentales y diplomáticas, implementando backdoors 'QUICAgent' personalizados basados en Go comunicando túneles QUIC UDP cifrados.
Cadena de infección multietapa
Los atacantes distribuyen correos electrónicos que contienen disco duro virtual malicioso (.vhd) archivos disfrazados como invitaciones diplomáticas formales. Cuando se monta por la víctima, un archivo LNK incrustado ejecuta el Windows legítimo ftp.exe utilidad para descargar y reensamblar pedazos de carga obfuscada sin desencadenar escáneres antivirus de perímetro estándar.
La carga final, apuñalada QUICAgentEs una puerta trasera personalizada. QUICAgent aprovecha el protocolo QUIC sobre el puerto UDP 443 para comando-and-control, permitiendo que el malware supere los aparatos tradicionales de inspección HTTP/HTTPS y de inspección de paquetes profundos.
C2 Arquitectura y Telemetría
ftp.exe invoked with automated script parameters (-s:) by unprivileged user sessions.
Hunt for outbound UDP/443 traffic establishing persistent QUIC streams towards dynamic Cloudflare Worker endpoints.
Audit registry run keys and startup folder modifications containing compiled Go binaries.
