
Guía de Blindaje Empresarial: Asegurando Pasarelas SAML, APIs de Socios y Enclaves de Proveedores
📌
Security Roundup Series: Fin de Semana del 5 de Octubre de 2026 • 4 min read deep dive
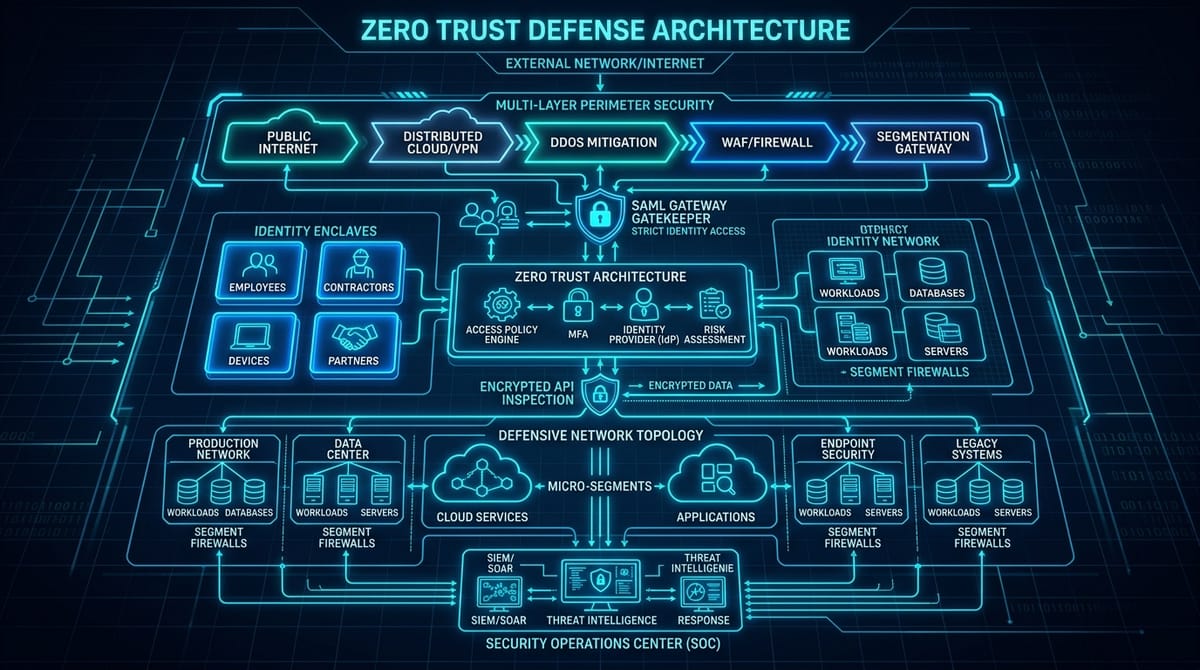
Los incidentes del fin de semana del 3 al 5 de octubre de 2026—desde el día cero de NetScaler SAML (CVE-2026-88779) y el raspado de 8.8M en el CPR danés hasta los ataques con IA en la banca asiática—demuestran que el perímetro tradicional es insuficiente. Los equipos de seguridad deben desplegar una arquitectura de defensa en profundidad orientada a aislar pasarelas de autenticación, restringir APIs de socios y neutralizar botnets inteligentes.
Pilares de Blindaje Arquitectónico
1. Blindaje de Pasarelas SAML en Citrix NetScaler
- Aplicar Firmware CTX697174: Actualizar a 14.1-73.41 o 13.1-64.28.
- Filtros de Lista de Denegación Global: Rechazar solicitudes HTTP POST hacia terminales SAML con cuerpos mayores a 32 KB o entidades XML anidadas.
- Monitoreo de Caídas de nsppe: Configurar alertas inmediatas ante archivos de volcado en
/var/core/.
2. Protección de APIs de Socios contra Raspado Masivo
- Cuotas Volumétricas Estrictas: Imponer límites horarios duros por entidad externa (por ejemplo, máximo 500 solicitudes por hora).
- Detección de Anomalías por Entropía: Alertar automáticamente ante búsquedas que iteren secuencias numéricas continuas o códigos postales correlativos.
- Seudonimización Criptográfica: Entregar identificadores enmascarados de forma predeterminada.
3. Higiene Criptográfica en el Código Fuente
- Prohibir
Math.random()en Contextos de Seguridad: Utilizar exclusivamente generadores criptográficamente seguros (CSPRNG) comocrypto.randomBytes(). - Reglas de Análisis Estático (SAST): Bloquear compilaciones en CI/CD si se detectan funciones pseudoaleatorias débiles vinculadas a cookies o sesiones.
Matriz de Verificación Empresarial
| Capa de Sistema | Vector de Amenaza | Control de Blindaje | Comando de Verificación |
|---|---|---|---|
| Citrix NetScaler | Desbordamiento SAML (CVE-2026-88779) | Parche CTX697174 y Filtrado de Asersiones | grep -E 'samlAction|samlIdPProfile' /nsconfig/ns.conf |
| APIs B2B de Socios | Raspado Automatizado Masivo (Caso CPR) | Cuota Volumétrica y Detección de Entropía | Auditar reglas de estrangulamiento en la pasarela de API |
| Aplicaciones Web | Predicción de PRNG (CVE-2026-61500) | Obligatoriedad de CSPRNG | semgrep --config "p/javascript" --error |
🧭
More Deep Dives from this Roundup:
CVE-2026-88779: Zero-Day de Desbordamiento de Memoria en SAML de Citrix NetScaler en CISA KEV
Filtración del Registro Central de Dinamarca (CPR): 8.8 Millones de Registros Expuestos por Abuso de Acceso Autorizado
CVE-2026-61500: RCE Crítico en Rejetto HFS Descubierto por Modelo de IA Bajo Ataque Activo
Brecha en Monogatari Corporation: 10.79 Millones de Registros Filtrados en Incidente del Sector Restauración
Brecha en la Cadena de Suministro de Daiwa Securities: Servidor de Proveedor Expone 110,000 Cuentas
Oleada Bancaria en Corea del Sur: Shinhan, KB, Hana y Woori Afectados por Intrusión Asistida por IA
Detención en Jordania de Operador Clave de ShinyHunters: Cooperación con el FBI y Repercusiones
Brecha en la Universidad Técnica de Dinamarca (DTU): 200,000 Identidades Expuestas en DTUBasen
← Return to Weekly Overview: Full Roundup



