
Java4Shell (CVE-2026-114938): Análisis Técnico de la Corrupción de Heap en el Intrínseco Base64 AVX-512 VBMI de OpenJDK y Rutas hacia RCE
Análisis a nivel de ensamblador de Java4Shell (CVE-2026-114938): cómo un subdesbordamiento de máscara vectorial AVX-512 VBMI en el decodificador Base64 de OpenJDK permite escritura fuera de límites en el heap de la JVM.

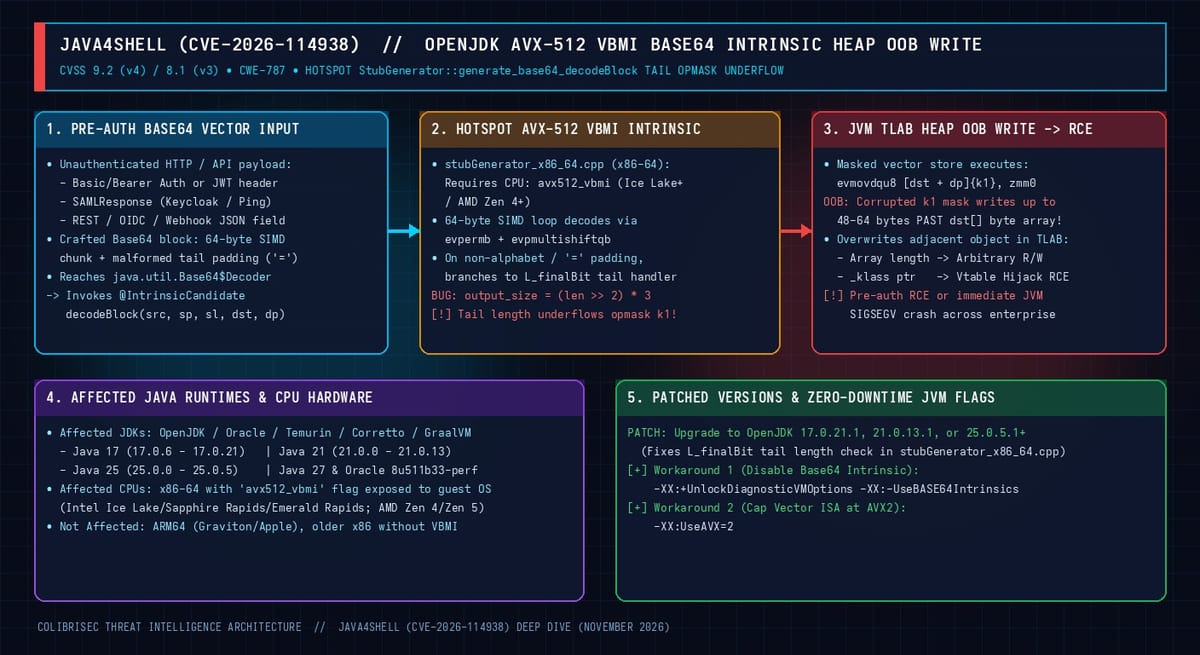
CVE-2026-114938 ("Java4Shell") (CWE-787 Escritura Fuera de Límites y CWE-191 Subdesbordamiento de Máscara SIMD)
Severity: CRÍTICA (CORRUPCIÓN DE HEAP EN JVM Y RCE PRE-AUTENTICACIÓN) (CVSS 9.2 Crítica (CVSS v4.0) / 8.1 Alta (CVSS v3.1))
Threat Actor: OpenJDK Bug JDK-8392044 / PR #32781 (Divulgado el 17 de noviembre de 2026)
Status: Parches de Emergencia Publicados el 17 de Nov de 2026; Mitigación por Flags JVM Disponible
Affected Systems: OpenJDK / Oracle Java SE / Temurin / Corretto / GraalVM 17.0.6–17.0.21, 21.0.0–21.0.13, 25.0.0–25.0.5, 27 y 8u511b33-perf en CPUs x86-64 con AVX-512 VBMI (Intel Ice Lake+ / AMD Zen 4+)
Fixed In: OpenJDK 17.0.21.1, 21.0.13.1, 25.0.5.1 (o -XX:-UseBASE64Intrinsics / -XX:UseAVX=2)
Una de las garantías fundamentales de seguridad de la plataforma Java es la seguridad de memoria: incluso cuando una aplicación procesa bytes de red no confiables, la Máquina Virtual de Java (JVM) impone verificaciones estrictas de límites de arreglos para que un error lógico lance una excepción IllegalArgumentException en lugar de corromper la memoria nativa del proceso. El 17 de noviembre de 2026, esa garantía se rompió en la frontera de aceleración por hardware con la divulgación de Java4Shell (CVE-2026-114938, CVSS 9.2 v4.0 / 8.1 v3.1). Ubicada dentro del compilador JIT HotSpot de OpenJDK (StubGenerator::generate_base64_decodeBlock en stubGenerator_x86_64.cpp), la vulnerabilidad consiste en un subdesbordamiento en el cálculo de la máscara vectorial (opmask k1) dentro de la rutina en ensamblador x86-64 AVX-512 VBMI que acelera java.util.Base64.Decoder. Cuando una aplicación ejecutándose sobre procesadores Intel Ice Lake+ o AMD Zen 4+ decodifica una cadena Base64 malformada, el intrínseco escribe hasta 48–64 bytes fuera de los límites del arreglo byte[] de destino mediante la instrucción evmovdqu8, corrompiendo objetos adyacentes en el heap de la JVM (TLAB) para provocar caídas por SIGSEGV, fuga de memoria o Ejecución Remota de Código (RCE) sin autenticación.
1. ¿Estoy Afectado? Las Tres Condiciones Necesarias
- Versión de Java Afectada: OpenJDK, Oracle Java SE, Eclipse Temurin, Amazon Corretto, Red Hat OpenJDK o GraalVM en versiones 17.0.6 a 17.0.21, 21.0.0 a 21.0.13, 25.0.0 a 25.0.5, 27, o el build de rendimiento de Oracle
8u511b33-perf. (Las versiones estándar de OpenJDK 8 y 11 no incluyen este intrínseco VBMI). - Procesador x86-64 con Soporte
avx512_vbmi: El servidor físico o instancia cloud debe exponer la extensiónavx512_vbmial sistema operativo (procesadores Intel Ice Lake o superiores y AMD Zen 4 / Zen 5 EPYC Genoa/Turin). Los procesadores ARM64 (AWS Graviton, Apple Silicon) no están afectados. - Decodificación Base64 Expuesta: La aplicación procesa cadenas Base64 externas mediante
java.util.Base64.Decoder(por ejemplo, en cabeceras HTTP Basic/Bearer, tokens JWT/OIDC, respuestas SAML en Keycloak/PingFederate o endpoints REST en Jira, Confluence y Jenkins).
2. Causa Raíz en stubGenerator_x86_64.cpp y Rutas de Explotación en el TLAB
Al decodificar bloques de 64 bytes mediante instrucciones vectoriales evpermb y evpmultishiftqb, la rutina generate_base64_decodeBlock() salta a la etiqueta L_finalBit cuando detecta caracteres de relleno ('=') o bytes fuera del alfabeto Base64. Un error de cálculo en la longitud restante al construir la máscara de escritura k1 provoca que la instrucción evmovdqu8 [dst + dp]{k1}, zmm0 escriba bytes decodificados más allá del tamaño asignado al arreglo byte[] dst por outLength().
Dado que los hilos en HotSpot asignan memoria de forma contigua dentro de su Thread-Local Allocation Buffer (TLAB), los bytes desbordados sobrescriben directamente la cabecera del objeto vecino en el heap (su campo length de 32 bits o su puntero de clase comprimido _klass), permitiendo lectura/escritura arbitraria en el heap de Java o secuestro de punteros nativos hacia RCE.
3. Telemetría de Explotación y Reglas de Detección (ModSecurity, Suricata, Sigma y SIEM)
Para detectar intentos de explotación de Java4Shell (CVE-2026-114938) sin falsos positivos en tráfico Base64 legítimo, los equipos de detección deben anclarse en las tres restricciones físicas del intrínseco AVX-512 VBMI:
- Umbral SIMD de 64 Bytes (
len >= 65bytes): El bucle vectorial AVX-512 VBMI procesa bloques de 64 caracteres Base64 por iteración (un registroZMMde 512 bits) seguidos de una cola o relleno malformado (=o==) en el límite64 * N + r(como el PoC mínimo de 65 bytes"A" * 64 + "="). - Relleno No Alineado a Cuantos de 4 Bytes (RFC 4648): Las sondas de explotación introducen caracteres
=fuera de alineación o seguidos de bytes de heap-spray para provocar el desajuste entreBase64.Decoder.outLength()y la máscarak1enL_finalBit. - Telemetría de Caídas en HotSpot (
hs_err_pid*.log): Los intentos fallidos corrompen el puntero_klassdel objeto vecino en el TLAB, generandoSIGSEGV (0xb)conProblematic frame: v ~StubRoutines::base64_decodeBlocko durante la recolección de basura enG1ParScanThreadState::copy_to_survivor_space.
# Reglas ModSecurity / Coraza (IDs 950030–950032) para Java4Shell (CVE-2026-114938)
SecRule REQUEST_HEADERS:Authorization \
  "@rx (?:basic|bearer)[[:space:]]+(?:[A-Za-z0-9+/_-]{64})+={1,2}[A-Za-z0-9+/_=-]*" \
  "id:950030,phase:1,deny,status:403,log,auditlog,t:none,\
msg:'Java4Shell (CVE-2026-114938): Malformed 64B-boundary Base64 tail in Authorization header',\
tag:'attack-rce',tag:'cve-2026-114938',tag:'java4shell'"

SecRule ARGS:SAMLResponse|ARGS:SAMLRequest|ARGS:RelayState|ARGS:code|ARGS:state|REQUEST_COOKIES \
  "@rx ^(?:[A-Za-z0-9+/_-]{64})+(?:=|==[A-Za-z0-9+/_-]|[A-Za-z0-9+/_-]{1,3}=)" \
  "id:950031,phase:2,deny,status:403,log,auditlog,t:none,t:urlDecodeUni,\
msg:'Java4Shell (CVE-2026-114938): Non-quantum 64B Base64 padding in SSO/cookie parameter',\
tag:'attack-rce',tag:'cve-2026-114938',tag:'java4shell'"

SecRule REQUEST_BODY \
  "@rx [A-Za-z0-9+/_-]{64,}={1,2}[A-Za-z0-9+/_-]{4,}" \
  "id:950032,phase:2,deny,status:403,log,auditlog,t:none,t:urlDecodeUni,\
msg:'Java4Shell (CVE-2026-114938): Interior Base64 padding with trailing heap-spray bytes',\
tag:'attack-rce',tag:'cve-2026-114938',tag:'java4shell'"
# Firmas Suricata IDS para Java4Shell (CVE-2026-114938)
alert http $EXTERNAL_NET any -> $HOME_NET any (msg:"COLIBRISEC EXPLOIT Java4Shell CVE-2026-114938 Malformed 64B Base64 Tail in Authorization Header"; flow:established,to_server; http.header; content:"Authorization|3a|"; nocase; pcre:"/Authorization\x3a\s+(?:Basic|Bearer)\s+(?:[A-Za-z0-9+\/_-]{64})+(?:=[A-Za-z0-9+\/_=-]*|[A-Za-z0-9+\/_-]{1,2}=)(?:\r|\n|$)/Hi"; reference:cve,2026-114938; classtype:attempted-admin; sid:2026114938; rev:1;)4. Mitigación Inmediata Sin Tiempo de Inactividad y Parches
# 1. Comprobar si la CPU del host expone avx512_vbmi y si el intrínseco está activo:
grep -q "avx512_vbmi" /proc/cpuinfo && echo "[!] CPU con avx512_vbmi" || echo "[+] CPU no afectada"
java -XX:+UnlockDiagnosticVMOptions -XX:+PrintFlagsFinal -version 2>&1 | grep -E "UseBASE64Intrinsics|UseAVX"

# 2. Mitigación inmediata por flags de JVM (desactiva el intrínseco Base64 vulnerable):
export JAVA_TOOL_OPTIONS="-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics"
# Alternativa: limitar el nivel de instrucciones vectoriales a AVX2:
# export JAVA_TOOL_OPTIONS="-XX:UseAVX=2"

# 3. Actualizar el JDK a las versiones parcheadas del 17 de noviembre de 2026:
#    Java 17 -> 17.0.21.1+  |  Java 21 -> 21.0.13.1+  |  Java 25 -> 25.0.5.1+
