
CVE-2026-123158 ("*sshole"): Análisis Técnico del Bypass de Autenticación en OpenSSH y musl libc sobre Alpine Linux
Análisis de causa raíz a nivel de código en C, préstamo de sal en pick_salt() y telemetría de detección para CVE-2026-123158 ("*sshole"), el bypass de autenticación en OpenSSH y musl libc sobre Alpine Linux.

CVE-2026-123158 ("*sshole" / "sshhole") (CWE-287 Autenticación Inadecuada y CWE-252 Colisión de Centinela de Error)
Severity: ALTA (BYPASS DE AUTENTICACIÓN SSH REMOTO PRE-AUTH) (CVSS 8.1 Alta (CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H))
Threat Actor: Descubierto por Özgün Kültekin (Divulgado el 5 de noviembre de 2026)
Status: Causa Raíz y PoC Públicos; Parches de Emergencia Disponibles
Affected Systems: OpenSSH < 10.6p2 enlazado contra musl libc con UsePAM no y PasswordAuthentication yes (Alpine Linux 3.16–3.24 y edge, Void musl, OpenWrt, Buildroot, Yocto)
Fixed In: OpenSSH 10.6p2 (Alpine Linux 3.21.10 / 3.22.8 / 3.23.8 / 3.24.4 y backports 3.16–3.20)
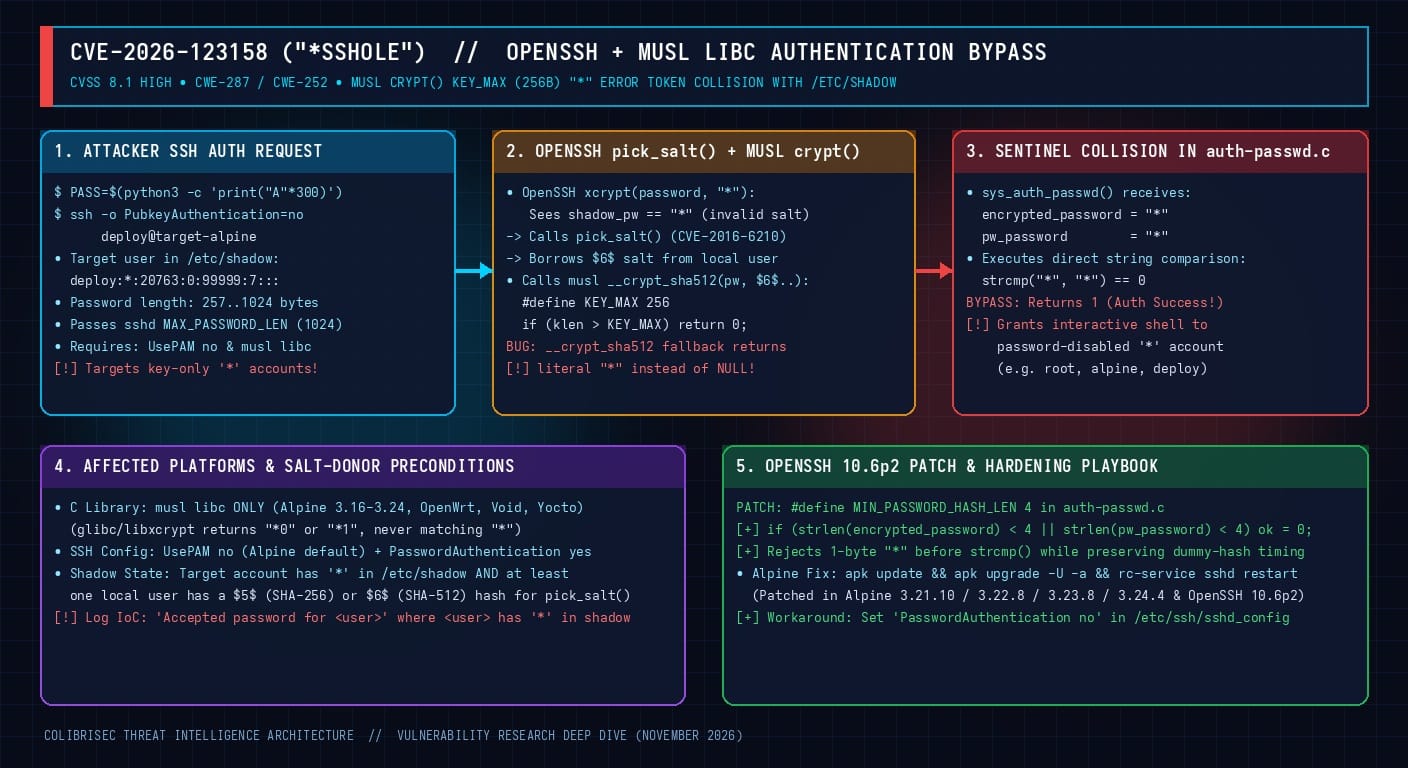
Las distribuciones Linux minimalistas —encabezadas por Alpine Linux— constituyen la base de los contenedores Docker modernos, pods de Kubernetes, routers de borde y máquinas virtuales ligeras en la nube precisamente porque reemplazan la biblioteca estándar de GNU (glibc) por la compacta musl libc y ejecutan sshd directamente contra /etc/shadow sin módulos PAM (UsePAM no). El 5 de noviembre de 2026, el investigador de seguridad Özgün Kültekin divulgó "*sshole" (CVE-2026-123158, CVSS 8.1), un fallo lógico crítico de pre-autenticación originado por una colisión de tres centinelas diseñada a lo largo de una década entre /etc/shadow, el parche contra enumeración por tiempos de OpenSSH de 2016 (CVE-2016-6210) y el manejo de errores de crypt() en musl libc. Al enviar cualquier contraseña arbitraria de entre 257 y 1.024 bytes de longitud, un atacante remoto no autenticado fuerza un fallo en la implementación SHA-256/SHA-512 de crypt() en musl, haciendo que devuelva la cadena literal de un carácter "*" —la cual sys_auth_passwd() en OpenSSH compara directamente con el "*" almacenado en /etc/shadow para cuentas con contraseña deshabilitada o exclusivas de llave SSH, evaluando strcmp("*", "*") == 0 y otorgando una shell interactiva inmediata.
1. ¿Estoy Afectado? Las Cuatro Condiciones Necesarias
CVE-2026-123158 no afecta a distribuciones empresariales basadas en glibc (Ubuntu, Debian, RHEL, Fedora, SUSE) ni a sistemas donde OpenSSH delega la verificación de contraseñas en PAM (UsePAM yes). Un servidor OpenSSH (< 10.6p2) es vulnerable si y solo si se cumplen las cuatro condiciones siguientes de forma simultánea:
- Enlazado contra
musl libc(Por defecto en Alpine Linux): Ante un error (como una contraseña > 256 bytes), la funcióncrypt()demusldevuelve un único asterisco ("*"), mientras queglibc/libxcryptdevuelve un token de fallo de 2 bytes ("*0"o"*1") que jamás puede coincidir con"*". UsePAM noensshd(Por defecto en Alpine Linux): Obliga asshda verificar contraseñas internamente mediantesys_auth_passwd()enauth-passwd.cen lugar de usarpam_unix.so.PasswordAuthentication yes(Por defecto en OpenSSH): Permite a clientes remotos invocar el método de autenticaciónpassworden SSH.- Cuenta Objetivo con
*en/etc/shadow+ Cuenta Local Donante con$5$/$6$: El campo de contraseña de la cuenta objetivo en/etc/shadowdebe ser*(acceso por contraseña deshabilitado / solo llave SSH), y al menos otra cuenta local debe tener un hash$5$(SHA-256) o$6$(SHA-512) para quepick_salt()tome prestada su sal.
2. Causa Raíz en el Código C: La Colisión entre musl y pick_salt()
El Límite KEY_MAX (256) en musl libc y el Retorno "*"
En src/crypt/crypt_sha512.c y src/crypt/crypt_sha256.c, musl libc impone un límite estricto de 256 bytes (KEY_MAX 256) sobre la longitud de la contraseña para evitar ataques de denegación de servicio (DoS) por consumo de CPU:
/* musl libc: src/crypt/crypt_sha512.c */
#define KEY_MAX 256

static char *sha512crypt(const char *key, const char *setting, char *output)
{
	/* Rechaza cualquier contraseña de más de 256 bytes */
	klen = strnlen(key, KEY_MAX+1);
	if (klen > KEY_MAX)
		return 0;
	/* ... */
}

char *__crypt_sha512(const char *key, const char *setting, char *output)
{
	/* ... */
	p = sha512crypt(key, setting, output);
	/* Si sha512crypt() devuelve 0 (NULL), retorna el literal "*"! */
	if (!p || q != testbuf || memcmp(testbuf, testhash, sizeof testhash))
		return "*";
	return p;
}
El Préstamo de Sal en pick_salt() de OpenSSH (CVE-2016-6210)
Cuando un atacante intenta autenticarse contra una cuenta cuyo campo en /etc/shadow es "*", la función xcrypt() de OpenSSH detecta que "*" no es una sal válida e invoca pick_salt() para tomar prestada una sal real (como $6$...) de otra cuenta del sistema. Al enviar una contraseña de entre 257 y 1.024 bytes, __crypt_sha512() falla y devuelve "*", provocando que sys_auth_passwd() evalúe strcmp("*", "*") == 0 y autorice el acceso.
3. El Parche en OpenSSH 10.6p2 (MIN_PASSWORD_HASH_LEN)
OpenSSH 10.6p2 corrige la vulnerabilidad en auth-passwd.c exigiendo una longitud mínima de 4 caracteres (MIN_PASSWORD_HASH_LEN 4) tanto en el hash devuelto por xcrypt() como en el almacenado en /etc/shadow después de ejecutar el cálculo dummy:
--- a/auth-passwd.c
+++ b/auth-passwd.c
@@ -66,6 +66,7 @@
 #define MAX_PASSWORD_LEN	1024
+#define MIN_PASSWORD_HASH_LEN	4
@@ -217,6 +218,10 @@ sys_auth_passwd(struct ssh *ssh, const char *password)
+	if (strlen(encrypted_password) < MIN_PASSWORD_HASH_LEN ||
+	    strlen(pw_password) < MIN_PASSWORD_HASH_LEN)
+		ok = 0;
+
 	if (strcmp(encrypted_password, pw_password) == 0)
 		return ok;
4. Detección de Intrusiones (IOCs) y Remediación
* en /etc/shadow no tiene contraseña válida, cualquier evento sshd[...]: Accepted password for <usuario> donde dicho usuario tenga * en /etc/shadow confirma la explotación de CVE-2026-123158.
Escaneo con ojo: Audite imágenes de contenedores y sistemas de archivos con ojo image / ojo fs para detectar paquetes openssh-server anteriores a 10.6p2.
# 1. Buscar en logs inicios de sesión por contraseña en cuentas con '*' en /etc/shadow:
for user in $(awk -F: '$2 == "*" {print $1}' /etc/shadow 2>/dev/null); do
    grep -En "sshd\[[0-9]+\]: Accepted password for ${user} from " \
        /var/log/messages* /var/log/auth.log* 2>/dev/null
done

# 2. Actualizar OpenSSH en Alpine Linux y reiniciar sshd:
apk update && apk upgrade -U -a
rc-service sshd restart
ssh -V

# 3. Mitigación inmediata por configuración si no puede actualizar al instante:
sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
sshd -t && rc-service sshd restart
