
CVE-2026-107406: Desbordamiento de Memoria en SAML de Citrix NetScaler Permite Ejecución Remota de Código

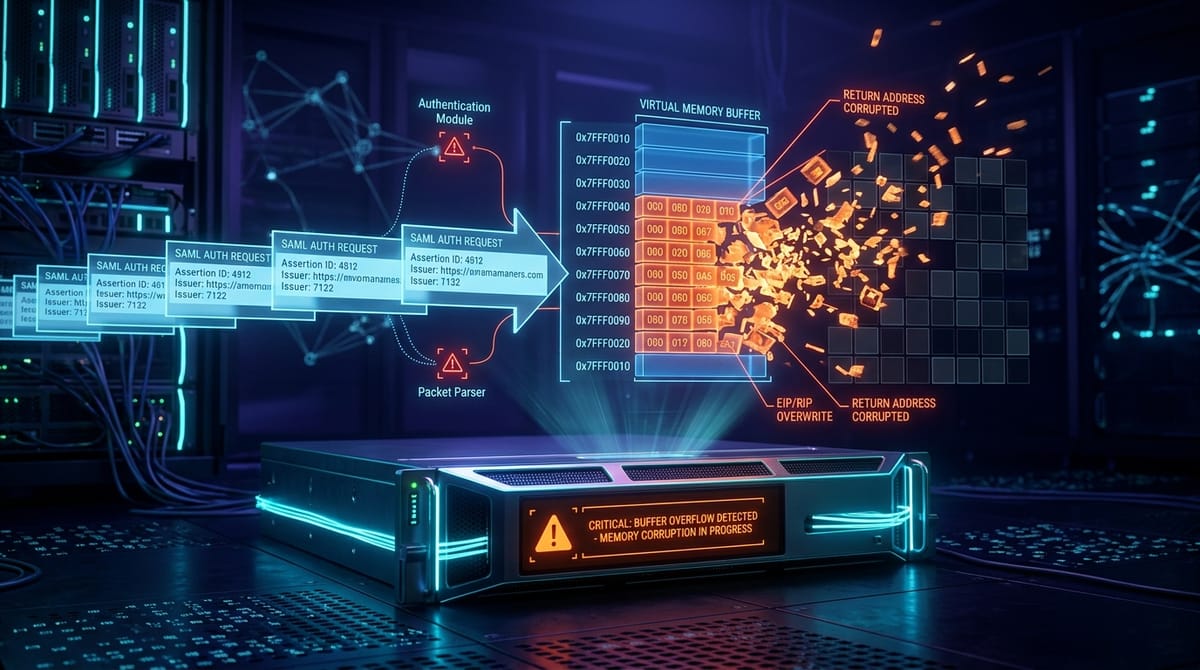
CVE-2026-107406 (CWE-119 (Restricción Inadecuada de Operaciones Dentro de los Límites de un Búfer))
Severity: CRÍTICA (CVSS 9.5)
Status: Boletín Oficial CTX697180 Publicado el 8 de Octubre de 2026
Affected Systems: NetScaler ADC y Gateway versiones 14.1 (previas a 14.1-73.46) y 13.1 (previas a 13.1-64.29)
Fixed In: NetScaler ADC / Gateway 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS, 13.1-37.283 FIPS
El 8 de octubre de 2026, Cloud Software Group emitió el boletín de seguridad CTX697180 alertando sobre una vulnerabilidad crítica de ejecución remota de código (CVE-2026-107406, CVSS 9.5) en NetScaler ADC y NetScaler Gateway. La falla se sitúa en el módulo de procesamiento de aserciones SAML dentro del motor de paquetes (nsppe), permitiendo a atacantes remotos no autenticados provocar corrupción de memoria, reinicios continuos o tomar el control del sistema.
Mecánica de la Vulnerabilidad
Los dispositivos configurados para inicio de sesión único como Proveedor de Identidad SAML (samlIdPProfile) o Proveedor de Servicios (samlAction) reciben tokens XML codificados en Base64. Al procesar atributos SAML anidados, el motor de paquetes copia los valores decodificados en un búfer estático en la pila sin verificar la longitud acumulada frente a la capacidad máxima, originando un desbordamiento de búfer clásico que sobrescribe punteros de ejecución.
Comprobación de Exposición
Verifique mediante la consola CLI de NetScaler si el appliance utiliza perfiles SAML activos:
show samlAction
show samlIdPProfile
show authentication vserver
Detección y Diagnóstico
El fallo de nsppe genera un volcado de memoria (core dump) en /var/crash/ y registra eventos en /var/log/ns.log:
zgrep -i "nsppe" /var/log/ns.log* | grep -E "(signal 11|segmentation fault)"
ls -lh /var/crash/core.nsppe.*
Remediación
- Actualizar Firmware: Aplicar las versiones 14.1-73.46 o 13.1-64.29 (o sus equivalentes FIPS).
- Servicios en la Nube: Las pasarelas administradas en Citrix Cloud y Citrix Adaptive Authentication fueron protegidas por el fabricante y no requieren intervención.


