
Windows Defender ShieldBreak Día Cero (CVE-2026-69414): Actualización de amenazas " Defensa provisional "
Información de amenazas sobre el escudo sin parche del defensor de WindowsBreak día cero (CVE-2026-69414) permitiendo escalar privilegios locales a SYSTEM.

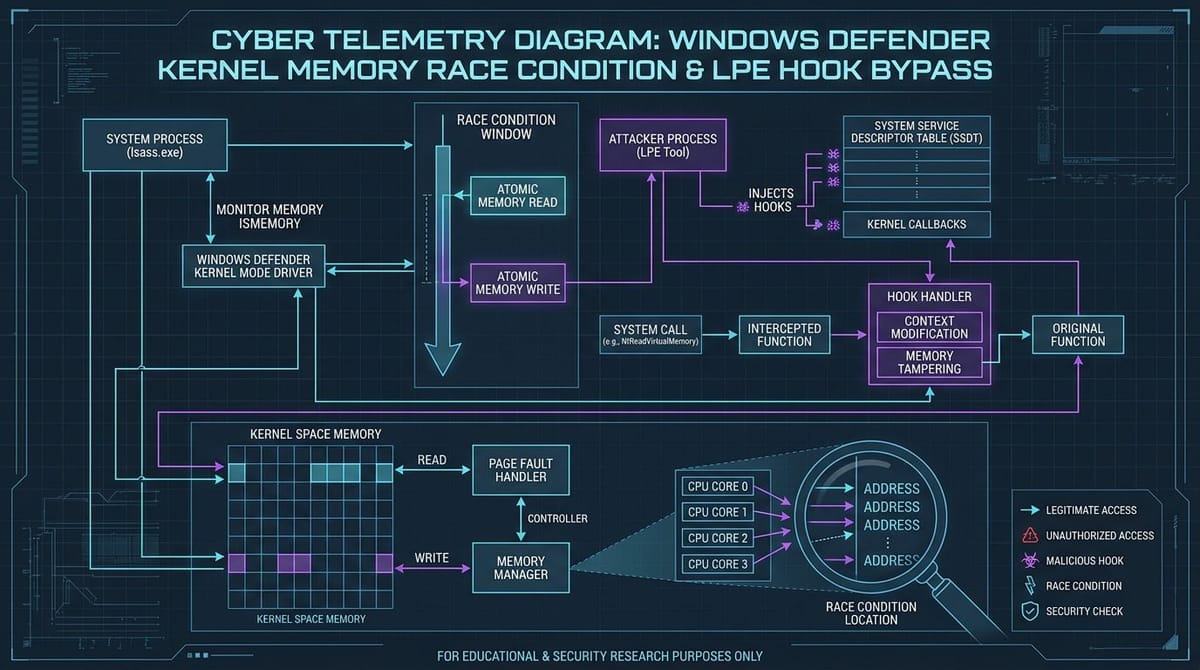
La vulnerabilidad de elevación de privilegios de cero días en Microsoft Defender (ShieldBreak, CVE-2026-69414) sigue enfrentando la investigación y el armamento activos mientras los equipos de seguridad esperan actualizaciones oficiales de definición del motor.
CVE-2026-69414 (CWE-362: Race Condition / CWE-59: Link Following) Severidad: Alto (CVSS 7.8 (Local Privilege Escalation to SYSTEM)) Situación: ⚠️ Zero-Day / Public PoC Available / Patch in Progress Sistemas afectados: Microsoft Defender Antivirus / Malware Protection Engine (MpEngine.dll) Fijado en: Pending Microsoft Security Engine Definition RolloutActualización técnica sobre el uso de la condición racial
ShieldBreak se basa en técnicas de condición racial en el mecanismo de cuarentena de archivos de Defender. Cuando un usuario local sin privilegios escribe un archivo que marca la firma en un directorio temporal, el servicio Defender (MsMpEng.exe) mangos de cuarentena estacionamiento con completo NT AUTHORITY\SYSTEM privilegios.
Al coordinar las cerraduras oportunistas del sistema de archivos (OpLocks) con el intercambio rápido de conexiones de directorio, los atacantes engañan al servicio privilegiado en redireccionar archivos escribe en C:\Windows\System32, sobreescribir DLLs legítimos para lograr la toma completa del sistema.
Mitigations provisionales " Threat Hunting
%TEMP% and C:\ProgramData\.
Restrict unprivileged write permissions in shared local staging folders.Lista de verificación de la rehabilitación
System32 originating from MsMpEng.exe.
