
TrueConf Server RCE: How Threat Actor 'Head Mare' Deploys PhantomCore and Poisons Client Installers
Profundice en CVE-2026-72529 y CVE-2026-72530 en TrueConf Server, explotados por Head Mare para tomar el control del SISTEMA y disminuirr la cadena de suministro.

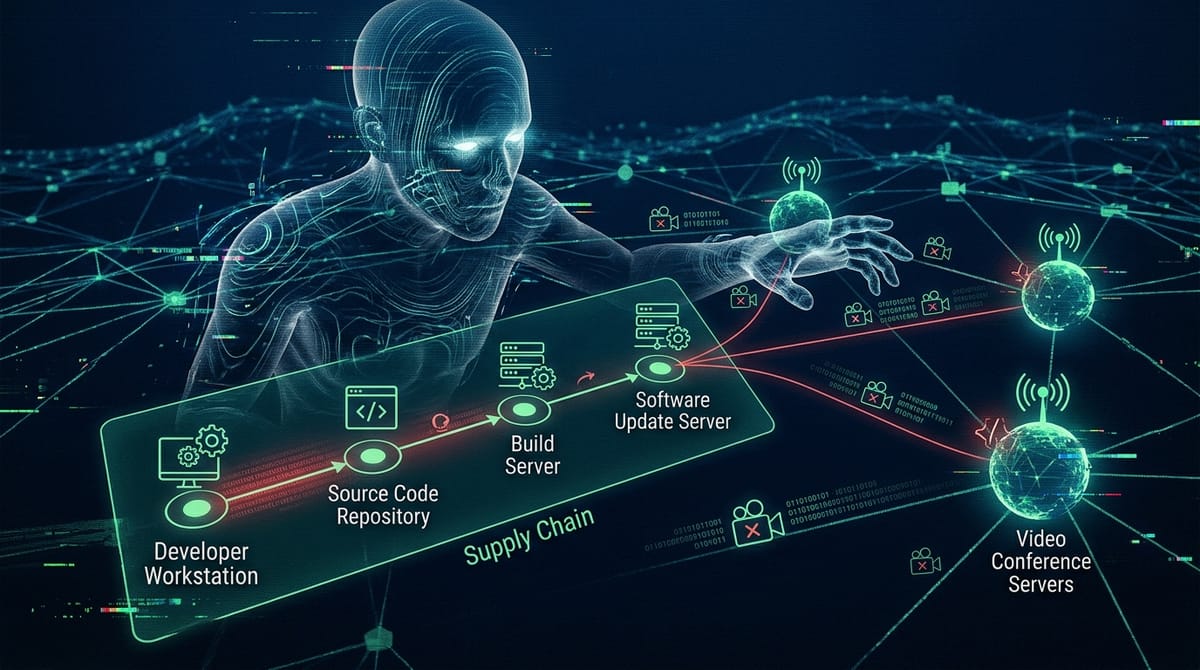
El grupo de actores de la amenaza 'Head Mare' está armando activamente vulnerabilidades críticas en TrueConf Server, encadenando la autenticación y la inyección de códigos perdidos para secuestrar infraestructura de videoconferencia y actualizar los instaladores de software venenoso.
CVE-2026-72529 & CVE-2026-72530 (CWE-306 (Missing Authentication) & CWE-94 (Code Injection)) Severidad: Crítica (CVSS 9.8) Amenaza Actor: Head Mare Espionage & Extortion Syndicate Situación: ⚠️ CISA KEV Catalog Added (Active Supply Chain Poisoning) Sistemas afectados: TrueConf Server versions prior to 5.3.9, 5.4.9, and 5.5.5 Fijado en: TrueConf Server 5.3.9, 5.4.9, 5.5.5Envenenamiento de cadena de suministro
TrueConf Server escucha en el puerto TCP 4307 para comandos de comunicación y gestión inter-servicio. Debido a los controles de acceso perdidos (CVE-2026-72529), los atacantes remotos no autenticados pueden emitir llamadas de API administrativas directamente, emparejandolos con defectos de inyección de código (CVE-2026-72530) para ejecutar comandos arbitrarios bajo SYSTEM autoridad.
En campañas observadas, los operadores de Head Mare desplegaron backdoors personalizados conocidos como PhantomCore y PhantomGraphAlarmingly, attackers modified server-hosted customer installer package, serving trojanized update binaries to downstream enterprise users connecting to the conference server.
Indicadores Forenses " Detección
PhantomCore Cargadores de DLL.
