
CVE-2026-33824: Windows Servicio de Extensión de código remoto gratuito
Análisis de raíz técnica de CVE-2026-33824, una vulnerabilidad CVSS 9.8 de doble libre en el servicio de Windows IKE que permite la ejecución de código remoto sin autenticar.

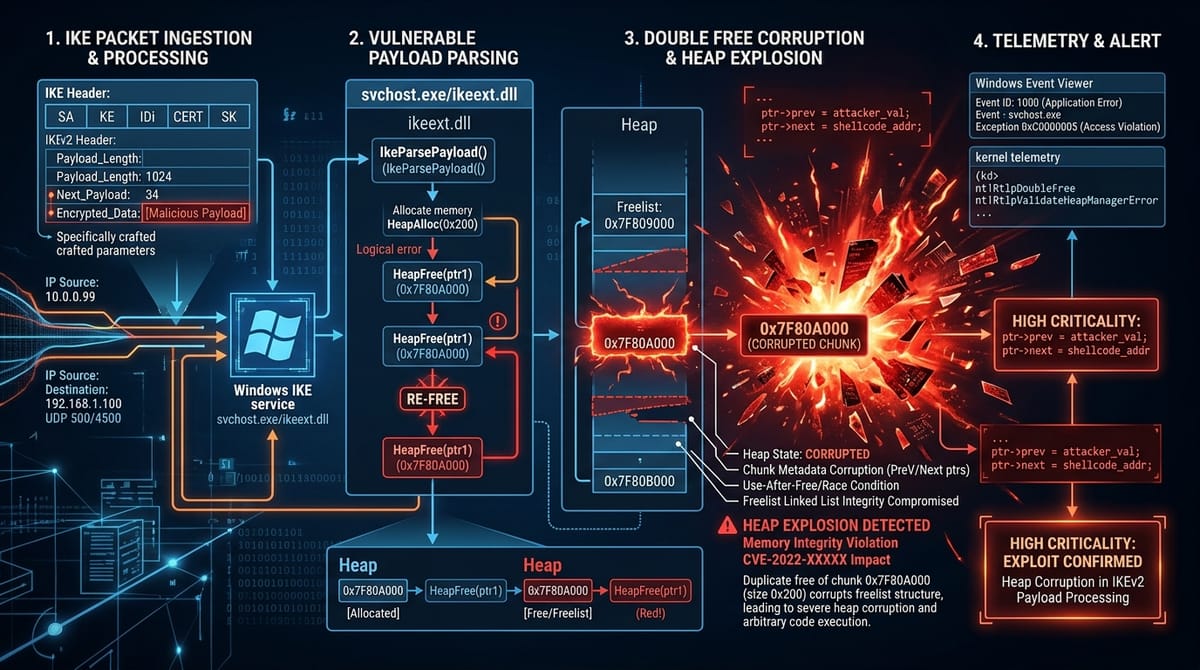
Un fallo crítico de corrupción de memoria CVSS 9.8 de doble libre en la extensión de servicio Windows Internet Key Exchange (IKE) expone servidores y concentradores VPN a la ejecución de código remoto sin manipular.
CVE-2026-33824 (CWE-415: Double Free) Severidad: Crítica (CVSS 9.8) Situación: ⚠️ CISA KEV Catalog Added (High Exploit Probability) Sistemas afectados: Windows Server 2016, 2019, 2022, 2025 and Windows 10/11 running IKE/IPsec services Fijado en: August 2026 Windows Security Cumulative UpdateProtocolo Mecánica & Memory Flaw
El servicio de Windows IKEikeext.dll dentro svchost.exe) administra asociaciones de seguridad para conexiones IPsec VPN. Cuando se analizan las cargas de extensión de proveedores cifradas o malformadas durante las negociaciones de Fase 1 SA sobre los puertos UDP 500 y 4500, un error de manejo de punteros de memoria provoca que el motor suelte dos veces un buffer de paquete asignado.
Esta condición de doble libre corrompe las listas libres de salto dentro del montón de proceso. Mediante un montaje cuidadoso de la memoria del montón con cargas de pulverización, un atacante no secuestrado puede lograr una ejecución de código remoto confiable con NT AUTHORITY\SYSTEM privilegios sobre la red.
Detección " Telemetría
svchost.exe hosting the IKE and AuthIP IPsec Keying Modules service.
Inspect UDP 500 and 4500 packet streams for malformed IKEv2 vendor payload headers with invalid length offsets.
