James Luther

Solidaridad
James Luther
Check Point Security Management CVE-2026-93616 Technical Analysis

News

CVE-2026-93616: Check Point Security Management Server Path Traversal Zero-Day in CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Check Point has issued an urgent security notice detailing CVE-2026-93616, a critical zero-day vulnerability in the web service of Check Point Security Management Server. Discovered during targeted intrusions against enterprise security operations centers, the flaw enables
By James Luther
CLEANGULP Exploit Chain Chrome V8 to Windows ALPC

News

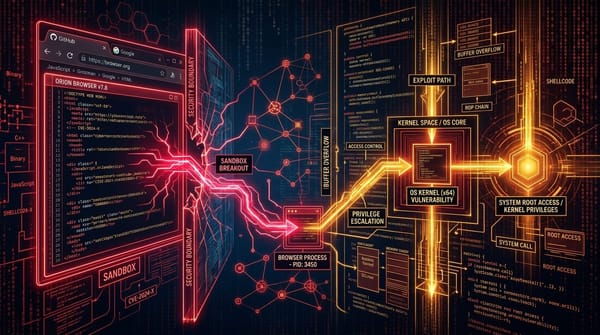
CLEANGULP Exploit Chain: Chaining Chrome V8 Sandbox Breakout with Windows ALPC Kernel Zero-Day

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive Threat intelligence researchers have uncovered a state-backed cyber espionage campaign dubbed CLEANGULP. The threat actor chained an unpatched type-confusion vulnerability in Google Chrome’s V8 JavaScript engine with Microsoft’s recently disclosed Windows Advanced Local Procedure Call (ALPC)

By James Luther
Hardening Next-Gen Edge Infrastructure Blueprint

guides

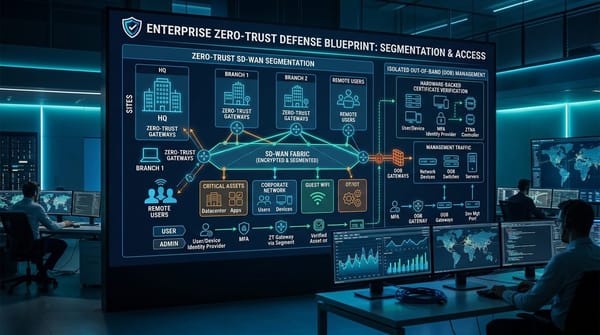
Hardening Next-Gen Edge Infrastructure: Defending SD-WAN, ADCs, and Central Security Management

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive The widespread exploitation of core network devices—from F5 Application Delivery Controllers and Check Point Management Servers to Arista VeloCloud SD-WAN Orchestrators—demands a fundamental transformation in enterprise edge security. This blueprint outlines engineering strategies to insulate network

By James Luther
Análisis Técnico Check Point CVE-2026-93616

Noticias

CVE-2026-93616: Día Cero de Salto de Directorio en Check Point Security Management Server en CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Check Point ha emitido un aviso urgente detallando CVE-2026-93616, una vulnerabilidad de día cero en el servicio web de su servidor de gestión de seguridad. Descubierta durante intrusiones dirigidas contra centros de operaciones de seguridad corporativos,

By James Luther
Análisis Técnico F5 BIG-IP APM CVE-2026-94127

Noticias

CVE-2026-94127: Desbordamiento de Heap en F5 BIG-IP APM OAuth con RCE bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 ha publicado un aviso de seguridad fuera de banda para corregir una vulnerabilidad crítica de ejecución remota de código en BIG-IP Access Policy Manager (APM), identificada como CVE-2026-94127. Permite a atacantes remotos no autenticados provocar

By James Luther
Análisis Técnico Arista VeloCloud CVE-2026-93952

Noticias

CVE-2026-93952: Falla CVSS 10.0 en Arista VeloCloud SD-WAN Orchestrator en el Catálogo CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Con una calificación de gravedad máxima de CVSS 10.0, CVE-2026-93952 es una vulnerabilidad de validación incorrecta de certificados que afecta a instancias locales de VeloCloud Orchestrator (VCO). Permite a atacantes remotos que posean la clave

By James Luther
Análisis Cadena de Explotación CLEANGULP Chrome Windows

Noticias

Cadena de Explotación CLEANGULP: De Evasión de Sandbox en Chrome V8 a Día Cero en el Kernel Windows ALPC

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive Investigadores de ciberseguridad han revelado los detalles de la campaña de espionaje estatal CLEANGULP. Los atacantes encadenaron una vulnerabilidad de confusión de tipos en el motor JavaScript V8 de Google Chrome con el día cero en el componente

By James Luther
Guía de Blindaje de Infraestructura de Borde ColibriSec

Guías

Blindaje de la Infraestructura de Borde: Protección de SD-WAN, ADCs y Gestión Central de Seguridad

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive La explotación masiva de componentes esenciales de red—desde controladores de entrega de aplicaciones F5 y servidores de gestión Check Point hasta orquestadores SD-WAN Arista VeloCloud—obliga a transformar la arquitectura defensiva perimetral. Esta guía establece las pautas

By James Luther
ColibriSec Weekend Security Roundup September 21 2026

News

Security Roundup: Cisco AsyncOS Root RCE, Linux Kernel Netfilter in CISA KEV, Google Pixel Modem Zero-Day (Weekend Edition - September 21, 2026)

Executive Summary: Over the September 19–21 weekend, critical perimeter and infrastructure zero-day disclosures reached peak urgency. Cisco released emergency updates for an actively exploited unauthenticated root Remote Code Execution (RCE) flaw in Cisco Secure Email Gateway (AsyncOS), tracked as CVE-2026-76461. Simultaneously, CISA added Linux kernel Netfilter bridge memory corruption

By James Luther
Linux Kernel Netfilter CVE-2026-53266 Technical Analysis

News

CVE-2026-53266: Linux Kernel Netfilter Out-of-Bounds Memory Corruption in CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: CISA has added CVE-2026-53266, an out-of-bounds write vulnerability in the Linux kernel netfilter bridge subsystem, to the Known Exploited Vulnerabilities catalog. The flaw allows local unprivileged users or compromised container processes to achieve local privilege escalation

By James Luther
Cisco AsyncOS CVE-2026-76461 Root RCE Technical Analysis

News

CVE-2026-76461: Cisco AsyncOS Root Remote Code Execution Under In-the-Wild Exploitation

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Cisco has published an urgent advisory warning of active in-the-wild exploitation targeting a critical vulnerability in Cisco AsyncOS Software for Cisco Secure Email Gateway. Tracked as CVE-2026-76461, this flaw allows unauthenticated remote adversaries to achieve root-level

By James Luther
Windows SSTP CVE-2026-73009 Remote Code Execution

News

CVE-2026-73009: Windows SSTP VPN Critical CVSS 9.8 Remote Code Execution Deep Dive

📌Security Roundup Series: https://colibrisec.org/security-roundup-cisco-asyncos-root-rce-linux-netfilter-kev-pixel-modem-weekend-september-21-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Disclosed as part of Microsoft’s record-setting September 2026 security release, CVE-2026-73009 is a critical CVSS 9.8 Use-After-Free vulnerability in the Windows Secure Socket Tunneling Protocol (SSTP). The flaw allows unauthenticated remote attackers to execute

By James Luther