en
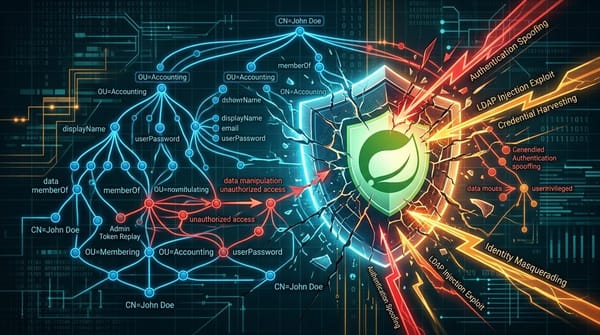
CVE-2026-59270: Spring Security Embedded LDAP Directory Authentication Bypass Mechanics
Technical breakdown of CVE-2026-59270 in Spring Security: embedded LDAP bind mishandling, unauthorized directory modifications, and remediation guidance.

en
Technical breakdown of CVE-2026-59270 in Spring Security: embedded LDAP bind mishandling, unauthorized directory modifications, and remediation guidance.
es
Análisis de CVE-2026-59270 en Spring Security: manejo inadecuado de sesiones LDAP en UnboundID y modificación no autorizada de atributos de usuarios.
en
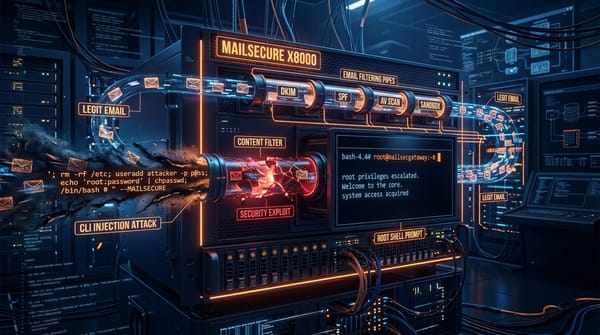
Analysis of CVE-2026-66149 and CVE-2026-66150 in SonicWall Email Security: CLI breakout mechanics, root privilege escalation, and patch details.
es
Detalles técnicos de las fallas CVE-2026-66149 y 66150 en SonicWall Email Security: escape de CLI restringida y escalada a root.
en
Deep dive into RansomHub syndicate campaigns targeting regional healthcare networks: credential replay tactics, LOLBins execution, and defense playbooks.
es
Análisis de las campañas de RansomHub contra hospitales: movimiento lateral mediante LOLBins, cifrado de bases de datos y medidas de mitigación.
en
Executive weekend threat intelligence roundup: Spring for GraphQL critical RCE, SonicWall SMA chained zero-days by UTA0533, and RansomHub hospital extortions.
es
Informe ejecutivo de fin de semana: RCE crítico en Spring GraphQL, días cero encadenados en SonicWall SMA por UTA0533 y extorsión hospitalaria de RansomHub.
en
Technical teardown of the active PaperCut NG/MF pre-auth RCE zero-day flaw: root cause mechanics, process telemetry detection rules, and emergency hardening steps.
es
Análisis técnico del día cero de RCE en PaperCut NG/MF: causa raíz, reglas de detección Sigma y pasos obligatorios de mitigación.
en
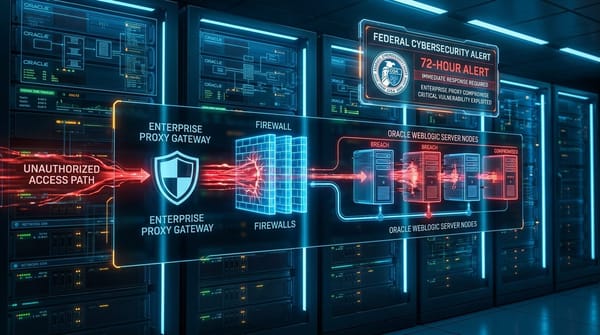
Deep dive into CVE-2026-21962: how threat actors bypass Oracle WebLogic reverse proxy security boundaries, and why CISA mandated an emergency 72-hour patch deadline.
es
Análisis detallado de CVE-2026-21962: evasión de controles de proxy en Oracle WebLogic y las razones del mandato de mitigación de 72 horas emitido por CISA.