es
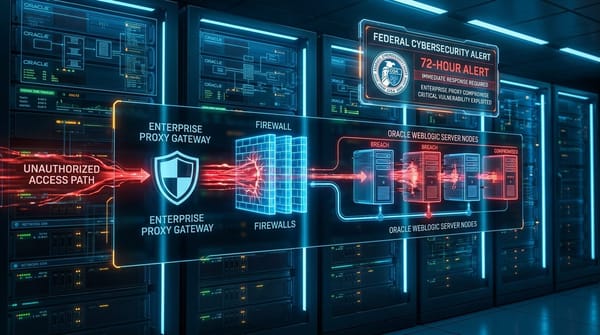
CVE-2026-21962: Control de Acceso Indebido en el Proxy Plug-in de Oracle WebLogic y HTTP Server — Análisis de la Directiva Federal de 72 Horas de CISA
Análisis detallado de CVE-2026-21962: evasión de controles de proxy en Oracle WebLogic y las razones del mandato de mitigación de 72 horas emitido por CISA.