CISA KEV

ColibriSec Weekend Security Roundup September 28 2026

News

Security Roundup: Citrix NetScaler Active Zero-Days, Microsoft SharePoint KEV, Kiteworks Precautionary Shutdown (Weekend Edition - September 28, 2026)

Executive Summary: The weekend of September 26–28, 2026, unleashed one of the most critical sequences of edge appliance emergencies and AI-augmented cyber offensives of the year. Citrix released urgent out-of-band updates and CTX697096 advisories for two actively exploited zero-day Remote Code Execution (RCE) flaws in NetScaler ADC and Gateway
By James Luther
Microsoft SharePoint CVE-2026-65660 Technical Analysis

News

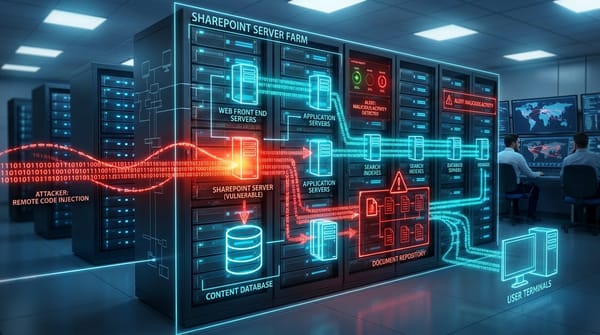
CVE-2026-65660: Microsoft SharePoint Server Code Injection RCE Added to CISA KEV Under Active Exploitation

📌Security Roundup Series: Weekend of September 28, 2026 • 4 min read deep dive🚨Vulnerability Intelligence: CVE ID: CVE-2026-65660 (CWE-94 / CWE-502) Severity: HIGH / CRITICAL (CVSS 8.8) Status: September 25, 2026 (Added to CISA KEV) Affected Systems: Microsoft SharePoint Server 2016, 2019, Subscription Edition Fixed In: Microsoft September 2026 Cumulative Update

By James Luther
ColibriSec Resumen de Seguridad Fin de Semana 28 de Septiembre 2026

Noticias

Resumen de Seguridad: Zero-Days en Citrix NetScaler, SharePoint en CISA KEV, Cierre Preventivo en Kiteworks (Edición Fin de Semana - 28 de Septiembre de 2026)

Resumen Ejecutivo: El fin de semana del 26 al 28 de septiembre de 2026 desencadenó una de las secuencias más críticas de emergencias en dispositivos de borde y ofensivas cibernéticas asistidas por inteligencia artificial del año. Citrix publicó avisos urgentes fuera de banda (CTX697096) para dos fallas de día cero

By James Luther
F5 BIG-IP APM CVE-2026-94127 Heap Buffer Overflow Analysis

News

CVE-2026-94127: F5 BIG-IP APM OAuth Heap Buffer Overflow RCE Under Active Exploitation

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 has released an out-of-band security advisory addressing a critical remote code execution vulnerability in BIG-IP Access Policy Manager (APM), tracked as CVE-2026-94127. The flaw allows unauthenticated remote attackers to trigger a heap-based buffer overflow within

By James Luther
Check Point Security Management CVE-2026-93616 Technical Analysis

News

CVE-2026-93616: Check Point Security Management Server Path Traversal Zero-Day in CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Check Point has issued an urgent security notice detailing CVE-2026-93616, a critical zero-day vulnerability in the web service of Check Point Security Management Server. Discovered during targeted intrusions against enterprise security operations centers, the flaw enables

By James Luther
Arista VeloCloud Orchestrator CVE-2026-93952 Analysis

News

CVE-2026-93952: Arista VeloCloud SD-WAN Orchestrator CVSS 10.0 Certificate Bypass in CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026/ • 4 min read deep dive🛡️Vulnerability Intelligence: Rated with a maximum CVSS 10.0 score, CVE-2026-93952 is a critical improper input validation flaw affecting on-premises VeloCloud Orchestrator (VCO) instances. When certificate-based authentication is enabled, remote adversaries possessing the public key of a VeloCloud

By James Luther
Análisis Técnico F5 BIG-IP APM CVE-2026-94127

Noticias

CVE-2026-94127: Desbordamiento de Heap en F5 BIG-IP APM OAuth con RCE bajo Explotación Activa

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: F5 ha publicado un aviso de seguridad fuera de banda para corregir una vulnerabilidad crítica de ejecución remota de código en BIG-IP Access Policy Manager (APM), identificada como CVE-2026-94127. Permite a atacantes remotos no autenticados provocar

By James Luther
Análisis Técnico Check Point CVE-2026-93616

Noticias

CVE-2026-93616: Día Cero de Salto de Directorio en Check Point Security Management Server en CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Check Point ha emitido un aviso urgente detallando CVE-2026-93616, una vulnerabilidad de día cero en el servicio web de su servidor de gestión de seguridad. Descubierta durante intrusiones dirigidas contra centros de operaciones de seguridad corporativos,

By James Luther
Análisis Técnico Arista VeloCloud CVE-2026-93952

Noticias

CVE-2026-93952: Falla CVSS 10.0 en Arista VeloCloud SD-WAN Orchestrator en el Catálogo CISA KEV

📌Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive🛡️Vulnerability Intelligence: Con una calificación de gravedad máxima de CVSS 10.0, CVE-2026-93952 es una vulnerabilidad de validación incorrecta de certificados que afecta a instancias locales de VeloCloud Orchestrator (VCO). Permite a atacantes remotos que posean la clave

By James Luther