Resumen de Seguridad: Brecha de 31M en Internet Archive, Zero-Day en Qualcomm, Ransomware en Casio y RCE en Palo Alto Expedition (Edición Fin de Semana - 12 de Octubre de 2026)
Resumen Ejecutivo: El fin de semana del 9 al 12 de octubre de 2026 registró una devastadora convergencia de ciberespionaje de actores estatales, filtraciones masivas de registros de usuarios, zero-days en controladores de hardware explotados por spyware comercial e intrusiones en infraestructura crítica. Encabezando las alertas de emergencia, el Internet Archive (archive.org) sufrió un ataque multivectorial catastrófico: el robo de una base de datos con 31 millones de cuentas de usuario tras exponerse un token de desarrollador de GitLab, una desfiguración (defacement) mediante JavaScript malicioso inyectado y días de intensos ataques de denegación de servicio distribuido (DDoS) reivindicados por el colectivo SN_BlackMeta. En el plano de la seguridad móvil, Google Project Zero y Amnistía Internacional alertaron sobre la explotación activa en ataques dirigidos de CVE-2024-43047—una vulnerabilidad de liberación tras uso (Use-After-Free) en el controlador Qualcomm FastRPC DSP utilizada por operadores de spyware para escalar privilegios en Android, lo que motivó su inclusión de emergencia en el catálogo CISA KEV. Al mismo tiempo, Palo Alto Networks emitió parches críticos para su herramienta de migración Expedition (CVE-2024-9463 y CVE-2024-5910), donde una inyección de comandos permite extraer credenciales perimetrales y claves API de cortafuegos PAN-OS. En el ámbito corporativo, el fabricante japonés Casio confirmó una brecha de 200 GB provocada por el ransomware Underground, Fidelity Investments notificó a 77,099 clientes sobre la exposición de números de Seguro Social tras la creación de cuentas fraudulentas, ESET expuso el malware USB de GoldenJackal para saltar el aislamiento físico (air-gap) en embajadas europeas, y American Water suspendió sus plataformas de facturación para aislar sus redes corporativas de TI. A continuación, el análisis estratégico y técnico completo.
Principales Incidentes de Seguridad del Fin de Semana
1. Brecha Multivectorial en Internet Archive: 31 Millones de Cuentas Filtradas y Defacement
Durante el fin de semana, los usuarios que visitaron el Internet Archive (archive.org) se encontraron con un mensaje inyectado en JavaScript que declaraba: "¿Alguna vez has sentido que el Internet Archive funciona con palillos y está constantemente al borde de sufrir una brecha catastrófica? Acaba de ocurrir. ¡Nos vemos en HIBP con 31 millones de ustedes!" La intrusión expuso 31,081,179 registros de usuario con correos electrónicos, nombres en pantalla y contraseñas cifradas con bcrypt. Las investigaciones forenses confirmaron que los atacantes localizaron un archivo de entorno en un servidor de desarrollo interno que contenía un Personal Access Token (PAT) de GitLab con privilegios administrativos. De forma paralela, el grupo hacktivista SN_BlackMeta saturó la plataforma con ataques DDoS multimillonarios y secuestró tokens de Zendesk para responder a tickets de soporte técnico.
2. Zero-Day de Corrupción de Memoria en Qualcomm FastRPC DSP (CVE-2024-43047)
Qualcomm, en coordinación con Google Project Zero y el Laboratorio de Seguridad de Amnistía Internacional, alertó sobre CVE-2024-43047 (CVSS 7.8). La vulnerabilidad consiste en un fallo de liberación tras uso (Use-After-Free) en el controlador FastRPC mientras administra el mapeo de memoria del sistema operativo de alto nivel (HLOS) en el procesador de señales digitales (DSP). El Grupo de Análisis de Amenazas de Google (TAG) confirmó que desarrolladores de spyware comercial han utilizado activamente este zero-day para escalar privilegios a nivel de kernel y escapar del sandbox de Android en teléfonos móviles de objetivos de alto perfil. CISA ordenó su mitigación obligatoria en agencias federales estadounidenses bajo BOD 22-01.
3. Cadena Crítica de RCE en Palo Alto Networks Expedition (CVE-2024-9463 y CVE-2024-5910)
Palo Alto Networks emitió un aviso urgente (PAN-SA-2024-0010) alertando sobre la explotación activa de Expedition, la aplicación oficial utilizada para transformar configuraciones de cortafuegos de terceros (Cisco, Check Point, Fortinet) a PAN-OS y Panorama. Los atacantes pueden encadenar CVE-2024-5910 (omisión de autenticación para restablecer contraseñas de administrador) con CVE-2024-9463 (inyección de comandos en el sistema operativo sin autenticación, CVSS 9.9) para ejecutar comandos como root. Al comprometer Expedition, los ciberdelincuentes obtienen claves API en texto plano, contraseñas maestras y diagramas completos de la topología perimetral empresarial.
4. Ataque de Ransomware a Casio Computer: 200 GB Exfiltrados por Underground
Casio Computer Co. confirmó fallos operativos a gran escala en su sede en Tokio, afectando la programación de envíos y la logística de distribución. El grupo de ransomware Underground se atribuyó la autoría, publicando pruebas de 200 GB de datos robados que abarcan archivos de personal (6,456 empleados), identificaciones de socios comerciales (1,931 proveedores) y contratos legales y financieros. Aunque las plataformas de clientes en la nube (CASIO ID, ClassPad.net) permanecieron aisladas, Casio rechazó el pago del rescate e implementó contingencias operativas manuales.
5. Fidelity Investments Notifica Brecha en 77,000 Cuentas de Clientes
En notificaciones regulatorias presentadas este fin de semana, la firma de servicios financieros Fidelity Investments reveló que un tercero creó dos cuentas fraudulentas entre el 17 y el 19 de agosto de 2024 y explotó una debilidad de autorización interna en un microservicio de visualización documental para descargar imágenes de documentos confidenciales de otros clientes. El incidente expuso nombres, direcciones y Números de Seguro Social (SSN) de 77,099 clientes. Si bien los fondos y carteras de inversión no se vieron comprometidos, la brecha puso en evidencia vulnerabilidades críticas de autorización a nivel de objeto (BOLA).
6. El APT GoldenJackal Infiltra Redes Diplomáticas Aisladas Mediante Malware USB
Investigadores de ESET publicaron un exhaustivo informe que documenta cómo el grupo de ciberespionaje prorruso GoldenJackal logró penetrar y robar información de redes gubernamentales aisladas (air-gapped) en embajadas europeas entre 2022 y 2024. Para salvar la separación física, GoldenJackal creó un ecosistema malicioso en unidades USB: GoldenDealer infecta terminales con conexión a Internet y escribe código oculto en las memorias USB conectadas; cuando la memoria se inserta en una estación de trabajo aislada, GoldenAce y GoldenHowl recopilan cables diplomáticos, claves PGP y correos electrónicos, almacenándolos en la unidad USB para su posterior exfiltración.
7. American Water Desconecta Sistemas de TI y Pausa Facturación ante Ciberataque
American Water, el mayor proveedor regulado de agua potable y saneamiento en EE. UU. con más de 14 millones de usuarios en 14 estados, confirmó una intrusión en su infraestructura corporativa. La entidad activó protocolos de contención inmediata, desconectando el portal de clientes (MyWater) y los sistemas de facturación en línea, mientras garantizaba que no se aplicarían penalizaciones por retraso. Las plantas de tratamiento de agua y las redes SCADA operaron con total normalidad gracias a la estricta segregación física entre las redes de TI corporativas y las de tecnología operativa (OT).
Análisis Técnicos en Detalle de Esta Edición
- El Internet Archive Bajo Asedio Multivectorial: 31M de Cuentas Filtradas por Token de GitLab y DDoS: Desglose forense de la intrusión multietapa en Internet Archive, exposición del token de GitLab, defacement web y secuestro de tokens de Zendesk.
- CVE-2024-43047: Zero-Day de Corrupción de Memoria en Qualcomm FastRPC DSP Explotado por Spyware Dirigido: Análisis a nivel de kernel de CVE-2024-43047: desmapeo de memoria HLOS en Qualcomm FastRPC, escalada de privilegios y uso en cadenas de spyware comercial.
- Cadena RCE en Palo Alto Networks Expedition: CVE-2024-9463 y CVE-2024-5910 Exponen Secretos Perimetrales: Mecánica del exploit en Palo Alto Networks Expedition (CVE-2024-9463 y CVE-2024-5910) y extracción de claves maestras PAN-OS.
- Casio Afectada por Ransomware Underground: 200 GB Exfiltrados e Interrupción de Cadena de Suministro: Autopsia del ciberataque a Casio Computer: tácticas del grupo Underground, disrupción logística y aislamiento de entornos en la nube.
- Brecha en Fidelity Investments: 77,000 Clientes y Números de Seguro Social Afectados por Cuentas Fraudulentas: Análisis de la brecha en Fidelity Investments: abuso en la creación de identidades y fallos de autorización a nivel de objeto (BOLA).
- El APT GoldenJackal Infiltra Redes Aisladas de Embajadas: ESET Expone Herramientas Personalizadas para USB: Decompilación del arsenal de GoldenJackal para saltar redes aisladas: GoldenDealer, GoldenAce y exfiltración encubierta en USB.
- Ciberintrusión en American Water: Desconexión Preventiva de TI y Pausa en Facturación Protegen Enclaves SCADA: Defensa en infraestructuras críticas: desconexión preventiva de TI en American Water, pausa de facturación y protección de enclaves SCADA.
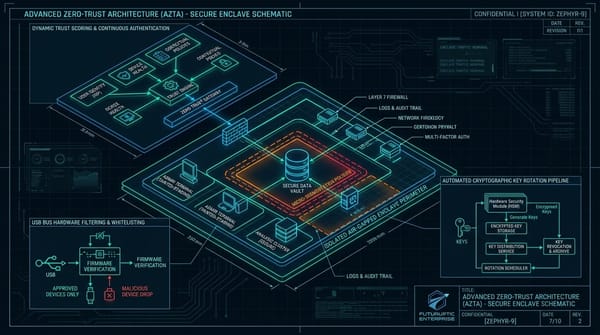
- Guía de Blindaje Empresarial: Aislamiento de Redes Aisladas, Seguridad en Herramientas de Migración y Mitigaciones DSP: Guía de Blindaje Empresarial: reglas eBPF para control de USB, revocación de claves API de PAN-OS y verificación de parches en controladores DSP móviles.
Lista de Acciones para CISOs e Ingenieros de SecOps
- Desmantelar o Aislar Palo Alto Networks Expedition: Expedition es una herramienta de migración puntual y nunca debe estar expuesta a Internet ni en redes generales de gestión. Actualice a la versión 1.2.92+, restrinja su acceso vía bastion host y rote de inmediato TODAS las claves API de PAN-OS/Panorama y contraseñas de cortafuegos procesadas en ella.
- Auditar Tokens de CI/CD y Accesos de Desarrollo: Rastree repositorios públicos e internos en busca de Personal Access Tokens (PATs) de GitLab/GitHub y credenciales de plataformas de soporte (Zendesk, Jira). Implemente escaneo automatizado de secretos en hooks de pre-commit y exija rotación obligatoria.
- Verificar Nivel de Parches en Dispositivos Móviles (Qualcomm): Configure en los sistemas de gestión de dispositivos móviles (MDM) el requisito estricto del nivel de parche de seguridad de Android de octubre de 2024 o superior para mitigar la explotación de CVE-2024-43047 en terminales corporativos.
- Bloquear Dispositivos de Almacenamiento USB en Enclaves Seguros: Implemente directivas de endpoint y reglas de kernel eBPF que inhabiliten el uso de memorias USB en equipos aislados para neutralizar ataques basados en puentes físicos como los de GoldenJackal.
- Asegurar la Segregación TI/OT en Redes Industriales: Verifique la desconexión física o mediante diodos de datos unidireccionales entre los sistemas empresariales de facturación/portales web y las redes operativas SCADA/PLC.
- Implementar Autorización Estricta en APIs Documentales (BOLA): Audite las APIs de clientes para garantizar que la consulta de archivos verifique criptográficamente que el identificador del usuario autenticado coincida con el propietario legítimo del documento solicitado.