El APT GoldenJackal Infiltra Redes Aisladas de Embajadas: ESET Expone Herramientas Personalizadas para USB
📌
Security Roundup Series: Fin de Semana del 12 de Octubre de 2026 • 4 min read deep dive
🏛️
Incident Overview:
Target / Organization: Misiones Diplomáticas y Entidades Gubernamentales de la Unión Europea
Threat Actor / Attribution: GoldenJackal (Grupo de Ciberespionaje Vinculado a Rusia)
Impact / Records Compromised: Cables Diplomáticos Clasificados, Correos Internos, Claves Criptográficas y Documentación Estatal
Initial Attack Vector: Campaña para Saltar Redes Aisladas Físicamente (Air-Gap) Mediante Malware USB Modular (GoldenDealer y GoldenAce)
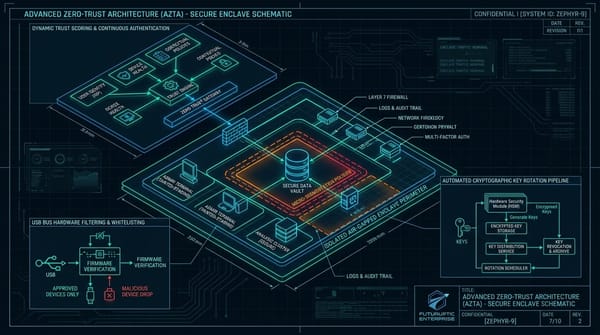
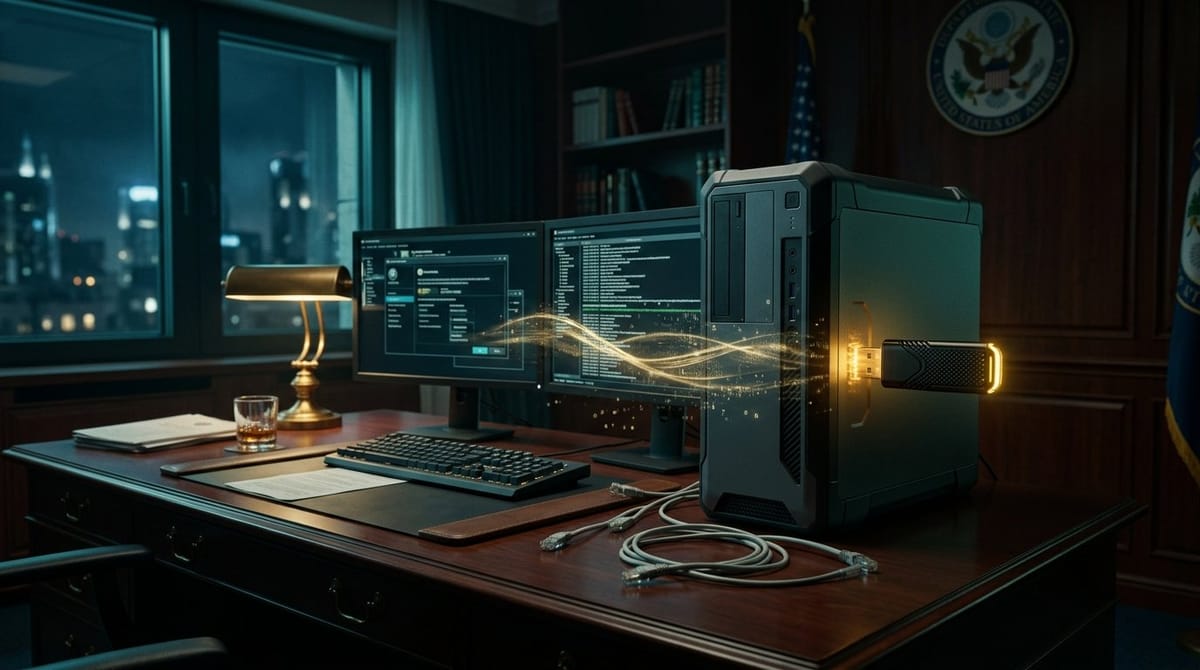
En una investigación técnica publicada por ESET, se revelaron los métodos con los que el grupo de espionaje avanzado GoldenJackal logró vulnerar y extraer información de forma sostenida desde redes físicamente aisladas (air-gapped) de una embajada en Bielorrusia y un organismo gubernamental de la Unión Europea. Para cruzar la brecha física entre los equipos sin conexión y el exterior, GoldenJackal diseñó un ecosistema de malware que convierte las memorias USB en canales de transporte de datos y ejecución de comandos.
Arquitectura del Puente Físico
El ciclo operativo de GoldenJackal se divide en tres fases automáticas:
- Infección Inicial (GoldenDealer): Un equipo conectado a Internet es infectado mediante phishing. El módulo
GoldenDealermonitoriza las memorias USB conectadas y copia en ellas archivos maliciosos y accesos directos ocultos. - Ejecución en la Red Aislada (GoldenAce): Al conectar el USB en un equipo aislado, el usuario activa el script y
GoldenAcerastrea el disco en busca de archivos de interés (.pdf,.doc,.pgp,.eml), los comprime y los guarda en sectores ocultos del USB. - Exfiltración al Regresar: Cuando la memoria USB se vuelve a insertar en el equipo con conexión a Internet,
GoldenDealerdetecta los archivos robados y los transmite a los servidores de mando y control (C2).
Detección y Medidas de Protección
🔍
Regla Sysmon: Detección de Procesos Ejecutados desde Unidades Removibles
EventID: 1
Image|endswith:
    - 'cmd.exe'
    - 'powershell.exe'
    - '
undll32.exe'
CommandLine|contains:
    - ':~'
    - ':System Volume Information'
Directrices de Blindaje
- Inhabilitación Física de Puertos USB: Desactivar o sellar físicamente los puertos USB en estaciones de trabajo aisladas de alta seguridad.
- Diodos de Datos Unidireccionales: Emplear diodos ópticos para el ingreso de datos a enclaves aislados, impidiendo la transferencia bidireccional mediante dispositivos USB.
🧭
More Deep Dives from this Roundup:
El Internet Archive Bajo Asedio Multivectorial: 31M de Cuentas Filtradas por Token de GitLab y DDoS
CVE-2024-43047: Zero-Day de Corrupción de Memoria en Qualcomm FastRPC DSP Explotado por Spyware Dirigido
Cadena RCE en Palo Alto Networks Expedition: CVE-2024-9463 y CVE-2024-5910 Exponen Secretos Perimetrales
Casio Afectada por Ransomware Underground: 200 GB Exfiltrados e Interrupción de Cadena de Suministro
Brecha en Fidelity Investments: 77,000 Clientes y Números de Seguro Social Afectados por Cuentas Fraudulentas
Ciberintrusión en American Water: Desconexión Preventiva de TI y Pausa en Facturación Protegen Enclaves SCADA
Guía de Blindaje Empresarial: Aislamiento de Redes Aisladas, Seguridad en Herramientas de Migración y Mitigaciones DSP
← Return to Weekly Overview: Full Roundup