Guía de Blindaje Empresarial: Aislamiento de Redes Aisladas, Seguridad en Herramientas de Migración y Mitigaciones DSP
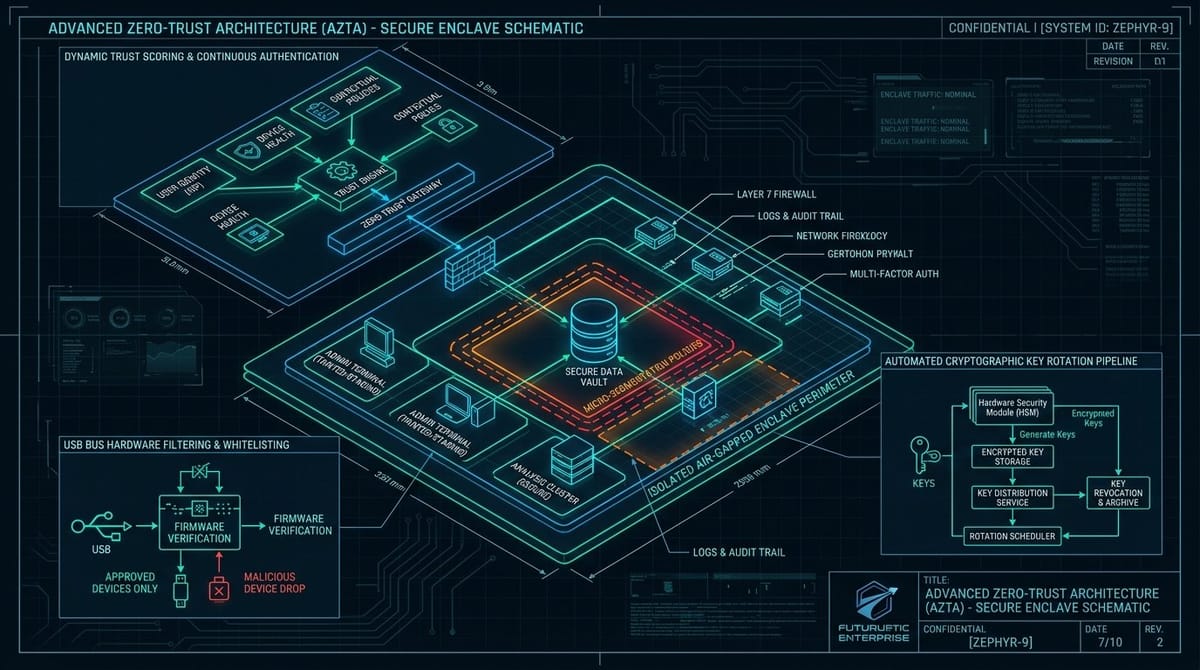
Las amenazas de este fin de semana pusieron en evidencia que los ciberatacantes explotan puntos ciegos en todos los estratos tecnológicos: credenciales en repositorios de desarrollo (Internet Archive), controladores de hardware a nivel de kernel (Qualcomm CVE-2024-43047), herramientas de migración perimetral (Palo Alto Networks Expedition) y el traspaso físico de archivos mediante dispositivos USB (GoldenJackal). El equipo de ingeniería de ColibriSec ha sintetizado esta Guía de Blindaje Empresarial con configuraciones listas para producción, filtrado con eBPF y directivas de revocación de credenciales.
1. Neutralización de Puentes USB en Redes Aisladas (Defensa ante GoldenJackal)
Para impedir que memorias USB no autorizadas transmitan malware a entornos aislados, aplique directivas de autorización a nivel de kernel:
# /etc/udev/rules.d/99-enforce-usb-lockdown.rules
# Bloquear automáticamente cualquier dispositivo de almacenamiento masivo USB
ACTION=="add", SUBSYSTEM=="usb", ATTR{bDeviceClass}=="08", ATTR{authorized}="0"
ACTION=="add", SUBSYSTEM=="block", ENV{ID_BUS}=="usb", RUN+="/bin/sh -c 'echo 0 > /sys$DEVPATH/device/authorized'"

# Aplicar las directivas inmediatamente
sudo udevadm control --reload-rules
sudo udevadm trigger
2. Aseguramiento de Herramientas de Migración (Palo Alto Expedition)
- Desconexión Inmediata tras la Migración: Apagar y aislar las máquinas virtuales de migración una vez completada la traducción de reglas.
- Rotación de Claves API de PAN-OS: Ejecutar scripts de auditoría para revocar las claves API generadas durante los procesos de migración:
#!/usr/bin/env bash
# Revocacion y regeneracion de claves de administracion en PAN-OS
PAN_FIREWALL_IP="192.168.1.1"
ADMIN_USER="secops_admin"

curl -k -X POST "https://${PAN_FIREWALL_IP}/api/?type=keygen&user=${ADMIN_USER}&password=NuevoPasswordFuerte2026!"
3. Mitigación de Falla de Autorización BOLA en APIs Documentales
Implemente tokens criptográficos firmados con HMAC para validar que el usuario que solicita un documento sea efectivamente su propietario:
# Validacion criptografica de tokens documentales en FastAPI
import hmac, hashlib, time
from fastapi import HTTPException

SECRET_KEY = b"clave_secreta_del_modulo_criptografico_corporativo"

def verify_doc_token(user_id: str, document_id: str, token: str):
    try:
        t_user, t_doc, t_exp, t_sig = token.split(":")
        if t_user != user_id or t_doc != document_id:
            raise HTTPException(status_code=403, detail="Fallo de autorizacion: Usuario no coincide")
        if int(t_exp) < time.time():
            raise HTTPException(status_code=401, detail="Token expirado")
        expected_sig = hmac.new(SECRET_KEY, f"{t_user}:{t_doc}:{t_exp}".encode(), hashlib.sha256).hexdigest()
        if not hmac.compare_digest(t_sig, expected_sig):
            raise HTTPException(status_code=403, detail="Firma de token invalida")
    except ValueError:
        raise HTTPException(status_code=400, detail="Formato de token erroneo")