Ciberintrusión en American Water: Desconexión Preventiva de TI y Pausa en Facturación Protegen Enclaves SCADA
📌
Security Roundup Series: Fin de Semana del 12 de Octubre de 2026 • 4 min read deep dive
🏛️
Incident Overview:
Target / Organization: American Water (Camden, Nueva Jersey)
Threat Actor / Attribution: Actor Malicioso No Atribuido / Sospecha de Grupo de Extorsión
Impact / Records Compromised: Redes de TI Corporativas, Sistema de Facturación y Portal de Clientes MyWater
Initial Attack Vector: Intrusión Detectada el 3 de Octubre; Desconexión Preventiva de TI Evitó el Salto a Redes Operativas SCADA
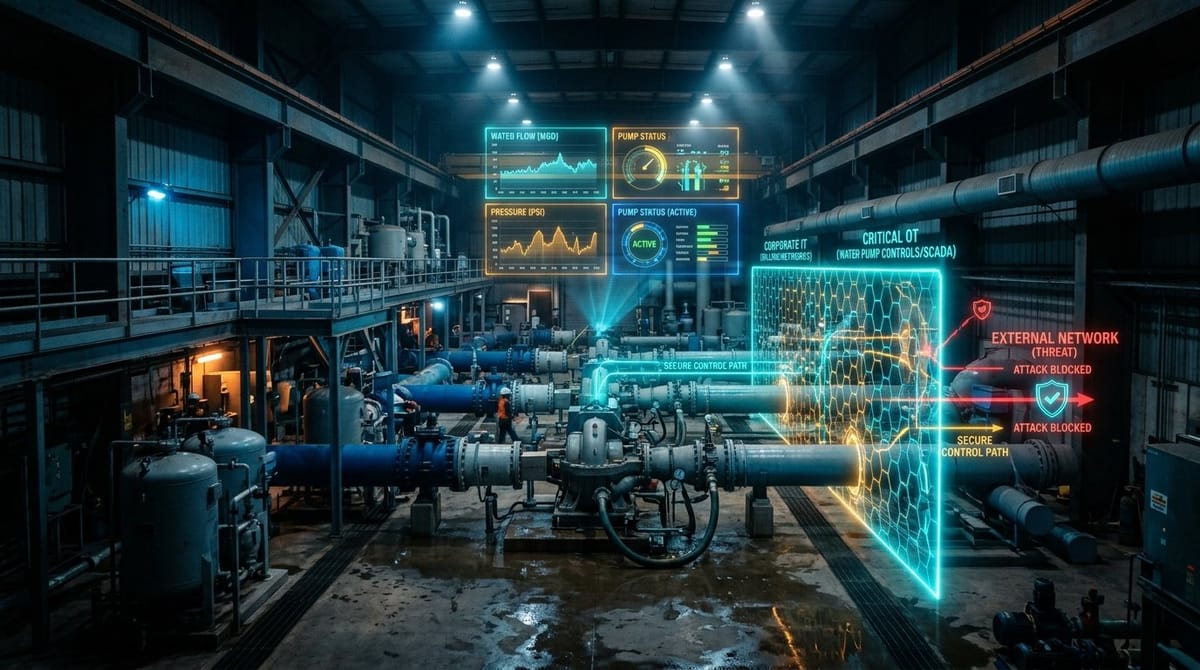
American Water—el mayor operador de servicios de agua potable y saneamiento de Estados Unidos, que abastece a más de 14 millones de ciudadanos en 14 estados—confirmó un incidente de seguridad que obligó a desconectar de emergencia sus redes de TI corporativas, su portal de clientes MyWater y las operaciones de facturación. La rápida contención de los equipos de respuesta impidió que los atacantes accedieran a las redes de tecnología operativa (OT): las plantas potabilizadoras y los controles SCADA continuaron funcionando de forma segura tras enclaves físicos independientes.
Segregación del Modelo Purdue en American Water
La clave del éxito en la contención residió en la aplicación estricta de las fronteras de seguridad entre los niveles empresariales e industriales:
- Nivel 4/5 (TI Corporativa): El entorno donde se produjo la intrusión (facturación y atención al cliente) fue desconectado preventivamente de inmediato.
- Nivel 1/2 (Control Físico y SCADA): Las bombas, sensores químicos y válvulas mantuvieron un aislamiento físico y lógico total, asegurando la calidad del agua en todo momento.
Lecciones de Respuesta en Servicios Esenciales
- Desacoplar la Facturación del Suministro: La suspensión de sistemas administrativos nunca debe paralizar la operación técnica ni el bombeo de agua.
- Comunicación Preventiva: American Water anunció la suspensión de penalizaciones por mora de inmediato, transmitiendo calma a la ciudadanía mientras los sistemas eran restablecidos de forma segura.
🧭
More Deep Dives from this Roundup:
El Internet Archive Bajo Asedio Multivectorial: 31M de Cuentas Filtradas por Token de GitLab y DDoS
CVE-2024-43047: Zero-Day de Corrupción de Memoria en Qualcomm FastRPC DSP Explotado por Spyware Dirigido
Cadena RCE en Palo Alto Networks Expedition: CVE-2024-9463 y CVE-2024-5910 Exponen Secretos Perimetrales
Casio Afectada por Ransomware Underground: 200 GB Exfiltrados e Interrupción de Cadena de Suministro
Brecha en Fidelity Investments: 77,000 Clientes y Números de Seguro Social Afectados por Cuentas Fraudulentas
El APT GoldenJackal Infiltra Redes Aisladas de Embajadas: ESET Expone Herramientas Personalizadas para USB
Guía de Blindaje Empresarial: Aislamiento de Redes Aisladas, Seguridad en Herramientas de Migración y Mitigaciones DSP
← Return to Weekly Overview: Full Roundup